登录社区云,与社区用户共同成长
邀请您加入社区
开发一个基于Spring Boot + Vue 3的古诗词智能检索与推荐系统,实现诗词数据的全文检索、个性化推荐、可视化分析和系统管理功能。
原理: 有些 WAF(Web 应用防火墙)或过滤规则是逐字扫描并删除关键词的。例如,如果检测到。
Nmap(Network Mapper,网络映射器)是一款开放源代码的网络探测和安全审核工具。它被设计用来快速扫描大型网络,包括主机探测与发现、开放的端口情况、操作系统与应用服务指纹识别、WAF识别及常见安全漏洞。它的图形化界面是Zenmap,分布式框架为DNmap。
数据治理的核心,不是文档齐全,而是依赖透明。Gudu SQL Omni 让透明化从开发阶段开始,让每一条 SQL 都变成可追溯、可审计、可共享的资产。🔧 提升开发效率🛡️ 降低上线风险📊 建立数据资产🚀 推动团队治理现在就安装体验,让 SQL 血缘分析成为你的开发利器!
升级系统补丁apt update && apt upgrade -y # Ubuntu系统升级# CentOS系统:yum update -y关闭不必要端口# 查看开放端口:ss -tuln# 关闭21(FTP)、3306(MySQL,若无需公网访问)端口:# 保存iptables规则(Ubuntu):iptables-save > /etc/iptables/rules.v4安装防火墙与入侵检测
command.whoamito tell).hostnameip addressreplaceip_hereor\\ip_hereoror。
SQL注入是一种高危Web漏洞,通过篡改SQL语句执行恶意操作,可导致数据泄露、篡改甚至服务器控制。文章详细介绍了SQL注入的核心原理、类型(联合查询、报错、盲注等)、危害等级和利用手法,包括读写文件、命令执行等高级利用。同时提供了主流数据库的注入差异和绕过WAF的技巧,如关键字替换、编码混淆等。最后提出五道防御措施:预处理语句、输入校验、最小权限、安全配置和边界防护,强调参数化查询是根本解决方案
摘要:本文介绍了在不同数据库中使用SQL语句隐藏手机号中间四位的方法。MySQL、SQL Server、Oracle、PostgreSQL和SQLite分别使用CONCAT、+连接符、||连接符等不同语法实现,核心思路都是提取前3位和后4位,中间用"****"替代。注意事项包括确保手机号为11位、对非固定长度号码先做长度判断,以及建议为处理后的字段设置别名。
本文对比了Highgo(PostgreSQL)和Doris(MySQL)数据库在常用函数格式上的差异
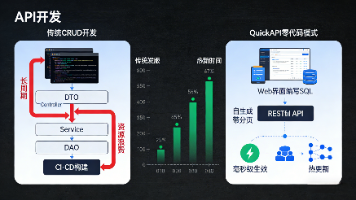
QuickAPI通过"SQL即API"理念重构数据交付流程,实现从数据库到接口的敏捷转换。其核心创新在于:1)可视化配置中心实现SQL到RESTful接口的自动封装与热更新;2)内置参数化查询和声明式脱敏保障数据安全;3)将分散业务逻辑转化为可复用标准服务;4)提供全链路监控能力。该方案使简单查询接口交付时间从传统开发的数小时缩短至分钟级,同时确保企业级数据治理要求,解决了前后
本文系统介绍了SQL注入技术及防御方法。主要内容包括:1.常见数据库(MySQL、Access、SQLServer)注入原理、判断方法和利用技巧,如堆叠注入、文件读写、布尔盲注等;2.通过数据库函数、日志、数据表等方式获取WebShell的技术;3.SQLMap工具的高级使用方法;4.绕过安全狗防护的4种核心方法;5.通用及数据库专属的渗透测试步骤。文章强调渗透测试需获得授权,并提供了详细的避坑指
本文摘要: 本文探讨了大数据平台的多租户架构设计与YARN环境实践。在多租户架构方面,提出了三层隔离模型(物理隔离、逻辑隔离和运行时隔离),并展示了租户定义模板,包含资源配额、网络策略、存储隔离和调度策略等配置。在YARN实践部分,详细解析了Capacity Scheduler的队列资源配置方法,包括不同优先级队列的设置(生产/开发/研究/批处理),以及对应的Flink作业提交脚本,根据不同队列动
用 Gudu SQL Omni 加速数据库迁移— 从 Oracle 迁移到 PostgreSQL 的最佳实践指南一、数据库迁移的痛点企业数据库迁移项目(尤其是 Oracle 迁移到开源数据库)被公认为高风险、长周期的工程任务。某大型金融机构的迁移案例显示,一个中等规模的 Oracle 系统(约 3000 个存储过程 + 50 万行 SQL)往往需要 12~18 个月才能完成全量迁移,其中 SQL
相关讨论连接:http://expert.csdn.net/Expert/TopicView1.asp?id=1477009原题:表:Tree (ID [Integer],ParentID [Integer],Remark [varchar])INSERT INTO Tree (ID,ParentID) SELECT 1,0 UNION ALL SELECT 2,1
具体来说,当应用程序使用PQescapeLiteral()、PQescapeIdentifier()、PQescapeString()或PQescapeStringConn()函数时,如果输入文本未能通过编码验证,攻击者可能利用此漏洞执行SQL注入攻击。此外,当client_encoding设置为BIG5且server_encoding设置为EUC_TW或MULE_INTERNAL时,Postgr
电商大促活动中的实时数据同步难题亟待解决。传统T+1ETL模式导致运营决策滞后,而高频轮询查询又会影响生产库性能。基于SQL的CDC数据采集服务提供了一种创新解决方案:通过Binlog非侵入式解析实现秒级同步,结合SQL化配置实现精准过滤和自动映射。该方案显著提升了运营决策效率(数据延迟<5秒)、降低了数据库负载(CPU使用率下降25%),并大幅减少数据开发工作量(30分钟完成传统需3天的任
在分布式数据库领域,TiDB 以其兼容 MySQL 协议、水平扩展能力强和强一致性的特性,成为越来越多企业核心业务系统的首选。然而,在实际应用中,我们经常会遇到等问题,尤其是在高并发读写场景下。本文将结合真实项目经验,深入剖析 TiDB 中常见 SQL 性能瓶颈,并提供一套可落地的优化方案。
本次绕过的核心在于跳出 “构造完整 Payload” 的常规思维,精准研判 WAF 拦截规则的核心特征,充分利用目标系统原生的 SQL 语法环境(多层括号、函数参数结构),将 Payload 拆分为 “不完整片段”,借助系统自身的语句拼接完成函数调用,最终实现绕过。在护网、众测、企业 SRC 等实战场景中,此类依托环境特性突破 WAF 的思路具备较高的实用价值。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。的方向走了,高水准的 CTF 题目很多都会模拟真实的网站,让你更加有真实渗透的代入感,渗透手法也更加贴近实战。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级
PL/SQL存储过程是传统血缘工具的盲区,解析准确率常低于 80%,而算子级血缘能实现 >99% 的精准解析。
摘要:本文系统讲解了四种SQL盲注技术:1)Boolean盲注通过页面响应差异判断(如Welcomeback提示);2)条件报错注入利用特定数据库错误(如Oracle的to_char(1/0));3)时间盲注基于延迟响应(PostgreSQL的pg_sleep);4)OAST技术通过DNS外泄数据。重点演示了如何通过Cookie参数(TrackingId)实施注入,包括密码长度判断、逐字符破解(A
该系统采用Python作为主要开发语言,利用Django框架构建后端服务,通过MySQL数据库进行数据存储和管理,结合微信小程序和uni-app开发前端界面。主要面向普通用户、跑腿用户和管理员三类角色,实现了包括用户管理、代领分类管理、代领管理、订单管理、接单管理、评价反馈等核心功能,有效支持高并发的快递代领需求。
本文介绍了如何通过Print和BlackHole两种方式高效测试Flink SQL的性能和正确性。Print适合小流量验证SQL逻辑的正确性,而BlackHole则用于大流量测试SQL的计算吞吐上限。文章提供了详细的测试步骤,包括创建测试表、数据生成、SQL模板以及关键指标监控方法,帮助开发者快速定位性能瓶颈。最后给出了完整的测试清单,确保测试过程全面可靠。这种方法能显著提高SQL调优效率,减少生
网络安全渗透测试(Penetration Testing,简称Pen Test)是现代网络安全领域中不可或缺的一部分。它通过模拟黑客攻击的方式,帮助企业和组织发现系统中的安全漏洞,从而提升整体安全性。本文将从定义、分类、工作流程、工具使用等方面,全面解析网络安全渗透测试的核心知识。
布尔盲注:看页面变化猜延时盲注:看加载快慢猜DNSlog 盲注:借平台看数据二次注入:先存代码后触发堆叠注入:一次执行多条命令SQLMap:全自动工具绕 WAF:改请求、加符号、污染参数。
在这里插入图片描述](https://i-blog.csdnimg.cn/direct/547cb7ef203c4d61af0c583a31b62bf3.png。MAX.MIN 最大值与最小值函数。AVG 求平均数函数。COUNT 计数函数。
在CSDN上回贴时,我总是苦口婆心地劝告楼上楼下的朋友们多用联接。可响应甚微。往往一个简单的功能,也一定要写成子查询或游标,弄得非常复杂冗长。的确,这样写对于初学者来说,费力不费脑,思路比较好理解。所以往往得分的也是这些回贴。可事实上,如果你真正熟悉了SQL的编程风格,你会明白,联接查询才是最直接、最清晰、最有力的方法,而更好的办法就是无招胜有招,一条简单查询结束战斗。下面我举几个例子来证明一下这
NineData最新版本新增Azure SQL Database到PolarDB PostgreSQL的迁移能力,采用分阶段迁移方案:结构转换、全量迁移、增量同步和数据校验。平台通过全程加密、权限管控和操作审计确保数据安全,已获多项权威认证。该能力复用统一迁移框架,支持上百种数据库间的迁移场景,提供一致的操作体验和安全保障。
【代码】PostgreSQL import SQL file。
【代码】postgresql数据库操作。
从底层的数据同步,到开发态的 Web SQL 治理,再到运行态的 SQL2API 封装与数据市场分发,这四个阶段共同构成了一套松耦合、高内聚的数据工程架构。通过这种流水线式的改造,企业将数据流转的摩擦力降到了最低。数据工程师可以专注于编写高质量的 SQL 与数据建模,而下游业务侧则能以调用标准化 API 的方式,安全、高效地消费数据资产。这才是数据治理与开发效能提升的最终工程落地方式。
ORM是"Object-Relational Mapping"的缩写,中文通常翻译为"对象关系映射"。这个术语听起来可能有点抽象,让我们通过一个简单的比喻来理解它:想象你是一位翻译官,你的工作是在两种完全不同的语言之间进行翻译。在编程世界中,ORM就像这样一位翻译官,它在面向对象的编程语言(如Java、Python、C#等)和关系型数据库(如MySQL、PostgreSQL、Oracle等)之间进
会发现页面存在回显数字,假如页面原本显示“用户名: admin”的地方,现在显示数字。这里id不能等于1,如是等于1,会回显1而导致后面查询结果不能显示。的结果放进去,因不符合Xpath格式而报错,数据库顺便把错误内容打印了出来。利用中间件与WAF/应用层对参数处理的优先级不一致,实现了“瞒天过海”。),攻击者发送极长的特定字符串,会导致正则引擎回溯次数耗尽,强制返回。这里源码存在if判断,信息存
网络安全是国家安全体系的重要组成部分,没有网络安全就没有国家安全。广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。根据不同的安全技术方向、应用场景、技术实现等,网络安全可以有很多分类方法,在这里我们简单分为网络安全、Web安
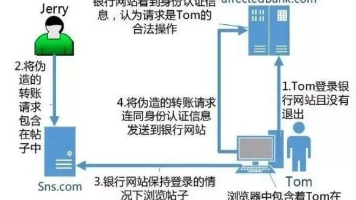
一、什么是CSRFCSRF:(Cross-site request forgery)跨站请求伪造,也被称为 “One Click Attack” 或者 Session Riding,通常缩写为 CSRF 或者 XSRF,是一种对网站的恶意利用。尽管听起来像跨站脚本(XSS),但它与 XSS 非常不同,XSS 利用站点内的信任用户,而 CSRF 则通过伪装成受信任用户的请求来利用受信任的网站。CSR
ClickHouse是俄罗斯的Yandex于2016年开源的列式存储数据库(DBMS),使用C++语言编写,主要用于在线分析处理查询(OLAP),能够使用SQL查询实时生成分析数据报告。OLAP(On-Line Analytical Processing)翻译为联机分析处理,专注于分析处理,从对数据库操作来看,OLAP是对数据的查询;OLTP(on-line transaction process
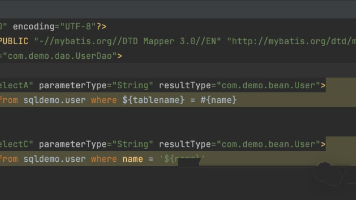
共同研发的的网安视频教程,内容涵盖了入门必备的操作系统、计算机网络和编程语言等初级知识,而且包含了中级的各种渗透技术,并且还有后期的CTF对抗、区块链安全等高阶技术。就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!最后在你的Java代码里,调用Mapper接口的方法,MyBatis就帮你执行SQL了。③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、
第三届NineData数据库编程大赛圆满落幕,赛事要求选手用一条SQL语句解决数独问题。选手郑毅以PostgreSQL参赛,其方案通过递归CTE和字符串操作实现数独求解,在1万级数据测试中耗时14.448秒,最终获得第8名(综合得分67.3)。该SQL核心思路包括:预处理输入数据、递归生成候选解、验证数独规则等步骤,最终输出格式化解决方案。大赛展示了SQL在复杂问题求解中的强大能力,吸引了众多数据
判断两个几何体是否重叠(同维度相交但不包含):判断两个几何体是否接触(边界有公共点)替换成其他几何类型名称即可。:判断两个几何体是否完全相同。:判断 A 是否在 B 内部。:判断是否交叉(如线穿过面)在创建表时,也可直接使用。:判断 A 是否包含 B。上述所有类型都可以带。:判断是否在指定距离内。
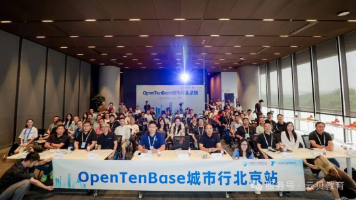
2025年OpenTenBase城市行活动圆满收官,全年覆盖杭州、上海、北京等六大城市,吸引2000+开发者参与。活动聚焦开源数据库技术落地与生态共建,邀请50+行业专家分享分布式数据库、AI协同、性能优化等前沿议题,形成800+页技术沉淀。通过"技术分享+实操体验+生态联动"模式,新增30+生态伙伴,认证开发者500+人,构建了企业解决方案、开发者成长通道和高校人才培养的完整
Flink 2.0引入的解耦状态管理解决了大状态作业面临的容量限制、稳定性问题和恢复速度等痛点。其核心由ForSt State Backend、State API V2和SQL异步算子三部分组成,支持将状态存储在远端文件系统,并通过异步访问提升性能。目前该功能仍处于实验阶段,建议从SQL作业开始试点,逐步迁移DataStream作业,并关注checkpoint时长、恢复时间和性能抖动等指标。对于状