烽火狼烟丨VMware Workspace ONE Access身份验证绕过、本地提权漏洞风险提示
·
1、漏洞概述
近日,WebRAY安全服务产品线监测到VMware官方发布安全公告,修复了两个存在于VMware Workspace ONE Access产品的漏洞。
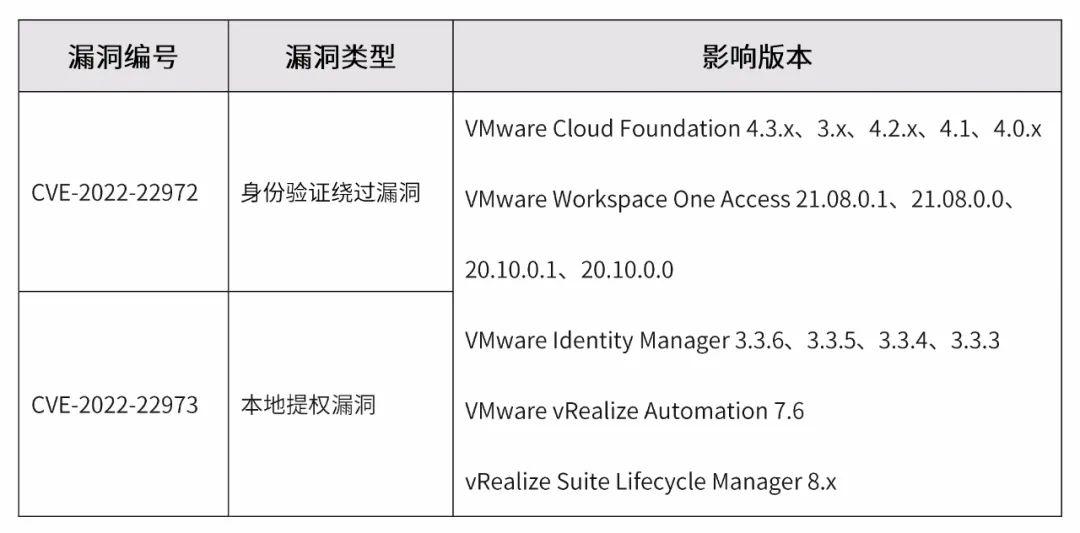
VMware认证绕过漏洞(CVE-2022-22972):Workspace ONE Access、VMware Identity Manager(vIDM)和vRealize Automation受该漏洞影响,攻击者能够在无需认证的情况下以管理员权限访问服务。
VMware本地提权漏洞(CVE-2022-22973):VMware Workspace ONE Access 、Identity Manager受该漏洞影响,拥有普通访问权限的攻击者可利用该漏洞提升权限至管理员。
Workspace ONE Access是VMware公司开发的一款智能驱动型数字化工作空间平台,通过Workspace ONE Access能够随时随地在任意设备上轻松、安全地交付和管理任意应用。
WebRAY安全服务产品线也将持续关注该漏洞进展,并及时为您更新该漏洞信息。
2、影响范围
3、漏洞等级
WebRAY安全服务产品线风险评级:高危
4、修复建议
1. VMware厂商已发布新版本,请及时更新至更高版本。
下载地址:
https://kb.vmware.com/s/article/88438
https://kb.vmware.com/s/article/88433
2. 如果目前无法升级,在业务环境允许的前提下,使用白名单限制访问web的ip来降低风险。
腾讯云面向开发者汇聚海量精品云计算使用和开发经验,营造开放的云计算技术生态圈。
更多推荐
 0
 0
- 0


 已为社区贡献1条内容

所有评论(0)