安全技术和防火墙
目录
一.安全技术
入侵检测系统(Intrusion Detection Systems)︰特点是不阻断任何网络访问,量化、定位来自内外网络的威胁情况,主要以提供报警和事后监督为主,提供有针对性的指导措施和安全决策依据,类似于监控系统一般采用旁路部署(默默的看着你)方式。
入侵防御系统((Intrusion Prevention System):以透明模式工作,分析数据包的内容如:溢出攻击、拒绝服务攻击、木马、蠕虫、系统漏洞等进行准确的分析判断,在判定为攻击行为后立即予以阻断,主动而有效的保护网络的安全,一般采用在线部署方式。(必经之路)
防火墙( FireWall ):隔离功能,工作在网络或主机边缘,对进出网络或主机的数据包基于一定的规则检查,并在匹配某规则时由规则定义的行为进行处理的一组功能的组件,基本上的实现都是默认情况下关闭所有的通过型访问,只开放允许访问的策略,会将希望外网访问的主机放在DMZ(demilitarized zone)网络中.
防水墙
广泛意义上的防水墙。防水墙(waterwa11),与防火墙相对,是一种防止内部信息泄漏的安全产品。网络、外设接口、存储介质和打印机构成信息洒湄的全部途径。防水地针对这四种泄密途径,在事前、事中、事后进行全面防护。其与防病毒产品、外部安全产品一起构成完
二.网络安全体系
按保护范围划分:
主机防火墙:服务范围为当前一台主机
网络防火墙:服务范围为防火墙一侧的局域网按实现方式划分:
硬件防火墙:在专用硬件级别实现部分功能的防火墙;另一个部分功能基于软件实现,如:华为,山石hillstone,天融信,启明星辰,绿盟,深信服,PaloAlto , fortinet, Cisco, Checkpoint,NetScreen(Juniper2004年40亿美元收购)等
软件防火墙:运行于通用硬件平台之上的防火墙的应用软件,Windows防火墙ISA --> Forefront按网络协议划分:
网络层防火墙:OSI模型下四层,又称为包过滤防火墙·应用层防火墙/代理服务器: proxy代理网关,OSI模型七层
三.基础防火墙
基本语法、控制类型
添加、查看、删除规则
规则的匹配条件
Netfilter:位于Linux内核中的包过滤功能体系称为Linux防火墙的“内核态”。
Iptable:位于/sbin/iptables,用来管理防火墙规则的工具称为Linux防火墙的“用户态”
-
netfilter
netfilter是内核的一部分,由一些数据包过滤表组成,不以程序文或文件的形式存在,这些表包含内核用来控制数据包过滤处理的规则集,属于“内核态”(Kernel Space,又称为内核空间)的防火墙功能体系。
2.Iptables
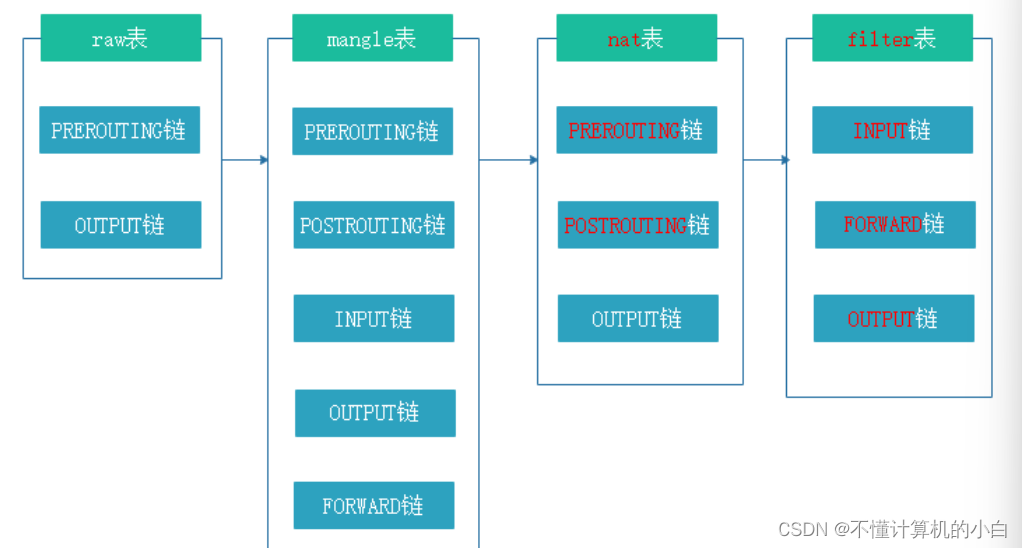
表链结构:
五链
规则的作用:对数据包进行过滤或处理
链的作用:容纳各种防火墙规则
链的分类依据:处理数据包的不同时机默认包括5种规则链:
INPUT:处理入站数据包
OUTPUT:处理出站数据包
FORWARD:处理转发数据包
POSTROUTING链:在进行路由选择后处理数据包
PREROUTING链:在进行路由选择前处理数据包
四表
表的作用:容纳各种规则链
表的划分依据:防火墙规则的作用相似默认包括4个规则表:
raw表:确定是否对该数据包进行状态跟踪
mangle表:为数据包设置标记
nat表:修改数据包中的源、目标IP地址或端口
filter表:确定是否放行该数据包(过滤)
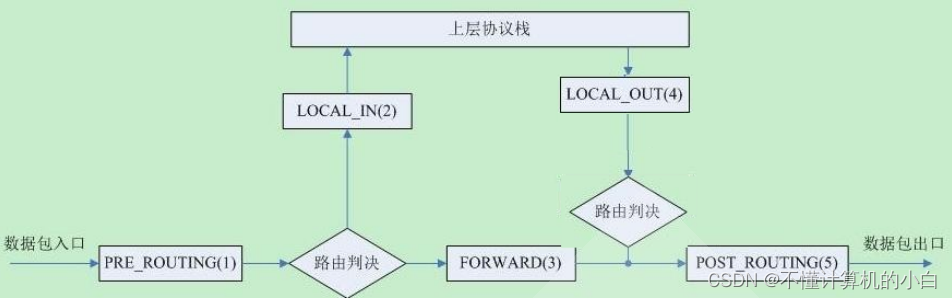
数据包过滤的匹配流程
规则之间的顺序
Raw>mangle>nat>filter
规则链之间的顺序
入站:PREROUTING>INPUT
出站: OUTPUT>POSTROUTING
转发:PREROUTING>FORWARD>POSTROUTING
规则链内的匹配顺序
按顺序一次检查,匹配即停止
若找不到相匹配的规则,则按该链的默认策略处理
默认表,链的结构示意图
3.数据包过滤的匹配流程
规则之间的顺序
Raw>mangle>nat>filter
规则链之间的顺序
入站:PREROUTING>INPUT
出站: OUTPUT>POSTROUTING
转发:PREROUTING>FORWARD>POSTROUTING
规则链内的匹配顺序
按顺序一次检查,匹配即停止
若找不到相匹配的规则,则按该链的默认策略处理
四.防火墙的编写规则
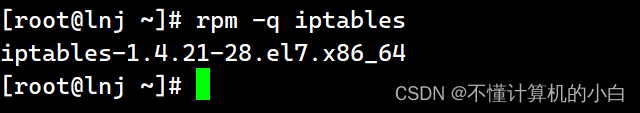
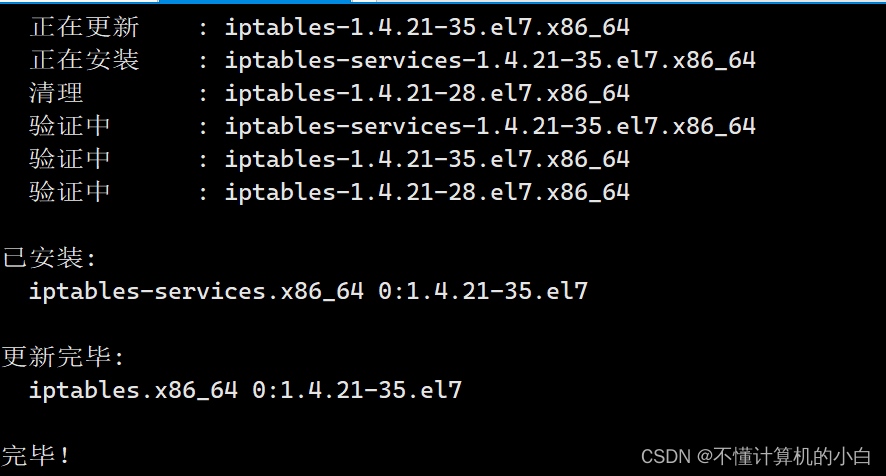
1.iptables安装
#关闭防火墙,设置开机不自启:
systemct1 stop firewalld.service
systemct1 disable firewal1d.service
#如果向开机自启并且立马启动则用:
Systemctl enable –now +服务名
#开机关闭且立马关闭则加disable
#安装iptables余iptablea-services
yum -y install iptables iptables-service
systemct1 start iptab1es.service
systemctl enable iptables. service
2.iptables配置方式:
iptables [-t表名]管理选项[链名][匹配条件][-j控制类型]
主要使用nat 与filter,如果不指定默认是filter
管理选项:表示iptables规则的操作方式,如插入、增加、删除、查看等
匹配条件:用来指定要处理的数据包的特征,不符合指定条件的数据包将不会处理
控制类型:指的是数据包的处理方式,如允许、拒绝、丢弃等
常见数据包的控制类型
控制类型 说明
ACCEPT 允许数据包通过
DROP 直接丢弃数据包,不给出任何回应信息
REJECT 拒绝数据包通过,必要时会给数据发送端一个响应信息
LOG 在/var/log/messages 文件中记录日志信息,然后将数据包传递给下一条规则
SNAT 修改数据包的源地址
DNAT 修改数据包的目的地址
MASQUERADE 伪装成一个非固定公网IP地址
3.iptables常见管理选项:
操作 案例说明
-A 在指定链末尾追加一条,iptables -A INPUT (操作)
-I 在指定链中插入一条新的,未指定序号默认作为第一条,iptables -I INPUT (操作)
-P 指定默认规则 iptables -P OUTPUT ACCEPT (操作)
-D 删除 iptables -t nat -D INPUT (操作)
-R 修改、替换某一条规则 iptables -t nat -R INPUT(操作)
-L 查看 iptables -t nat -L (查看)
-n 所有字段以数字形式显示(比如任意ip地址是0.0.0.0而不是anywhere,比如显示协议端口号而不是服务名) iptables -L -n,iptables -nL,iptables -vnL (查看)
-v 查看时显示更详细信息,常跟-L一起使用(查看)
–line-number 规则带编号 iptables -t nat -L -n --line-number /iptables -t nat -L --line-number
-F 清除链中所有规则 iptables -F (操作)
-X 清空自定义链的规则,不影响其他链 iptables -X
-Z 清空链的计数器(匹配到的数据包的大小和总和)iptables -Z
-S 查看链的所有规则或者某个链的规则/某个具体规则后面跟编号,iptables -t nat -S、
添加新的防火墙规则时,使用管理选项“-A"、“-I”,前者用来追加规则,后者用来插入规则。
例如,若要在fi1ter表INPUT链的末尾添加一条防火墙规则,可以执行以下操作(其中“-p 协议名"作为匹配条件)。
例1
iptables -t filter -A INPUT -p icmp -j REJECT I//不允许任何主机ping本主机

iptables -I INPUT 2 -p tcp --dport 22 -j ACCEPT//允许主机ssh端口通过我的

iptables -t filter -A INPUT -p tcp -j ACCEPT//允许任何主机tcp
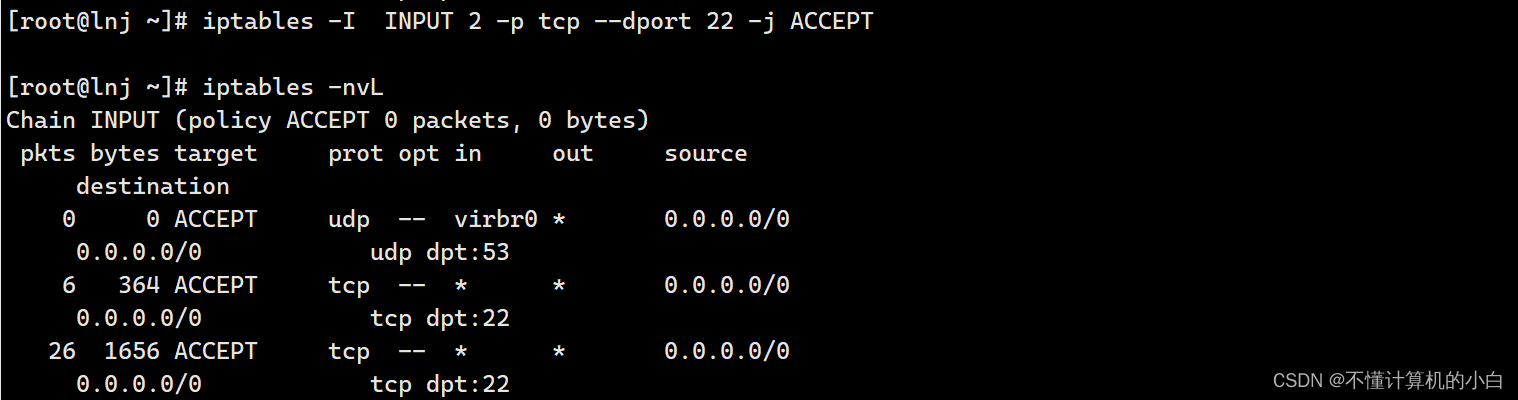
iptables -I INPUT -p udp -j ACCEPT//允许任何主机udp

查看规则列表
查看已有的防火墙规则时,使用管理选项-L,结合—line-numbers选项还可以显示各条规则再链内序号
##写法一
iptables [-t表名] -n -L [链名] |[-- line-numbers]
-n :以数字地址形式显示
-v :查看时显示更详细信息
-L :查看
##写法二
iptables - [vn]L ##注意:vn和L的顺序不能颠倒(L要放在最后面)
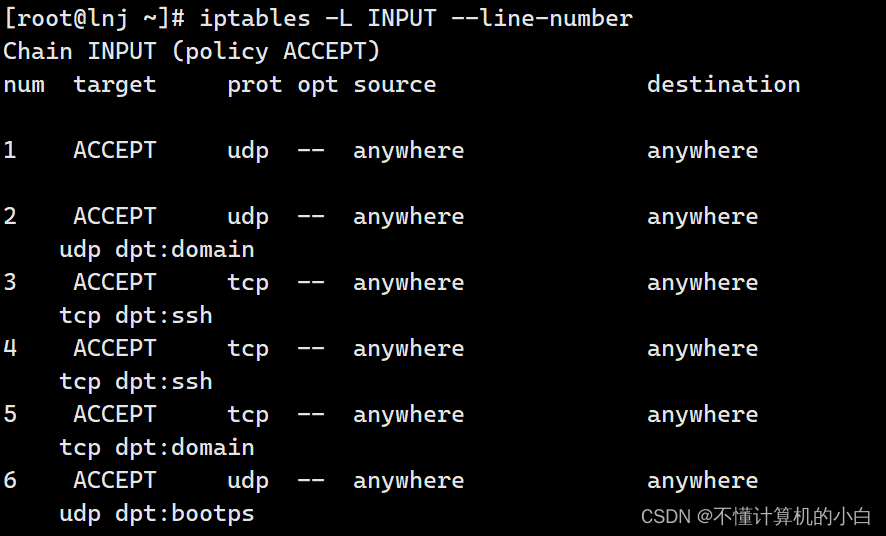
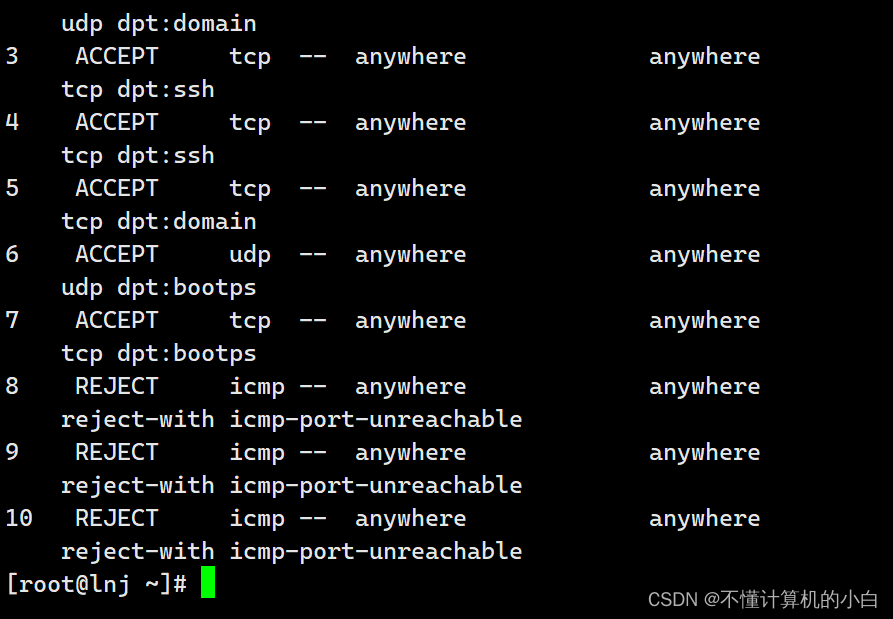
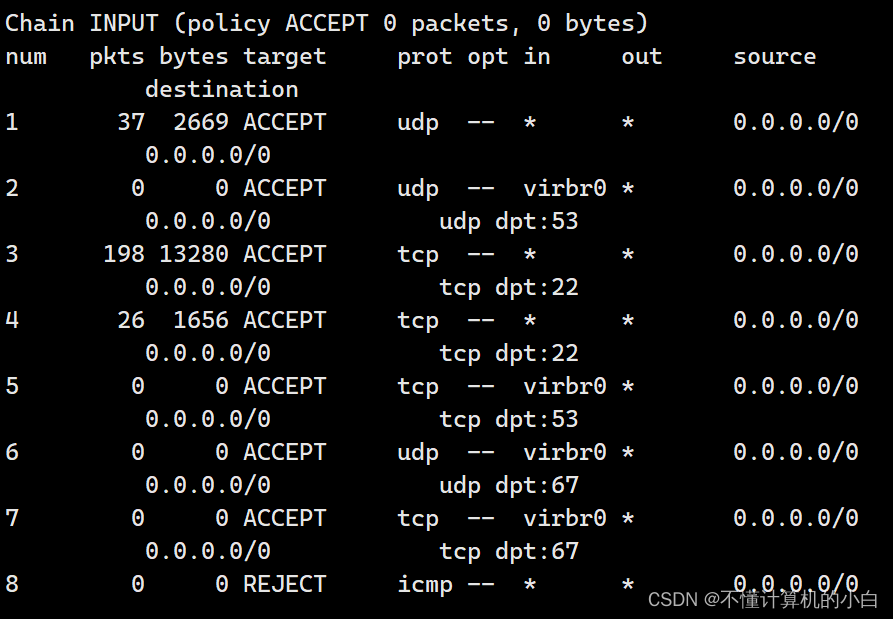
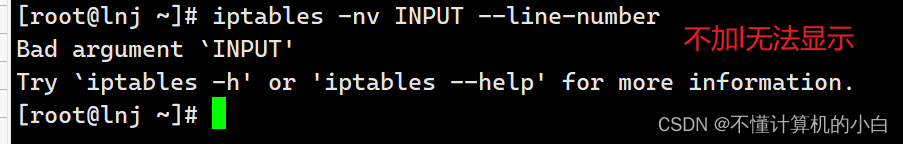
当防火墙规则的数量较多时,若能够以数字形式显示地址和端口信息,可以减少地址解析的环节,在一定程度上加快命令执行的速度
删除(清空)规则
-D :表示删除规则
iptables -D INPUT 4 #删除第4条规则
-F :表示清空规则
iptables -F INPUT #清空所有写入的规则
##也可以通过-F的操作来清空filter、nat、mangle表
iptables -F #清空filter表(默认)
iptables -t NAT -F #清空nat表
iptables -t MANGLE -F #清空mangle表
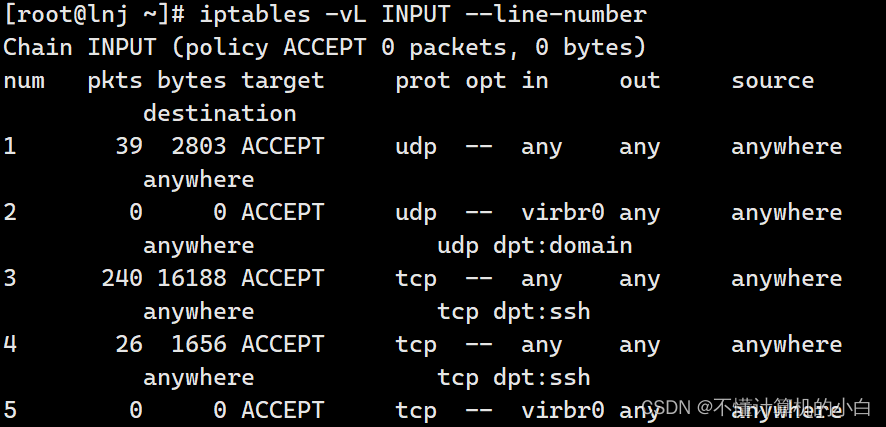
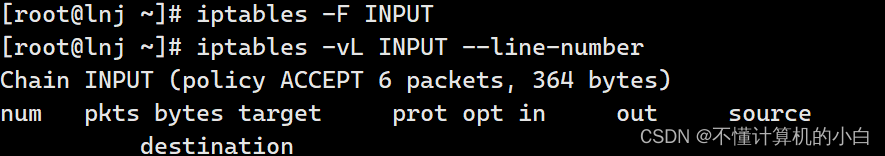
可以再管理操作的基础上加上规则号表示删除指定规则号
Iptables -D INPUT 4
清除所有规则后可以通过重启来恢复
注意:
若规则列表中有多条相同的规则时,按内容匹配只删除的序号最小的一条
按号码匹配删除时,确保规则号码小于等于已有规则数,否则报错
按内容匹配删数时,确保规则存在,否则报错
设置默认策略
ptables 的各条链中,默认策略是规则匹配的最后一个环节——当找不到任何一条能够匹配数据包的规则时,则执行默认策略。默认策略的控制类型为 ACCEPT(允许)、DROP(丢弃)两种。
iptables [-t表名] -P <链名> <控制类型>
iptables -P INPUT DROP
##输入后没显示清除所有规则之后生效,因为下面只剩下DROP添加远程端口22
iptables -F
iptables -P FORWARD DROP
##清楚规则后Xhell将会无法正常连接并登录,若想重新登录可以通过重启虚拟机来恢复连接(重启后所有的规则会默认恢复成默认策略)
##一般在生产环境中设置网络型防火墙、主机型防火墙时都要设置默认规则为DROP,并设置白名单
iptables -t filter -P FORWARD DROP #-P可以对默认策略进行修改(没有-P无法对默认策略进行修改)
iptables -P OUTPUT ACCEPT
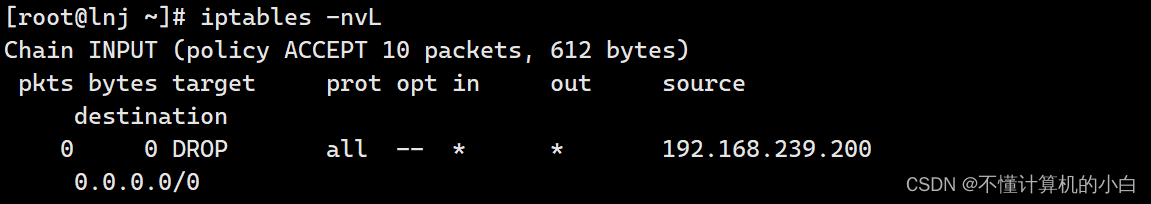
禁止用户通过ssh登录
Iptables -I INPUT -s 192.168.239.200 -j DROP

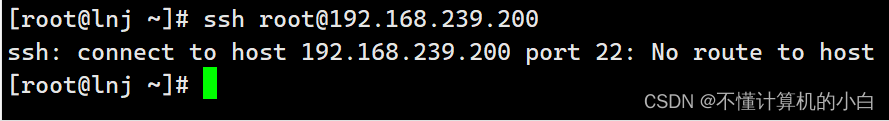
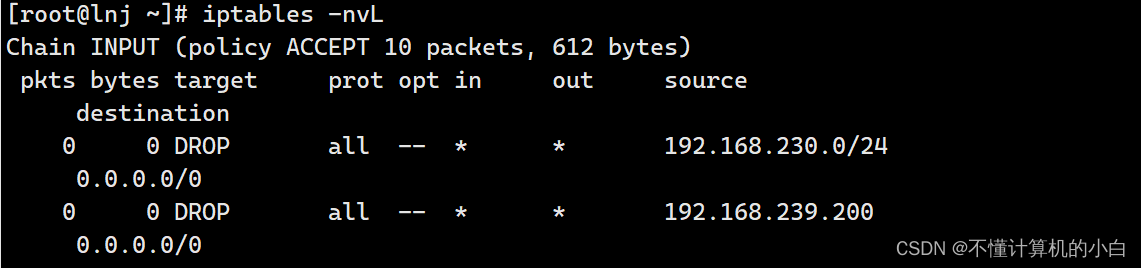
禁止网段登录
Iptables -I INPUT -s 192.168.230.0/24 -j DROP
4.匹配条件
在编写防火墙规则时,匹配条件的设置起着决定性的作用。只有清晰、准确地设置好匹配条件,防火墙才知道要对符合什么条件的数据包进行处理,避免“误杀”。对于同一条防火墙规则,可以指定多个匹配条件,表示这些条件必须都满足规则才会生效。根据数据包的各种特征,结合iptables的模块结构,匹配条件的设置包括三大类:通用匹配、隐含匹配、显式匹配
通用匹配
可以独立使用,不依赖于其他条件或扩展模块。 常见的通用匹配包括协议匹配、地址匹配、网络接口匹配
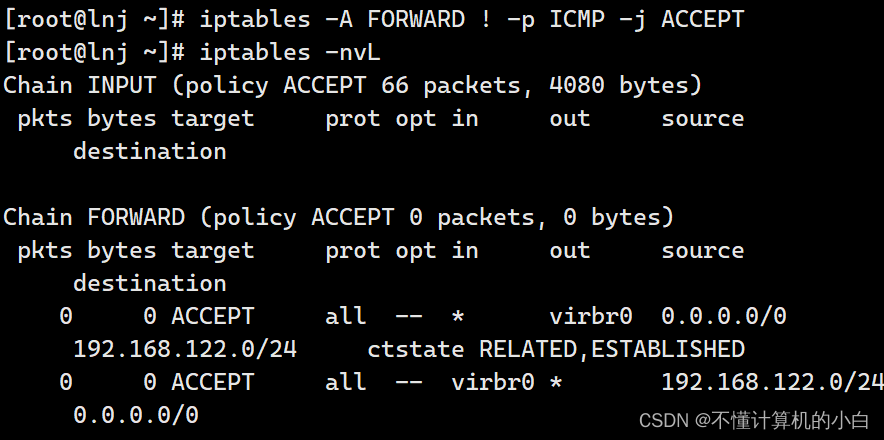
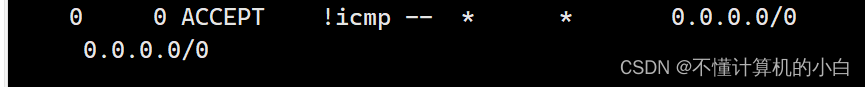
iptables -A FORWARD ! -p icmp -j ACCEPT
#协议匹配: -p 协议名
iptables -A INPUT -s 192.168.109.11 -j DROP
#地址匹配:-s 源地址、-d目的地址 //可以是IP、网段、域名、空(任何地址)
iptables -I INPUT -i ens33 -s 192.168.109.0/24 -j DROP
#接口匹配: -i入站网卡、-o出站网卡
iptables -I INPUT -p icmp -j DROP
iptables -I INPUT -p tcp - -dport 22 -i ACCEPT
iptables -P INPUT
iptables -A FORWARD ! -p icmp -j ACCEPT
#感叹号”!”表示取反
隐含匹配
要求以特定的协议匹配作为前提,包括端口、TCP标记、ICMP类型等条件
端口匹配
–sport源端口 –dport目的端口
##端口匹配(可以指定端口范围)
--sport 1000 匹配源端口是1000的数据包
--sport 1000:3000 匹配源端口是1000-3000的数据包
--sport :3000 匹配源端口是3000及以下的数据包
--sport 1000: 匹配源端口是1000及以上的数据包
##--sport和--dport 必须配合-p <协议类型>使用
iptables -A INPUT -p tcp --sport 1000:3000 -j REJECT
iptables -A INPUT -p tcp --dport 20:21 -j ACCEPT
iptables -I FORWARD -d 192.168.80.0/24 -p tcp --dport 24500:24600 -j DROP
iptables -A FORWARD -s 192.168.4.0/24 -p udp --dport 53 -j ACCEPT
iptables -A FORWARD -d 192.168.4.0/24 -p udp --sport 53 -j ACCEPT
iptables -A INPUT -s 192.168.4.0/24 -p tcp --dport 53 -j ACCEPT
##--tcp-flags TCP标记匹配
iptables -I INPUT -i ens33 -p tcp --tcp-flags SYN,RST,ACK SYN -j ACCEPT
#丢弃SYN请求包,放行其他包
## ICMP类型匹配
#####使用“--icmp-type ICMP类型”的形式,针对的协议为ICMP,用来检查ICMP数据包的类型
iptables -A INPUT -p icmp --icmp-type 8 -j DROP
#禁止其它主机ping本机
iptables -A INPUT -p icmp --icmp-type 0 -j ACCEPT
#允许本机ping其它主机
iptables -A INPUT -p icmp --icmp-type 3 -j ACCEPT
#当本机ping不通其它主机时提示目标不可达
#此时其它主机需要配置关于icmp协议的控制类型为REJECT
iptables -A INPUT -p icmp -j REJECT
#####关于其它可用的ICMP 协议类型,可以执行"iptables -p icmp -h”命令,查看帮助信息
ails/124717351
显示匹配
要求以-m 扩展模块的形式明确指出类型,包括多端口、MAC地址、IP范围、数据包状态等条件
##多端口匹配
-m multiport --sport 源端口列表
-m multiport --dport 目的端口列表
####以上两种形式来检查数据包的源端口、目标端口,多个端口之间以逗号进行分隔
##开放指定端口,一遍提供电子邮件服务,可执行以下操作:
iptables -A INPUT -p tcp -m multiport --dport 80,22,21,20,53 -j ACCEPT
iptables -A INPUT -P udp -m multiport --dport 53 -j ACCEPT
##MAC地址匹配
-m mac --mac-source MAC地址
iptables -A FORWARD -m mac --mac-source xx:xx:xx:xx:xx:xx -j DROP #禁止来自某MAC地址的数据包通过本机转发
## IP范围匹配
-m iprange --src-range IP范围
iptables -A FORWARD -p udp -m iprange --src-range 192.168.80.100-192.168.80.200 -j DROP #禁止转发源地址位于192.168.80.100-192.168.80.200的udp数据包
##状态匹配
-m state --state 连接状态
常见的链接状态
| 状态 | 说明 |
| NEW | 与任何连接无关的,还没有开始连接 |
| ESTABLISHED | 响应请求或者已建立连接的,连接态 |
| RELATED | 与已有连接有相关性的(如FTP主被动模式的数据连接),衍生态,一般与ESTABLISHED 配合使用 |
| INVALID | 不能被识别属于哪个连接或没有任何状态S(无效) |
##禁止转发与正常TCP连接无关的非–syn 请求数据包(如伪造的网络攻击数据包)
iptables -A FORWARD -m state --state NEW -p tcp ! --syn -j DROP
##若只开放本机的web服务(80端口),但发给本机的TCP应答数据包予以放行,其他入站数据包均丢弃,则对应的入站控制规则可以参考以下操作
iptables -I INPUT -p tcp -m multiport --dport 80 -j ACCEPT
iptables -I INPUT -p tcp -m state --state ESTABLISHD -j ACCEPT
iptables -P INPUT DROP
##DROP转发所有来自192.168.80.0/24主机发送的20,21,22,53,80号端口的数据包
iptables -I FORWARD -s 192.168.80.0/24 -p tcp -m multiport --dport 20:21,80,22,53 -j DROP
iptables -A INPUT -p tco -m state --state ESTABLISHED,RELATED -j ACCEPT
总结
netfilter是实现过滤防火墙功能的内核机制,iptables是管理防火墙规则的用户态工具
iptables的规则体系默认包括四个表(filter、nat、mangle、raw)和五种链(INPUT、OUTPUT、FORWARD、PREROUTING、POSTROUTING)
iptables规则的匹配条件类型包括通用匹配、隐含匹配、显示匹配,其中显示匹配必须以“-m 模块名称”加载模块

腾讯云面向开发者汇聚海量精品云计算使用和开发经验,营造开放的云计算技术生态圈。
更多推荐
 1
 0
- 0


 已为社区贡献2条内容

所有评论(0)