瑞_Linux防火墙相关命令_Windows远程连接虚拟机的服务失败_Linux防火墙端口开放
·
文章目录

🙊 前言:博主在学习使用虚拟机的过程中,常常碰到 Windows 远程连接虚拟机的服务失败的问题。比如想要在主机上连接虚拟机中的 MongoDB 服务的时候,服务器或者虚拟机一般都会默认开启防火墙,则会导致远程连接失败,此时只需要开放在 MongoDB 配置中的服务端口 27017 即可远程连接上虚拟机中的 MongoDB 服务。再如 MySQL 等需要开放端口的服务也是同理,开放 3306 端口即可远程连接。
Linux防火墙相关命令
如果远程连不上虚拟机的相关服务,比如502 Bad Gateway,可能是 Linux 防火墙未开放对应端口的问题,以下为 常用 的 Linux 防火墙相关命令
# 查看防火墙状态
sudo systemctl status firewalld
# 临时性开启防火墙
sudo systemctl start firewalld
# 临时性关闭运行的防火墙,系统重新启动后,防火墙将重新打开
sudo systemctl stop firewalld
# 永久性开启防火墙
sudo systemctl enable firewalld
# 永久性关闭防火墙,系统重新启动后,防火墙依然关闭
sudo systemctl disable firewalld


# 重新加载防火墙配置,使端口开放设置生效(设置完后务必记得执行本命令,否则配置不生效)
sudo firewall-cmd --reload
## 添加
# 在系统中的防火墙上(默认public区域)永久添加一个TCP端口,如27017
sudo firewall-cmd --add-port=27017/tcp --permanent
# 在public区域(zone)中永久添加一个TCP端口,如27017
sudo firewall-cmd --zone=public --add-port=27017/tcp --permanent
# 在系统中的防火墙上(默认public区域)永久添加范围TCP端口,如48601到48699
sudo firewall-cmd --add-port=48601-48699/tcp --permanent
## 移除
# 在系统中的防火墙上(默认public区域)永久移除一个TCP端口,如27017
sudo firewall-cmd --remove-port=27017/tcp --permanent
# 在系统中的防火墙上(默认public区域)永久移除范围TCP端口,如48601到48699
sudo firewall-cmd --remove-port=48601-48699/tcp --permanent


# 查询所有防火墙规则的详细信息(可用于查看端口开放情况)
sudo firewall-cmd --list-all
# 查询防火墙某个端口的开放情况(返回yes or no)
sudo firewall-cmd --zone=public --query-port=27017/tcp
所以,如果是因为需要开放 Linux 服务器的远程端口以便其它服务器远程连接,则执行如下指令即可。以 27017 为例,请改为您具体需要开放的端口号,记得执行 sudo firewall-cmd --reload
# 在public区域(zone)中永久地添加一个TCP端口,如27017
sudo firewall-cmd --zone=public --add-port=27017/tcp --permanent
# 重新加载防火墙配置,让27017端口开放生效
sudo firewall-cmd --reload

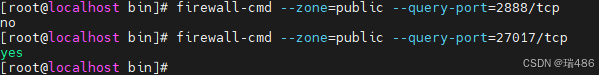
查看防火墙端口是否打开,如果输出 yes则开启成功,如果输出 no 则失败
firewall-cmd --zone=public --query-port=27017/tcp
当然,也可以暴力解决,直接关闭防火墙(但不建议这么做,很危险)
# 临时性关闭运行的防火墙,系统重新启动后,防火墙将重新打开
sudo systemctl stop firewalld
# 永久性关闭防火墙,系统重新启动后,防火墙依然关闭
sudo systemctl disable firewalld
开启 MySQL 端口 3306
sudo firewall-cmd --zone=public --add-port=3306/tcp --permanent
sudo firewall-cmd --reload
开启 MongoDB 端口 27017
sudo firewall-cmd --zone=public --add-port=27017/tcp --permanent
sudo firewall-cmd --reload
开启 Redis 端口 6379
sudo firewall-cmd --zone=public --add-port=6379/tcp --permanent
sudo firewall-cmd --reload
开启 Neo4j 端口 7474 7687
sudo firewall-cmd --zone=public --add-port=7474/tcp --permanent
sudo firewall-cmd --zone=public --add-port=7687/tcp --permanent
sudo firewall-cmd --reload
开启 Zookeeper 端口 2181
sudo firewall-cmd --zone=public --add-port=2181/tcp --permanent
sudo firewall-cmd --reload
开启 Kafka 端口 9092
sudo firewall-cmd --zone=public --add-port=9092/tcp --permanent
sudo firewall-cmd --reload
开启 RabbitMQ 端口 15672 5672
sudo firewall-cmd --zone=public --add-port=15672/tcp --permanent
sudo firewall-cmd --zone=public --add-port=5672/tcp --permanent
sudo firewall-cmd --reload
如果觉得这篇文章对您有所帮助的话,请动动小手点波关注💗,你的点赞👍收藏⭐️转发🔗评论📝都是对博主最好的支持~

腾讯云面向开发者汇聚海量精品云计算使用和开发经验,营造开放的云计算技术生态圈。
更多推荐
 6
 0
- 0


 已为社区贡献1条内容

所有评论(0)