软考中级(软件设计师)必备知识解读——第十一章:计算机网络
第十一章 计算机网络
网络的设备
- 物理层:中继器、集线器(可以看作成一种特殊的多路或多端口的中继器)
- 数据链路层:网桥、交换机(可以看成多端口的网桥)
- 网络层:路由器、ICMP(控制报文协议)
- 应用层:网关
| 广播域 | 冲突域 | |
|---|---|---|
| 物理层(集线器) | × | × |
| 数据链路层(交换机) | × | √ |
| 网络层(路由器) | √ | √ |
协议簇
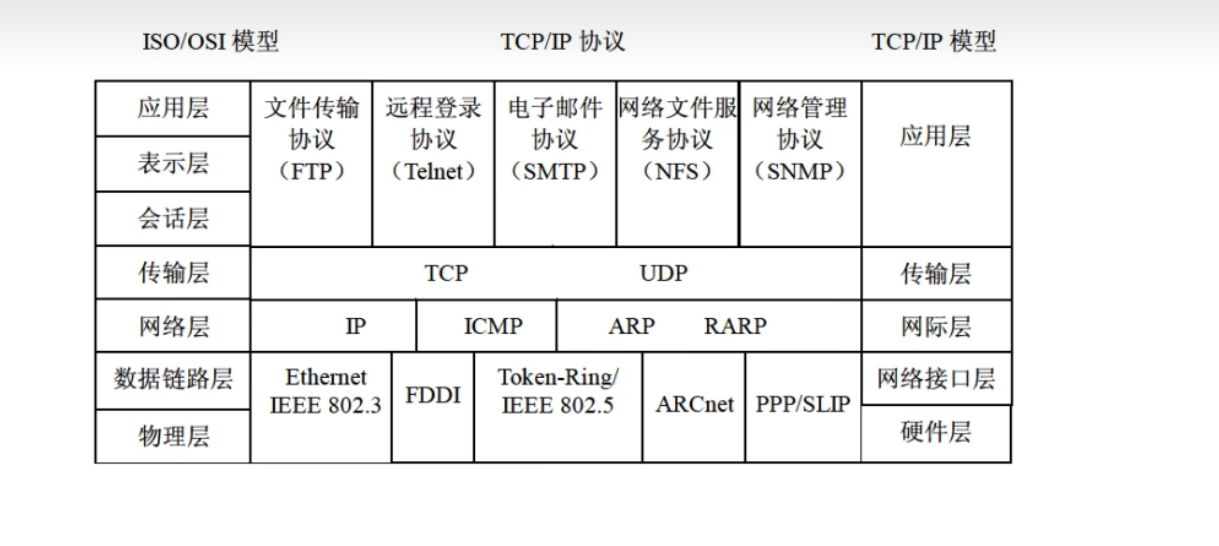
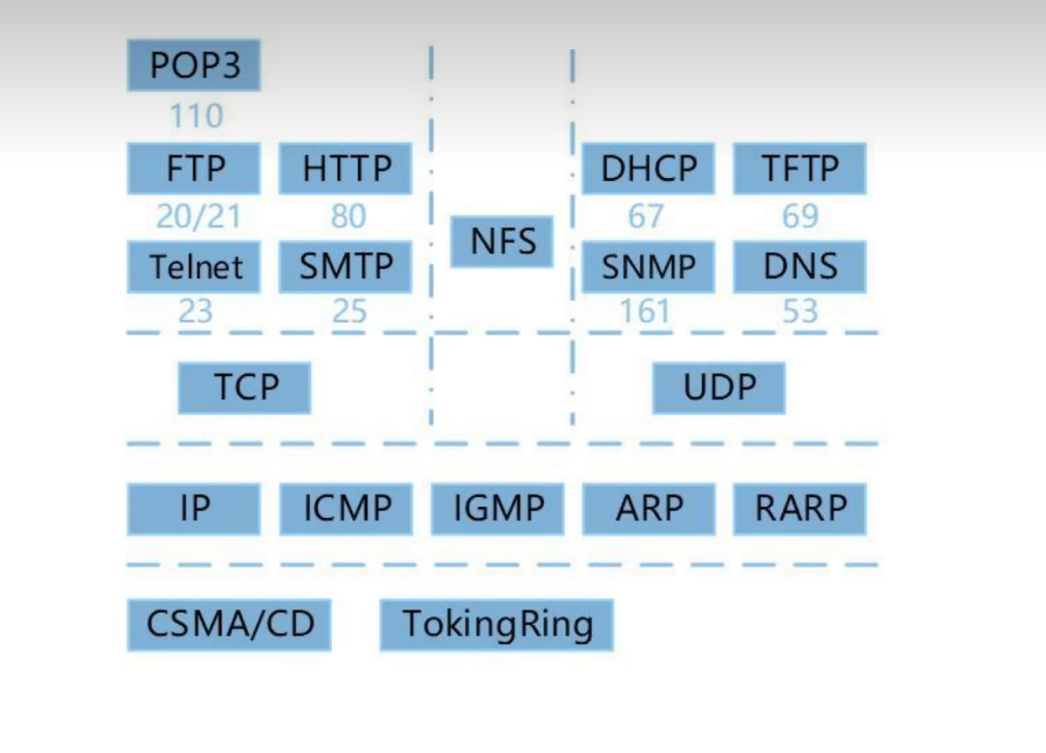
- FTP的端口号:20(数据端口)、21(控制端口)
- http的端口号:80
- https的端口号:443
- DNSD的端口号:53
TCP和UDP
- TCP(传输控制协议):在IP提供的不可靠数据服务的基础上为应用程序提供了可靠的、面向连接的、全双工的数据传输服务。采用三次握手来确认建立和关闭连接是否成功。TCP的功能或服务有:
- 可靠传输
- 连接管理
- 差错校验和重传
- 流量控制:采用可变大小的滑动窗口协议
- 拥塞控制
- 端口寻址
- UDP(用户数据报协议):是一种不可靠的、无连接的协议,可以保证应用程序进程间的通信。UDP上的应用有VoIP等。
- UDP的首部8B,TCP的首部20B,UDP相比TCP来说,开销较小。
- TCP和UDP均提供了端口寻址功能。
补充:
- TCP和UDP都是应用于传输层的网络协议。
- TCP有助于提供可靠性,UDP有助于提高传输的高速率性。
电子邮件协议 SMTP 和 POP3
- SMTP和POP3都使用TCP端口传输和接收邮件。
- SMTP:仅传输 ASCII 文本,不能传输非文字性附件。主要用来发邮件,可以使用MIME(邮件附件k扩展协议),添加其他类型的附件。TCP端口号:25。
- POP3:邮件接收协议;TCP端口号:110。
- POP3基于C/S模式(Client/Server模式,客户端/服务器模式)。
- PEM:私密邮件
ARP和RARP
-
地址解析协议(ARP)和反地址解析协议(RARP)是网络层的一个重要的协议
-
ARP(地址解析协议):将IP地址转换为MAC地址(物理地址)。
IP到MAC地址的转换过程:
- 查询ARP高速缓存中是否有该IP地址
- 如果该IP地址在ARP高速缓存中,便使用与它对应的MAC地址,将数据报发送给所需的物理网卡
- 如果ARP高速缓存中没有该IP地址,ARP便在局域网上以广播方式发送一个ARP请求包
- 如果局域网上IP地址与某台计算机中的IP地址相一致,那么该计算机便生成一个ARP应答信息(单播),信息中包含对应的MAC地址。(广播传送请求,单播传送响应)
-
RARP(反地址解析协议):将MAC地址转换为IP地址,主要用于无盘工作站。
DHCP(动态主机配置协议)
-
DHCP协议的功能和作用是:
- 集中的管理、自动分配IP地址
- 使网络环境中的主机动态地获得IP地址、Gateway地址、DNS服务器地址等信息
- 提升地址的使用率
DHCP客户端可以从DHCP服务器获得以下内容:
- 本机IP地址
- DNS服务器地址
- DHCP服务器地址
- 默认网关的地址
无效地址:
-
Windows无效地址:169.254.X.X
169.254.X.X是Windows系统在DHCP信息租用失败时自动给客户机分配的IP地址
-
Linux无效地址:0.0.0.0
URL
协议名://主机名.域名.域名后缀.域名分类/目录/网页文件
| 组织模式 | 含义 | 地理模式 | 含义 |
|---|---|---|---|
| com | 商业机构 | cn | 中国 |
| edu | 教育机构 | hk | 中国香港 |
| gov | 政府机构 | mo | 中国澳门 |
| mil | 军事部门 | tw | 中国台湾 |
| net | 主要网络支持中心 | us | 美国 |
| org | 上述以外组织 | uk | 英国 |
| int | 国际组织 | jp | 日本 |
IPv6 128位地址空间、IPv4 32位地址空间。
浏览器
- DNS域名查询次序是:本地的hosts文件——本地DNS缓存——本地DNS服务器——根域名服务器
- 主域名服务器在接受域名请求后查询顺序是:本地缓存——本地hosts文件——本地数据库——转发域名服务器
internet地址
Internet地址格式主要有两种书写形式:
- 域名
- IP地址
IP地址
IP地址:Internet中的主机地址实际上是用IP地址来唯一标识的。
IP地址有两种:
- IPv4
- IPv6
通常IP地址是指IPv4。
IPv4
每个IPv4地址都由4个小于256的数字组成(每个数字8位,共32位),数字之间用.分开,可分为5类:
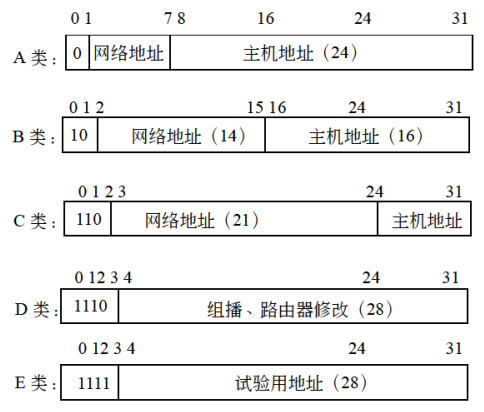
补充:
-
在IPv4中,全
0代表的是网络,全1代表的是广播。 -
IPv4能表示的地址个数为:232≈40亿。
子网掩码
网络软件和路由器使用子网掩码来识别报文是仅存放在网络内部还是被路由转发到其他地方。
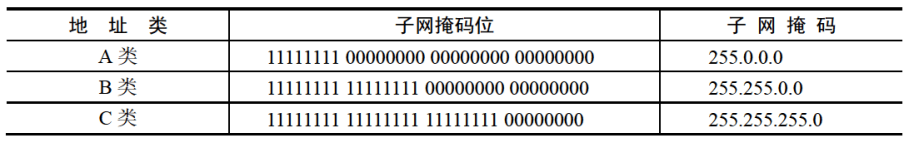
子网掩码是用来指明特定的IP地址中的网络号和主机号部分。子网掩码的格式与IP地址相同:
- 所有对应网络号的部分用
1填上; - 所有对应主机号的部分用
0填上。
IPv6
IPv6具有长达128位的地址空间,可以彻底解决IPv4地址不足的问题。
IPv6理论上能表示的地址个数:2128=3.4×1038
在想象得到的将来,IPv6的地址空间是不可能用完的。
无线通信技术
流行的无线通信技术有WiFi、蓝牙等。其中,蓝牙覆盖范围最小、通信距离最短。
ipconfig 命令
- ipconfig用于查询本机IP信息。
- traceroute:是Linux下的命令,对应windows命令为tracert路由跟踪命令
- netstat:是一个监控TCP/IP网络的非常有用的工具。它可以显示路由表、实际的网络连接以及每一个网络接口设备的状态信息
- nslookup:域名查询命令,用于查询DNS解析域名记录
ipconfig命令的用法如下:
| 参数 | 说明 | 示例 |
|---|---|---|
| 无参数 | 显示所有网络适配器的IP地址、子网掩码和缺省网关值 | ipconfig |
/all | 显示所有网络适配器的完整TCP/IP配置信息,包括DHCP服务是否已启动 | ipconfig /all |
/displaydns | 显示本地DNS内容 | ipconfig /displaydns |
/flushdns | 清除本地DNS缓存内容 | ipconfig /flushdns |
/registerdns | DNS客户端手工向服务器进行注册 | ipconfig /registerdns |
/release | DHCP客户端手工释放IP地址/释放所有连接 | ipconfig /release |
/renew | DHCP客户端手工向服务器刷新请求(重新申请IP地址)/更新所有适配器 | ipconfig /renew |
信息安全
防火墙技术
防火墙是建立在内外网络边界上的过滤封锁机制。
补充内容
- 防火墙工作层次越低,工作效率越高,安全性越低
- DMZ的作用是保存一些公共服务器(Web服务器、Eamil服务器)
- 防火墙的安全性从高到底:内网-------DMZ--------外网
- 防火墙不能提供漏洞扫描,查毒等功能
-
包过滤防火墙
- 过滤型的防火墙通常是直接转发报文,它对用户完全透明,速度较快。对网络层的数据报文进行检查。处在网络层(TCP)和数据链路层(IP)
- 优点:防火墙对每条传出网络的包实行低水平控制。每个IP字段都被检查,如:源地址、目标地址、协议和端口号
- 缺点:不能防范黑客攻击、不支持应用层协议、不能处理新的安全威胁。
-
应用代理网关防火墙
- 内网用户对外网的访问变成防火墙对外网的访问,然后再由防火墙转发给内网用户。处在应用层、传输层和网络层。
- 优点:检查应用层、传输层和网络层的协议特征对数据包的检测能力比较强
- 缺点:难以配置、处理速度非常慢(网络整体性能低)
-
状态检测技术防火墙
- 状态检测技术防火墙结合了代理防火墙的安全性和包过滤防火墙的高速度等优点。在不损失安全性的基础上,提高了代理防火墙的性能
病毒
计算机病毒可以分为:
- 文件型计算机病毒:可以感染可执行文件(exe和com文件)
- 引导型计算机病毒:影响软盘或硬盘的引导扇区
- 宏病毒:感染的对象是使用某些程序创建的文本文档(docx)、数据库、电子表格等文件,
- 目录型计算机病毒:可以修改硬盘上储存的所有文件的地址
计算机病毒的特征包括:传播性、破坏性、隐蔽性、感染性、潜伏性、触发性等。
worm表示蠕虫病毒、Trojan表示特洛伊木马(秘密潜伏且能够通过远程网络进行控制的恶意程序)、Backdoor表示后门病毒、Macro表示宏病毒
-
木马软件: 冰河、X卧底
-
蠕虫病毒: 欢乐时光、熊猫烧香、红色代码、爱虫病毒、震网
补充病毒与木马的区别
【病毒】:
- 破坏者——人为的,可自我复制的
- 具有:潜伏性、传染性、隐蔽性、破坏性、多样性、条件触发性
【木马】:
- 盗窃者
- 不产生图标、伪装成“系统服务”的方式、自动运行、具备自动恢复、能自动开启端口,建立网络连接
网络攻击
- 主动攻击:拒绝服务攻击(Dos)、分布式拒绝服务(DDos)、认证处理、信息篡改、资源使用、欺骗、伪装、重放等
- 被动攻击:嗅探、信息收集等
- 拒绝服务攻击 (Dos攻击) : 目的是使计算机或网络无法提供正常的服务(拒绝服务攻击是不断向计算机发起请求来实现的)。
- 重放攻击: 攻击者发送一个目的主机已经接受过的报文来达到攻击目的。攻击者利用网络监听或者其他方式盗取认证凭据,之后再重新发送给认证服务器。主要用于身份认证过程,目的是破坏认证的正确性。
- 口令入侵攻击:使用某些合法用户的账号和口令登录到目的主机,然后再实施攻击活动。
- 特洛伊木马:被伪装成程序或游戏,当用户下载了带有木马的软件或附件时,这个程序就会向黑客发起连接请求,建立连接后黑客就实施攻击活动。
- 端口欺骗攻击: 采用端口扫描找到系统漏洞从而实施攻击。
- 网络监听: 攻击者可以接收某一网段在同一条物理通道上传输的所有信息使用网络监听可以轻松截取包括账号和口令在内的信息资料。
- IP欺骗攻击: 产生的IP数据包为伪造的源IP地址,以便冒充其他系统或发件人的身份。(ARP)
- sql注入攻击: 是黑客对数据库进行攻击的常用手段之一。没有对用户输入数据的合法性进行判断,使应用程序存在安全隐患。攻击者可以提交一段数据库查询代码,根据程序返回的结果,获得某些他想得知的数据首先获取数据库的权限,就可获取用户账号和口令信息,以及对某些数据修改等。
- 入侵检测(用户的非授权访问)技术: 专家系统、模型检测、简单匹配。
网络安全
- SSL是传输层安全协议安全加密,用于实现web的安全通信,端口号443。
- TLS是IETF制定的协议,是SSL的后续版本
- 安全连接的协议是SSH,也是传输层基础上的安全协议,SSH终端设备与远程站点之间建立安全连接
- HTTPS是使用SSL加密算法的HTTP
- MIME多用途互联网电子邮件附件扩展类型。扩展了电子邮件的标准,使其能够支持更多的文本
- PGP是一个基于RSA公钥加密体系的邮件加密软件
- IPSes为IP数据报文进行加密
- RFB远程登录图形化界面,IGMP因特网组管理器
- 内部网关协议:RIP、OSPF 外部网关协议:BGP
安全需求
- 物理线路安全:机房安全
- 网络安全:入侵检测
- 系统安全:漏洞补丁
- 应用安全:数据库安全
软考资料,笔记获取,更多粉丝福利,关注下方公众号获取

腾讯云面向开发者汇聚海量精品云计算使用和开发经验,营造开放的云计算技术生态圈。
更多推荐
 30
 0
- 0


 已为社区贡献3条内容

所有评论(0)