vscode终端权限通过powershell ise 的set命令修改后的逆操作方法
·
之前运行代码,由于vscode终端权限不够,所以看了其他博主的博客改了作用域策略,博主那边没有逆操作步骤,这边写个博客,记录一下。
关于各个策略的说明在文末。
正文:
1. 修改操作
先说一下之前的操作:管理员身份运行ise
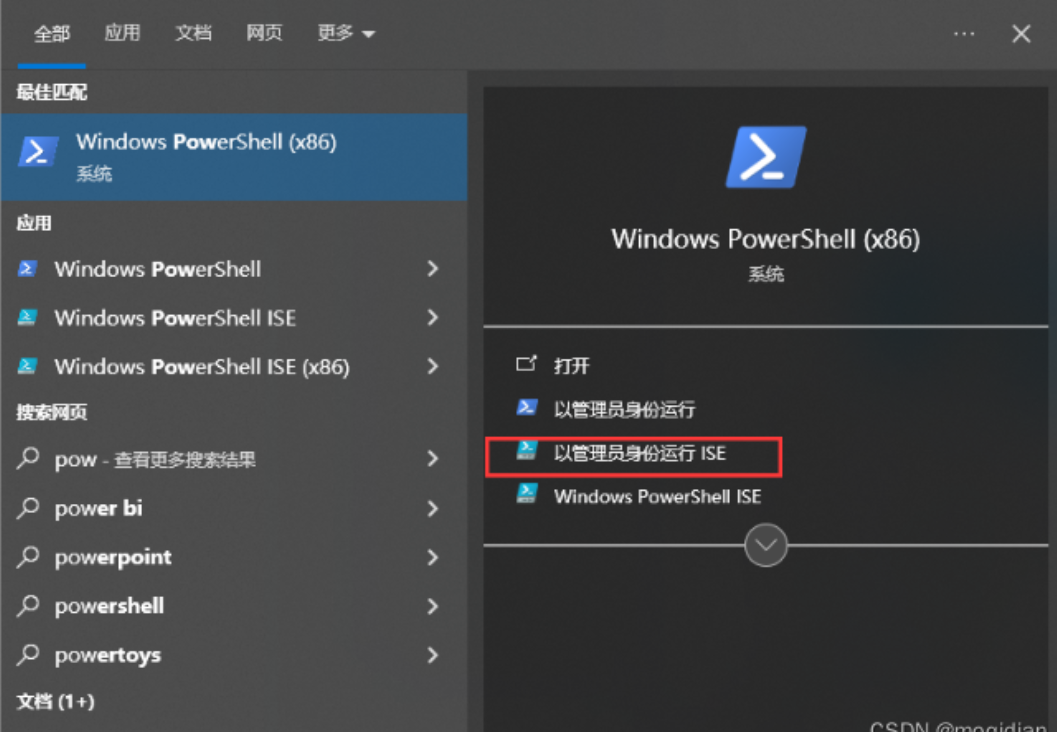
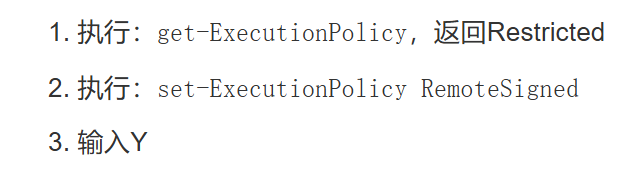
打开之后操作如下,这边建议不要用get-executionpolicy,后面加-list,记住每个作用域对应的策略然后再操作:
2. 逆操作
逆操作直接运行set-executionpolicy restricted返回错误如下: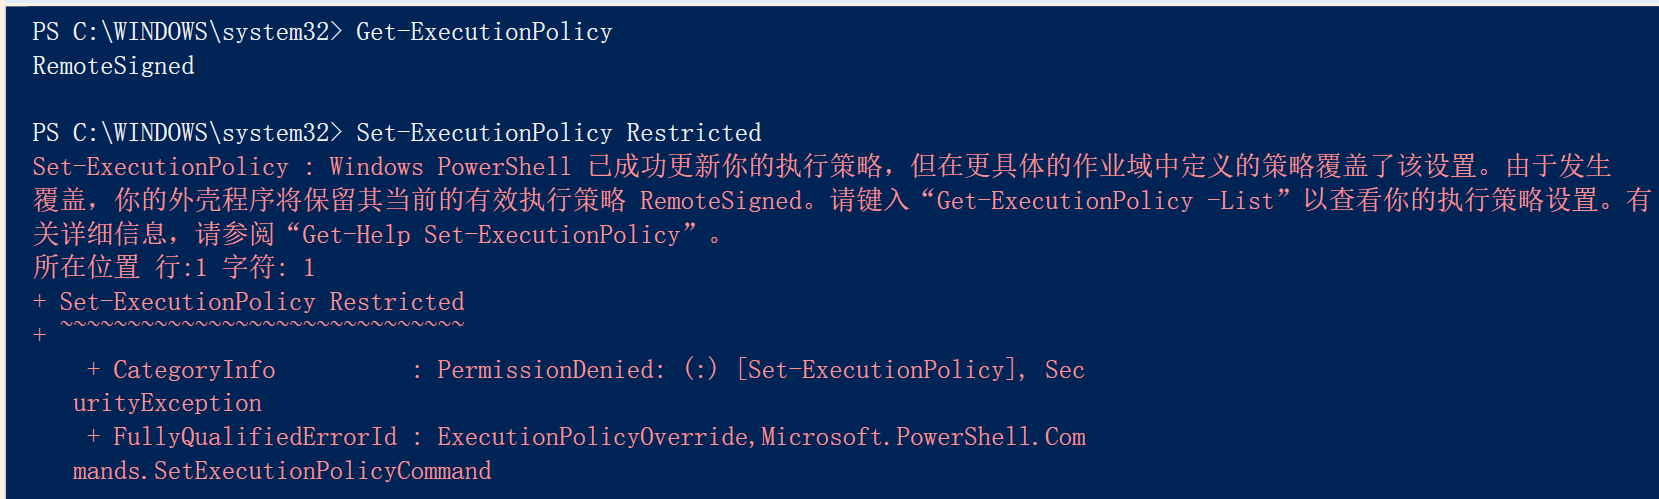
输入 Get-ExecutionPolicy -List,显示如下:
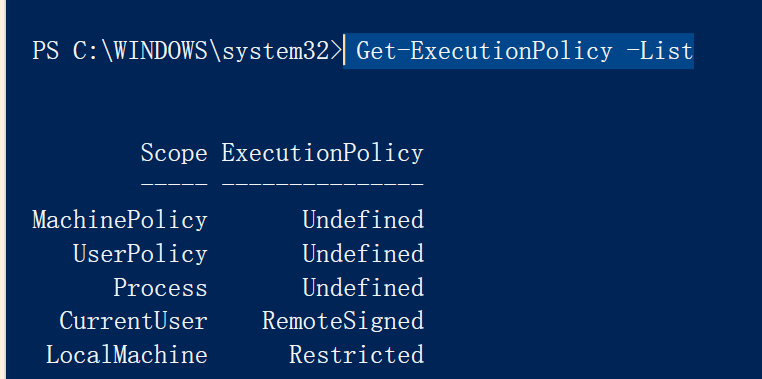
发现是更高优先级的作用域currentuser的权限是remotesigned,所以实际生效策略就是remotedsigned,因此这边需要将更高优先级对应的作用域的策略一一进行修改。输入:
Set-ExecutionPolicy -Scope CurrentUser -ExecutionPolicy Undefined
清空currentuser对应的策略,此时再次输入Get-ExecutionPolicy -List查看策略是否和原来的一致。不是的话用上面的方法把对应要修改的作用域和策略更换掉就好了。
补充:
Powershell-脚本运行权限政策
获取当前策略:Get-ExecutionPolicy
设置当前策略:Set-ExecutionPolicy Unrestricted
Restricted——默认的设置, 不允许任何script运行
AllSigned——只能运行经过数字证书签名的script
RemoteSigned——运行本地的script不需要数字签名,但是运行从网络上下载的script就必须要有数字签名
Unrestricted——允许所有的script运行

腾讯云面向开发者汇聚海量精品云计算使用和开发经验,营造开放的云计算技术生态圈。
更多推荐
 3
 0
- 0


 已为社区贡献1条内容

所有评论(0)