登录社区云,与社区用户共同成长
邀请您加入社区
今天,我们学习的是一款名为tcpdump的抓包软件tcpdump是 Linux/Unix 系统中最强大、最常用的。它允许用户拦截和显示网络接口上传输的 TCP/IP 数据包,是网络管理员和安全专家进行故障排查、网络分析和安全审计的必备工具。
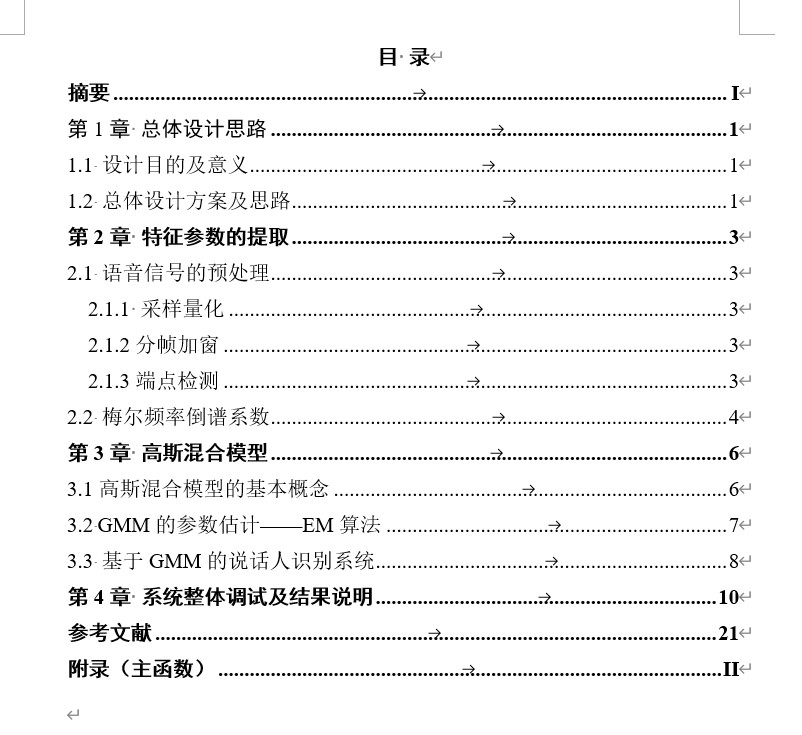
本系统是一个完整的说话人识别解决方案,采用梅尔频率倒谱系数(MFCC)进行语音特征提取,结合高斯混合模型(GMM)进行说话人建模和识别。系统在MATLAB平台上实现,包含语音预处理、特征提取、模型训练和识别测试等完整流程。
本文深入探讨了Kubernetes网络排错的五种高效工具,包括临时容器、ksniff插件、节点nsenter、Sidecar注入和服务网格集成。通过真实案例和详细操作指南,帮助云原生架构师快速定位和解决K8s集群中的网络问题,提升排错效率。特别推荐使用tcpdump进行流量抓包分析,精准诊断网络故障。
类比:想象网络是一条繁忙的多车道高速公路(物理链路),每辆车(数据帧)有车牌(MAC地址)和目的地地址(IP地址),车里装的货物(应用数据)有不同的包装规格(协议)。而Wireshark则是一个配备了超级计算机的交通指挥中心,不仅能记录,还能把车辆拦下(捕获),进行高精度3D扫描(协议深度解码),分析车辆结构、货物成分,并生成复杂的交通流量热力图(统计分析)。作为网络安全从业者,我们不仅是交通规则
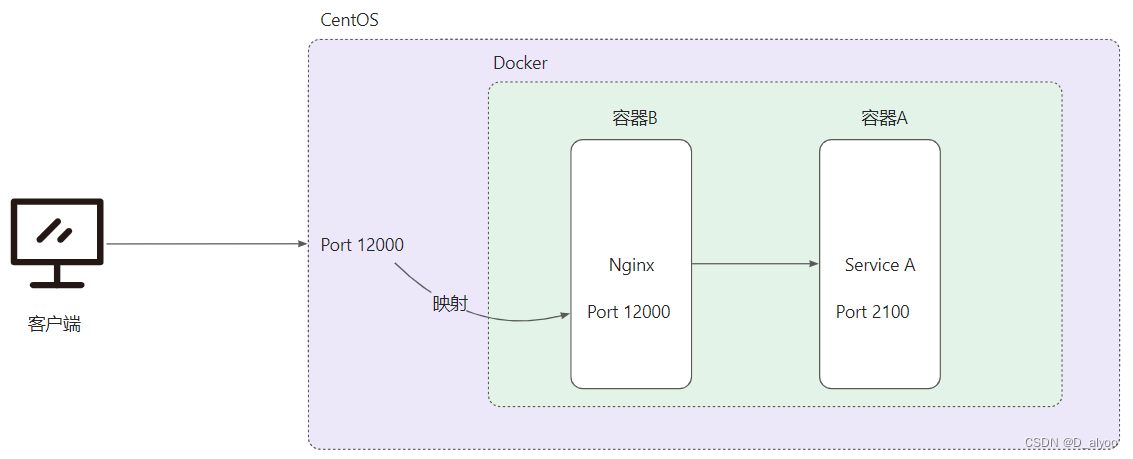
客户生产环境的客户端上传小文件是可以正常上传的,但在上传大文件到服务器时经常发生卡慢和超时问题,导致无法上传大文件。为了分析这个问题,我和同事捋了一下服务端架构,架构如下:Docker内部有容器A和容器B两个服务,容器B的端口12000映射到了宿主机上的端口12000,外部客户端可以正常访问。服务A的端口没有做映射,只允许Docker内部的容器互相访问。
在kubernetes中对pod使用tcpdump+wireShark进行抓包
哈尔滨工业大学计算机网络-李全龙老师课程笔记。
Wireshark 捕获和显示过滤器这篇文章介绍一下 Wireshark 的过滤器,Wireshark 过滤器分为 捕获过滤器 和 显示过滤器,学习它们可以帮助你更好抓取到想要的报文。1.捕获过滤器(BPF 过滤器)捕获过滤器是在报文抓取之前的一种过滤,可以指定抓取满足过滤条件的报文内容:用于减少抓取的报文体积使用 BPF 语法,功能相对有限1.1 捕获过滤器使用方法在 Wireshark 面板点