云服务:容器编排安全合规测试全景指南
·
一、容器安全测试的特殊性
-
动态攻击面扩张
-
容器生命周期短(平均存活2-3天)带来的持续验证挑战
-
多层依赖风险(基础镜像→应用层→编排层)的穿透测试模型
测试用例示例:
场景:镜像供应链污染检测
 当 使用Trivy扫描基础镜像CVE漏洞
 且 检查Dockerfile中的ADD/COPY指令来源
那么 标记未经签名的第三方二进制文件 -
-
编排层合规陷阱矩阵
风险维度
Kubernetes典型漏洞
测试工具链
权限逃逸
特权容器+hostPID启用
kube-hunter
网络裂口
默认NetworkPolicy缺失
Cilium Hubble
配置漂移
etcd未启用TLS加密
kube-bench
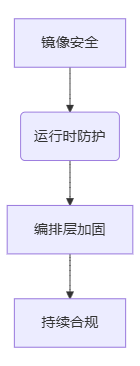
二、四阶纵深测试框架
-
镜像可信化测试(左移阶段)
-
签名验证:Cosign密钥轮换测试方案
-
构建过程检测:Tekton流水线中的Falco规则注入
-
-
运行时入侵熔断测试
# 模拟容器逃逸攻击检测
def test_container_escape():
execute("docker run --privileged -v /:/host alpine")
assert not check_mount("/host/etc/shadow") # 敏感文件访问告警触发验证
三、合规性自动化实践路径
-
标准映射引擎
-
CIS Kubernetes Benchmark → OpenPolicy Agent Rego策略转化
-
GDPR第32条 ↔ 容器日志加密存储验证用例
-
-
证据链自动生成
# 合规报告自动化片段
kube-bench run --benchmark cis-1.8 \
| jq '.tests[].results[] | select(.status=="FAIL")' \
> audit_report.json
四、前沿威胁应对策略
-
服务网格零信任测试
-
Istio mTLS强制启用验证方案
-
Envoy Filter劫持攻击模拟工具:Meshery
-
-
不可变基础设施验证
-
禁止运行时exec操作的PodSecurityPolicy测试用例
-
只读根文件系统的FSTRIM攻击防御验证
-
精选文章:

腾讯云面向开发者汇聚海量精品云计算使用和开发经验,营造开放的云计算技术生态圈。
更多推荐
 25
 0
- 0


 已为社区贡献393条内容

所有评论(0)