登录社区云,与社区用户共同成长
邀请您加入社区
从扫描方式来说,最传统的一种方式就是基于爬虫的漏洞扫描,通过爬虫收集网站的所有链接及其参数请求,发送Payload进行漏洞探测。对于一些涉及逻辑判断,爬虫无法抓取的页面,则可以通过被动代理扫描,基于被动代理的漏洞扫描让扫描器成为了指哪打哪的利器。另外,但是有一些API或孤页,通过爬虫和人工点击是一一获取到的,这就需要基于日志/流量分析的漏洞扫描来解决这个问题。非常经典的Web扫描神器,入门必备。推
webshell是以asp、php、jsp或者cgi等网页文件形式存在的一种代码执行环境,主要用于网站管理、服务器管理、权限管理等操作,使用方法简单,只需上传⼀个代码文件,通过网址访问,便可进行很多⽇常操作,极大地方便了使用者对网站和服务器的管理。
✅模块化设计:前后端职责清晰,易于扩展新角色/权限✅高性能缓存机制:减少数据库压力,提升响应速度✅灵活适配多平台:Web、移动端均可复用同一权限规则✅可审计性强:每一步权限判定都有迹可循如果你在开发过程中遇到权限混乱、权限覆盖等问题,不妨尝试引入这种结构化的RBAC设计方案 —— 它不是银弹,但绝对是构建健壮权限系统的坚实基础!📌 发布建议:可在 CSDN 文章末尾添加标签#权限管理 #RBAC
树莓派跑目标检测听着玄乎?先上效果:在树莓派4B上能跑到8FPS,检测精度足够工地考勤这种场景使用。注意输入尺寸设为128x128,相比常规的300x300,在树莓派上推理速度直接翻倍。这里用了OpenCV自带的HOG特征+SVM方案,虽然比不过YOLO的精度,但在树莓派上运行效率感人。行人检测,头部检测识别程序/代码设计,可指导部署树莓派进行配置调试。控制检测窗口移动步长,调大能提速但会漏检,实
MS17-010(永恒之蓝)是Windows SMBv1协议的远程内核级缓冲区溢出漏洞,无需身份验证、无需用户交互,可直接通过445端口获取目标主机SYSTEM最高权限。借助Metasploit框架的专用利用模块,能快速完成漏洞利用、会话建立、权限维持,完整复现从漏洞触发到创建管理员用户的全流程,是网络安全入门必学的经典漏洞实战案例。
根据不同的安全技术方向、应用场景、技术实现等,网络安全可以有很多分类方法,在这里我们简单分为网络安全、Web安全、云安全、移动安全(手机)、桌面安全(电脑)、主机安全(服务器)、工控安全、无线安全、数据安全 等不同领域。内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、M
Windows 系统的安全防护是一个全流程、多维度的工作,核心并非单纯的 “防攻击”,而是通过 “缩小攻击面、强化权限管控、及时修复漏洞、规范软件使用”,建立一套完整的安全防护体系。对于个人用户而言,做好系统及时更新、开启自带防护、设置复杂密码、不装非正规软件,就能抵御绝大多数的常见攻击;对于企业而言,还需要建立标准化的安全运维机制,做好用户权限管控、端口管控、漏洞扫描和数据备份,同时提升员工的安
本文全面介绍网络安全转行路径,包括必备的计算机基础(Linux/Windows)、网络基础、编程技能(Python/Shell),以及网络安全各方向选择(渗透测试、安全运营、漏洞研究等)和各类就业岗位。最后提供282G学习资源包,包含成长路线图、视频教程、SRC技术文档等,帮助小白或程序员系统入门网络安全领域。
Acunetix Web Vulnerability Scanner(简称AWVS)是一个自动化的Web漏洞扫描工具,它可以扫描任何通过Web浏览器访问和遵循HITP/HTTPS规则的Web站点。AWVS原理是基于漏洞匹配方法,通过网络爬虫测试你的网站安全,检测流行安全AWVS可以检测什么漏洞,它有什么优势?AWVS可以通过SQL注入攻击、XSS(跨站脚本攻击)、目录遍历、代码执行等漏洞来审核we
医院信息科对AI智能体应用持谨慎态度,主要面临六大核心顾虑:数据安全风险、等保合规要求、权限管理难题、系统稳定性需求、AI误操作可能及责任界定问题。这些涉及患者隐私保护、医疗系统稳定运行等底线问题。未来医疗AI发展方向应是本地化部署、数据脱敏处理、权限严格管控、只做辅助分析的安全智能体,将其功能定位从"控制系统"转为"预警助手",在确保安全合规的前提下实现智
本文介绍了Linux系统在网络安全领域的核心地位及其攻防实战技术。主要内容包括:1)Linux作为网安主战场的原因及基础认知;2)SSH服务攻防实战,涵盖暴力破解、后门用户植入等攻击手段及防护措施;3)木马入侵检测技术,分析木马制作、植入及权限维持方式;4)系统安全防护与加固方案,包括日志排查、账户加固、防火墙配置等;5)10类常见Linux安全问题及解决方案。文章强调Linux网络安全的攻防对抗
像万户、金和、蓝凌等系统在特定行业(如政府、国企)中应用广泛,且同样存在大量已知高危漏洞,应纳入常规测试字典。供应链与组件漏洞:重点测试OA集成的第三方组件,如Log4j2、FastJSON、OA自身的XML解析器(XXE漏洞)等。前端与逻辑组合漏洞:挖掘存储型XSS、CSRF等漏洞,并尝试组合利用,例如通过CSRF触发XSS来窃取管理员会话。这是OA系统的“通病”,在泛微、蓝凌、通达等系统中频繁
它以 “源网荷储充” 协同为核心,通过大数据、人工智能、边缘计算等技术,实现对各类资源的实时监测、精准调控与优化调度,既能够平抑新能源发电的间歇性与波动性,提升绿电就地消纳率,也能让原本无法独立参与电力市场的小规模资源形成合力,参与需求响应、辅助服务、电力现货等市场化交易,同时为用户实现峰谷套利、需量管理,降低用电成本,成为连接源网荷储各方、平衡电力供需的 “智慧大脑”。虚拟电厂的应用场景已覆盖能
位于内部网与外部网之间的安全屏障,按管理员预设规则控制数据包进出,允许授权通信、拒绝未授权访问,并生成访问日志。区域默认策略block(阻塞)拒绝入站,返回 icmp-host-prohibitedwork(工作)内网信任,仅放 ssh/ipp-client/dhcpv6-clienthome(家庭)放 ssh/ipp-client/mdns/samba-clientpublic(公共)默认区域,
要求其提供详细的测试方案,关注其是否采用PTES、OWASP等主流标准,是否提供清晰的攻击路径、切实可行的修复建议及业务风险评级,而非简单的漏洞列表。:专业的渗透测试依赖庞大的工具链、漏洞情报库、攻击资源(如定制化漏洞利用代码)。:企业可将有限的安全人力资源聚焦于更核心的安全体系建设、日常运营和应急响应,而将周期性的“攻防对抗”任务外包,实现专业分工和风险的有效转移。:持有国家认可的安全服务资质、
本文详细记录了从Web应用扫描到最终获取root权限的完整渗透测试过程。关键步骤包括: 使用nmap扫描发现开放22(SSH)和80(HTTP)端口 通过gobuster发现/mon目录及Monitorr 1.7.6m服务 利用Monitorr的未授权RCE漏洞获取初始shell 在fox用户目录发现密码提示和加密脚本 利用fox的sudo权限通过hping3 ICMP数据包窃取root私钥 最终
入门阶段:重点掌握 Windows 核心服务、账户权限、基础命令,理解漏洞原理。实战阶段:通过永恒之蓝等经典漏洞实验,熟悉渗透流程,掌握 Meterpreter 等工具操作。进阶阶段:学习域渗透、高级后门技术、防御对抗策略,向红队 / 蓝队方向发展。重要提醒:本文仅用于合法授权的渗透测试与安全研究,严禁对未授权系统发起攻击,否则将承担相应法律责任。
本文介绍了在星图GPU平台上自动化部署Qwen3-ASR-1.7B镜像后,如何进行关键的目录权限配置与安全加固。通过创建专用系统用户、设置最小权限原则,并配置Supervisor,确保语音识别服务稳定运行。该镜像可应用于会议录音转文字、视频字幕生成等场景,提升音频内容处理效率。
本文详细介绍了Lynis在Unix/Linux系统安全审计与加固中的实战应用。从基础安装、深度扫描到报告解读,提供完整的操作指南和典型漏洞修复方案,帮助管理员快速提升系统安全性。特别涵盖企业级定制化审计、自动化部署及合规性检查等进阶技巧,是系统安全防护的必备工具。
摘要: 小林从失业文员成功转型为网络安全工程师,通过360智榜样的系统学习,克服零基础障碍,掌握渗透测试、漏洞分析等核心技能。他凭借日夜钻研和实战演练,最终入职知名企业,实现月薪过万。文章强调数字时代挑战即机遇,持续学习与实战能力是职业突破的关键,并推荐《网络攻防知识库》助力转行,涵盖Linux、Web渗透、CTF等19大模块,提供真实案例与脚本,帮助构建完整技能体系。(149字)
总结:Nmap 是网络安全领域的"瑞士军刀",掌握 `-sS`、`-sV`、`-O`、`-A`、`-p`、`-T`、 `--script` 这 7 大核心参数,即可应对 90% 的扫描场景。1.权限 :SYN 扫描 (`-sS`)、OS 检测 (`-O`)、UDP 扫描 (`-sU`) 需要 root 权限。3. 防火墙:现代 IDS/IPS 能检测 Nmap 扫描特征,需配合 `-T2`、`-f
其核心功能为资源调度、进程管理与权限控制,安全层面则承担着用户身份认证、资源访问隔离、程序运行环境隔离的关键作用——只有理解操作系统的底层运行逻辑,才能精准识别后续系统服务、第三方应用的安全风险点。第三方应用指非微软官方开发的程序,包括浏览器(Chrome、Edge)、办公软件(Office、WPS)、聊天工具(微信、QQ)、游戏、工具软件等,是普通用户接触最频繁、安全风险最高的环节,占Windo
binary#转化为二进制传输,ftp中除了txt文本可以直接传输,其他文件都得转化为二进制形式传输。实在不确定可以通过开关靶机的两次扫描,确定增加的IP就是靶机ip;如果重复破解相同的密码hash,john是不会显示结果的,可以用john —-show 文件名。通过扫描出的具体版本,去搜索是否存在历史cve漏洞,是一个非常重要的攻击面。UDP扫描与TCP扫描形成一个全面的扫描,查漏补缺,渗透流程
脏牛漏洞(Dirty COW)是Linux内核中的一个本地提权漏洞,分为Dirty COW(CVE-2016-5195)和Dirty Pipe(CVE-2022-0847)两个主要版本。其中,CVE-2022-0847(也称Dirty Pipe 2.0)主要影响内核版本5.8及以上的系统。其核心原理是利用内核在处理写时复制(Copy-on-Write)机制时的竞争条件。当多个进程并发访问同一只读内
主题拆解大纲 🧭1.:安全从业者面临工具分散、效率低下的困境2.:Lee安全工具大全——111+款在线工具一站式解决3.:8大分类覆盖信息收集、密码哈希、网络协议、漏洞检测等场景4.:各分类精选3-5款代表性工具详解5.:渗透测试、CTF比赛、日常运维三大场景应用6.:5分钟快速上手指南主内容 🧭作为网络安全从业者,你是否曾遇到这些困扰?:临时需要某个工具,下载安装费时费力,还怕中病毒:CTF
《数字资产智能管控平台助力强监管行业安全合规》摘要 针对金融、政务、能源等强监管行业面临的安全痛点,可视化数字资产管理系统通过"资产探测-漏洞扫描-弱口令检测"三位一体架构,实现全生命周期智能管控。系统具备三大核心能力:1)双模式资产探测,覆盖98%资产类型;2)35万+漏洞库智能评级;3)20+协议弱口令检测优化。应用案例显示,某银行发现300+未登记服务器,某电网及时修补S
AwVS是一款知名的Web网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞。a)、自动的客户端脚本分析器,允许对Ajax和Web 2.0应用程序进行安全性测试b)、业内最先进且深入的SQL 注入和跨站脚本测试c)、高级渗透测试工具,例如HTTP Editor 和HTTP Fuzzerd)、可视化宏记录器帮助您轻松测试web表格和受密码保护的区域e)、支持含有CAPTHCA的页面,
本文从实战角度探讨Linux系统安全防护与入侵检测,重点分析SSH服务安全配置、用户权限管理和入侵痕迹排查三大核心内容。通过Hydra暴力破解演示和Metasploit木马植入案例,详细讲解攻击原理与防御措施。文章提出"预防为主、检测为辅"的安全原则,强调服务最小化、权限最小化、日志审计和及时更新等关键防护策略,为Linux系统管理员提供了一套完整的安全运维框架和实操指南。
渗透测试服务通过模拟真实攻击手法,对目标系统、应用程序进行全方位安全评估,帮助企业发现潜在安全漏洞,并提供专业修复建议。Web应用:ASP、PHP、JSP、.NET、Perl、Python、Shell等语言编写的Web程序。操作系统:Windows、Linux发行版、AIX、Solaris、FreeBSD等主流系统。项目化专业服务:采用双组测试模式,配置项目经理、双组渗透测试工程师、漏洞复核专家。
很多运维转行网安时,只关注 “技术攻击与防御”(如渗透测试、漏洞挖掘),却忽视了 “合规知识”—— 而合规是企业安全的 “底线要求”,也是网安岗位的 “刚需技能”。随着《网络安全法》《数据安全法》《个人信息保护法》的实施,企业面临的合规压力越来越大,急需 “懂技术 + 懂合规” 的人才,而运维的 “系统架构认知” 能让你快速理解合规要求的技术落地逻辑,比纯合规从业者更具竞争力。
本文详细介绍了Linux auditd安全审计工具的实战应用,从基础配置到高级规则定制。通过监控敏感文件、系统调用和用户行为,auditd能有效提升系统安全性,适用于入侵检测、权限监控等场景。文章包含安装指南、规则示例、日志分析技巧及企业级部署方案,是Linux安全审计的实用手册。
BurpSuite 2026.1专业版带来多项升级:新增"发现"选项卡替代原"学习"功能,提供个性化起点;优化表格导航,新增跳转命令提升操作效率;增强SQLi检测能力,减少WAF导致的误报;新增SPNEGO编码的NTLM认证支持;更新至Java 25.0.1和Chromium 143浏览器内核。该版本继续强化这款主流Web安全测试工具的功能性,为渗透测试人员
伴随着社会的发展,网络安全被列为国家安全战略的一部分,因此越来越多的行业开始迫切需要网安人员,也有不少人转行学习网络安全。那么网络安全可以从事哪些岗位?岗位职责是什么?相信很多人都不太了解,我们一起来看看吧。1、安全运维/安全服务工程师岗位职责:①负责业务服务器操作系统的安全加固;②负责推进业务层安全渗透、安全加固以及安全事件的应急响应,协助漏洞验证等;③负责对业务服务器系统层的应用程序的运行权限
网络安全作为IT领域高薪、需求大的"白月光"职业,零基础入门需先掌握网络原理和操作系统基础知识,通过靶场实战和CTF比赛提升技能,考取CISP-PTE或Security+证书增加就业竞争力。主要就业方向包括安全运维、渗透测试和安全分析,各方向均有良好发展前景。建议关注行业动态,系统学习并参与实战项目,为职业发展打下坚实基础。
好嘞!既然前面的 都搭好了,现在咱们给这套架构穿上。
运维人员转岗网络安全具有天然优势,Linux系统、网络架构等基础技能可直接迁移。本文作者分享了自己从5年运维转网安的经验,重点推荐4个适配岗位:安全运维工程师(SOC)作为最佳切入点,工作内容与运维高度重合;Web渗透测试工程师则能充分利用运维技能。文章详细拆解了各岗位的工作职责、技能衔接点和薪资范围,指出运维转网安的关键在于"技能平移"而非从零开始,为同行提供了实用的转型路径
网络安全行业2025年人才缺口将突破350万,薪资高但人才短缺。文章解析渗透测试、安全研发、二进制安全三大方向,针对不同人群提供精准入行路径,构建从基础到实战的三阶段学习体系。强调实战能力优于证书,建议新手聚焦一个方向深耕,通过靶场和SRC平台积累实战经验,并提供避坑指南和必备资源汇总。---
本文演示了一个完整的WordPress渗透测试过程。首先通过nmap扫描发现80端口WordPress和4512端口SSH服务,使用wpscan爆破获得c0ldd用户凭证。利用WordPress主题编辑器插入PHP反向shell代码获取初始访问权限,并通过配置文件泄露的数据库凭证成功SSH登录。最后利用存在SUID权限的find命令实现提权,获取root权限。整个过程展示了从信息收集、漏洞利用到权
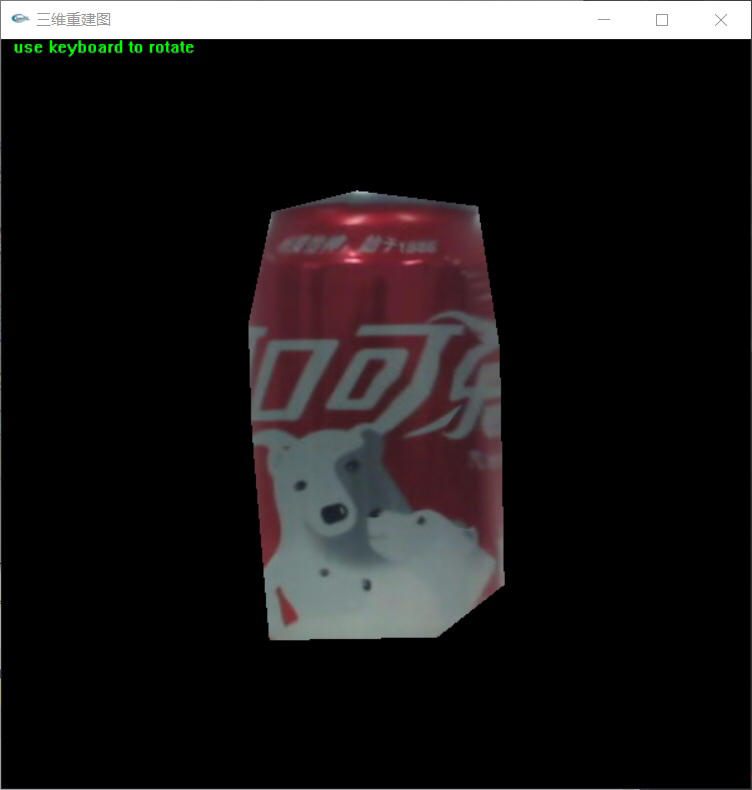
本工程名为,是一个基于 OpenCV 2.4.8 实现的双目视觉三维重建系统。基于特征点稀疏重建与基于视差图的稠密重建,适用于不同精度需求与应用场景。工程已适配 Visual Studio 2015(Debug Win32),并内嵌所需 OpenCV 依赖库,具备良好的可移植性与开箱即用特性。系统输出为三维点云数据(),可直接导入 MATLAB 进行可视化,支持点云散点图、曲面重建、等高线等多种显
本文系统梳理了网络安全服务项目清单,涵盖六大类核心业务:1)安全评估与检测(渗透测试、漏洞扫描等);2)安全建设与加固(体系咨询、设备部署等);3)安全运维与运营(应急响应、重保服务等);4)安全培训与意识(CTF竞赛、分层培训);5)合规认证(等保、ISO27001等);6)专项解决方案(数据安全、云安全)。清单详细列明了包括Web应用渗透、等保建设、安全值守等50余项具体服务内容,为企事业单位
网络安全领域三大热门岗位(渗透测试、安全运维、应用安全)各有明确分工和技能要求。渗透测试工程师需掌握漏洞挖掘与利用技术;安全运维工程师负责系统安全配置与监控;应用安全工程师则需结合编程能力进行代码审计。文章详细分析了各岗位的定位、核心技能图谱、分阶段学习路径及简历加分项,并针对不同背景人群提供岗位选择建议。强调网络安全入行的关键是"学得对、学得精",而非盲目追求"全栈"。